社内チャットのセキュリティを強化したい。でも、ソースコードが公開されているオープンソースのチャットは、かえって危ないのではないか――。そう感じている情報システム担当者は少なくありません。
2024年には、PHPでCVSS 9.8の重大な脆弱性(CVE-2024-4577)が公表され、修正版の公開直後から攻撃の試行が観測されました。この事例が示すのは、製品がOSSかどうかよりも、脆弱性を開示して素早く直す体制があるか、データの置き場所を自社で決められるかが安全性を左右するということです。
対象読者
- 社内チャットの導入を担当するシステム管理者
- 閉域網で使える安全なツールを探す企業担当者
課題
- コード公開による情報漏洩リスクへの懸念
- 自社のセキュリティ基準に合うか判断できない
この記事で分かること
- 安全性を見極める5つの評価基準
- Rocket.Chatの認証・暗号化機能とプラン差
- 定期更新や通信保護など6つの運用手順
ソースコードの透明性と自社主導のアクセス制御を活かし、機密情報を守りながら安全なコミュニケーション環境を構築する具体的な手順を確認していきましょう。
オープンソースのチャットは本当に安全なのか?
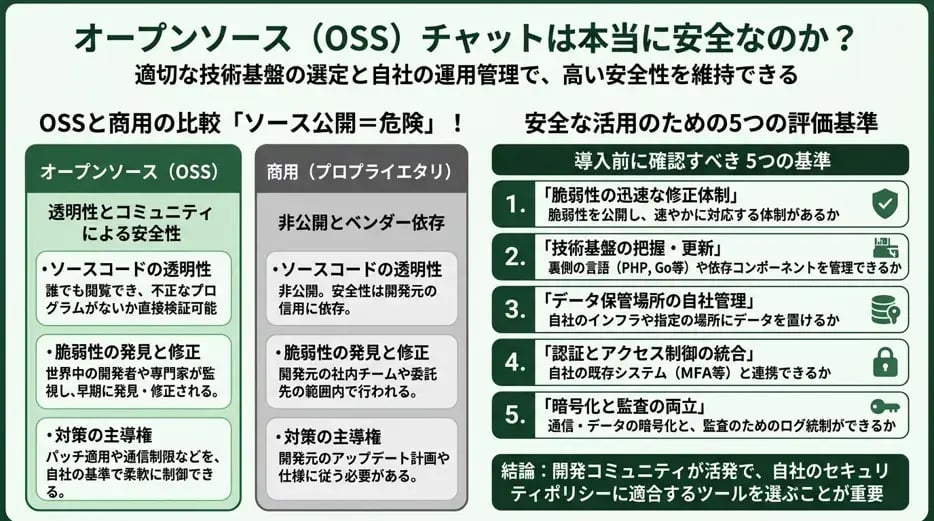
オープンソースのチャットは、ソースコードが一般に公開されているソフトウェアです。業務用の連絡手段として検討する際、自社の機密情報や顧客データを預けて本当に安全なのかという疑問が生じるのは自然なことです。しかし、オープンソースであること自体がセキュリティの弱点になるわけではありません。適切な技術基盤の選定と自社のセキュリティポリシーに合わせた運用管理を行うことで、高い安全性を維持できます。
企業や組織で安全に活用するためには、ソフトウェアそのものの構造や開発体制を正しく理解しておく必要があります。まずは、過去のセキュリティ事例とオープンソース特有の仕組みから、安全性を左右する要素を確認します。
PHPの重大な脆弱性CVE-2024-4577が示した「基盤選び」の重要性
PHPの重大な脆弱性CVE-2024-4577は、チャットツールを含むWebアプリケーションにおいて「基盤選び」の重要性を改めて浮き彫りにしました。2024年6月に公開されたこの脆弱性は、Windows環境で動作するPHPにおいて、特定の文字コード変換処理の隙を突かれ、外部から任意のプログラムコードを実行される危険性があるというものです。独立行政法人情報処理推進機構(IPA)やJPCERTコーディネーションセンターからも注意喚起が行われ、対象のシステムを管理する多くの企業が緊急のパッチ適用や設定変更を迫られました。
この事例からわかるのは、チャットツール自体の機能だけでなく、その裏側で動いているプログラミング言語やデータベースなどの技術基盤(アーキテクチャ)の安全性がシステム全体のセキュリティに直結するという事実です。オープンソースのチャットツールには、PHPで構築されたものもあれば、Node.jsやGo言語などを採用しているものもあります。
自社のインフラ環境や保守体制と照らし合わせ、どの技術基盤を採用しているツールであれば継続的に脆弱性へ対応できるかを事前に見極めることが不可欠です。
「ソースが公開されているから危険」は本当か?
「ソースが公開されているから危険」という懸念は、オープンソースソフトウェア(OSS)の導入時にしばしば議論されます。設計図にあたるソースコードが誰でも閲覧できる状態にあるため、悪意のある第三者に弱点を見つけられやすいのではないかという推測が働くためです。一方で、ソースコードを非公開にする商用(プロプライエタリ)ソフトウェアと比較すると、透明性の面で明確な違いがあります。
| 比較項目 | オープンソースソフトウェア(OSS) | 商用(プロプライエタリ)ソフトウェア |
|---|---|---|
| ソースコードの透明性 | 誰でも閲覧でき、不正な処理や情報送信プログラム(バックドア)の有無を直接検証できます。 | 非公開であり、内部の安全性や処理内容は開発元企業の説明と信用に依存します。 |
| 脆弱性の発見と修正 | 世界中の開発者やセキュリティ専門家がコードを監視できるため、問題が早期に発見・修正される傾向があります。 | 開発元企業の社内チームや委託先のテスト範囲内で発見・修正が行われます。 |
| セキュリティ対策の主導権 | パッチの適用時期や通信の制限などを、自社の管理基準に合わせて柔軟に制御できます。 | 開発元企業のアップデート計画やサービス仕様に従う必要があります。 |
セキュリティの分野では、システムの仕組みを隠すことで安全を保とうとする手法よりも、仕組みを公開した上で多くの専門家の目によって検証され、暗号化や認証の強度で守る手法の方が信頼性は高まるとされています。つまり、ソースコードが公開されていることは危険なのではなく、世界中の開発者によって常に安全性が検証できるという利点になります。
ただし、この利点が機能するのは、開発コミュニティが活発であり、発見された問題が速やかに修正されているプロジェクトに限られます。利用者が少なく開発が停滞しているツールを選んでしまうと、脆弱性が放置されるリスクが生じるため注意が必要です。
オープンソースチャットのセキュリティは「5つの基準」で評価できる
オープンソースチャットのセキュリティは、単一の機能だけで判断するのではなく、開発体制や技術構造を含めた「5つの基準」で体系的に評価できます。ソースコードの公開性や技術基盤の特性を踏まえると、導入前に確認すべき項目は次の5つに整理できます。
- 脆弱性を公開し、迅速に修正する体制があるか
- 技術基盤と依存コンポーネントを把握・更新できるか
- データの保管場所を自社で決められるか
- 認証とアクセス制御を自社の基盤に統合できるか
- 暗号化による機密性と監査による統制をどう両立するか
これら5つの基準に沿って候補となるチャットツールを検証することで、自社のセキュリティ要件を満たせるかどうかを客観的に判断できます。次章からは、それぞれの基準について確認すべき具体的なポイントを詳しく解説します。
オープンソースチャットのセキュリティを見極める5つの基準とは?
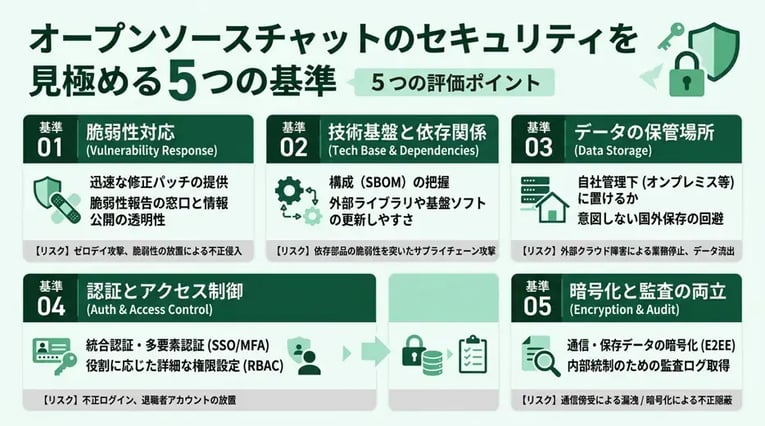
オープンソースチャットのセキュリティを見極める5つの基準は、開発元の脆弱性対応、技術基盤の透明性、データの保管場所、認証連携、そして暗号化と監査のバランスです。ビジネスで利用するチャットツールには、機密情報や個人情報が日々蓄積されます。ソースコードが公開されているオープンソースソフトウェア(OSS)を安全に導入するためには、機能面だけでなく、以下の表に示す5つの基準から多角的に評価することが欠かせません。
| 評価基準 | 確認すべき主なポイント | 不足している場合のリスク |
|---|---|---|
| 基準1 脆弱性対応 | 脆弱性報告の窓口、情報公開の透明性、修正パッチの提供速度 | ゼロデイ攻撃の被害、脆弱性の放置による不正侵入 |
| 基準2 技術基盤と依存関係 | 使用言語、データベース、外部ライブラリの把握と更新のしやすさ | 基盤ソフトや依存コンポーネントの脆弱性を突いたサプライチェーン攻撃 |
| 基準3 データの保管場所 | オンプレミスや閉域網など、自社の管理下にデータを置けるか | 外部クラウド障害による業務停止、意図しない国外サーバーへのデータ保存 |
| 基準4 認証とアクセス制御 | LDAPやSAMLによる統合認証、多要素認証、権限設定の柔軟性 | 退職者アカウントの放置、なりすましログイン、過剰な権限付与 |
| 基準5 暗号化と監査の両立携 | 通信・保存データの暗号化、E2EE(エンドツーエンド暗号化)と監査ログの使い分け | 通信傍受による情報漏洩、または暗号化による内部不正の隠蔽 |
基準1 脆弱性を公開し、迅速に修正する体制があるか
脆弱性を公開し、迅速に修正する体制があるかどうかは、オープンソースチャットの安全性を測る最初の基準です。どれほど優れたソフトウェアであっても、開発段階でセキュリティ上の欠陥(脆弱性)を完全にゼロにすることは困難であるのが実情です。したがって、脆弱性が発見された後に開発元やコミュニティがどのような手順で対処するかが安全性を左右することになります。
具体的には、外部のセキュリティ研究者から脆弱性の報告を受け付ける専用の窓口が設けられているか、バグバウンティ(報奨金制度)などを活用して能動的に欠陥を洗い出しているかを確認します。さらに、発見された脆弱性にCVE(共通脆弱性識別子)という一意の識別子を割り当て、影響範囲や深刻度を記したセキュリティアドバイザリー(勧告)を隠さず公開しているプロジェクトは信頼性が高いと言えます。
反対に、長期間アップデートが行われていないプロジェクトや、修正パッチの提供が遅いツールを導入すると、攻撃者に弱点を突かれるリスクが高まります。開発が活発に継続されており、問題発覚から修正版のリリースまでが迅速に行われる体制が整っているかを見極める必要があります。
基準2 技術基盤と依存コンポーネントを把握・更新できるか
技術基盤と依存コンポーネントを把握・更新できるかも、システムの長期的な安全性を保つために重要な基準です。現代のソフトウェア開発では、すべての機能をゼロから作るのではなく、既存のプログラミング言語の実行環境やデータベース、多数のオープンソースライブラリ(依存コンポーネント)を組み合わせて構築するのが一般的だからです。
チャットツール自体のプログラムに問題がなくても、土台となるOSやミドルウェア、組み込まれた外部ライブラリに脆弱性が見つかれば、システム全体が危険にさらされます。経済産業省やNTIA(米国商務省 電気通信情報局)などが推進するSBOM(ソフトウェア部品表)の考え方が広まっているとおり、システムがどのような技術基盤と部品で構成されているかを正確に把握できることが求められます。
選定時には、時代遅れとなった技術やサポートが終了したライブラリに依存していないかを確認してください。そのうえで、基盤となるソフトウェアにセキュリティアップデートが提供された際、チャットツール側も速やかに最新環境へ追従し、管理者が無理なく更新作業を行える設計になっているかが評価のポイントとなります。
基準3 データの保管場所を自社で決められるか
データの保管場所を自社で決められるかは、情報資産の主権(データソブリン)を守り、厳格なセキュリティポリシーを適用するための基準となります。一般的なSaaS型のビジネスチャットでは、サービス提供事業者が管理するクラウドサーバー上にすべてのメッセージやファイルが保存されるため、自社でデータの物理的な所在や管理体制を直接コントロールすることはできません。
一方で、オープンソースのチャットツールは、自社のサーバーにシステムを構築するセルフホスト(オンプレミス)や、自社が契約するプライベートクラウドなど、配置場所を自由に選択できます。機密性の高い情報を外部のネットワークに出さず、インターネットから隔離された閉域網(エアギャップ環境)で運用できる点は、オープンソースならではの強みです。
官公庁や金融機関、医療機関、あるいは独自の技術情報を持つ製造業などでは、業界のガイドラインによってデータの外部保存が制限されているケースが少なくありません。自社のセキュリティ要件に合わせて、インフラ環境を柔軟に選択・変更できるかどうかを事前に確認しておくことが大切です。
基準4 認証とアクセス制御を自社の基盤に統合できるか
認証とアクセス制御を自社の基盤に統合できるかは、不正アクセスや内部からの情報漏洩を防ぐうえで欠かせない基準です。独立したチャットツールとしてユーザーIDとパスワードを個別に管理する運用では、社員の入退社や異動に伴うアカウント管理が煩雑になり、設定漏れや退職者アカウントの放置といったセキュリティホールを生みやすくなります。
これを防ぐためには、社内で既に運用しているActive Directory(LDAP)や、SAML、OAuth、OpenID Connectといった標準的なプロトコルを用いたIdP(アイデンティティプロバイダー)と連携し、シングルサインオン(SSO)によって認証を一元化できる機能が必要です。さらに、パスワードの使い回しによるなりすましを防ぐため、多要素認証(MFA)や2要素認証(2FA)を全ユーザーに強制できるかも確認すべき点です。
また、ログイン後のアクセス制御として、RBAC(ロールベースアクセス制御)に対応しているかも重要になります。管理職、一般社員、業務委託先などの役割(ロール)に応じて、「特定のチャンネルの閲覧のみ許可する」「ファイルのダウンロードや外部共有を制限する」といったきめ細かな権限設定ができれば、万が一アカウントが乗っ取られた場合でも被害を最小限に抑えられます。
基準5 暗号化による機密性と監査による統制をどう両立するか
暗号化による機密性と監査による統制をどう両立するかは、企業のコンプライアンス(法令遵守)とプライバシー保護のバランスを取るための基準です。まず基本となるのは、クライアントとサーバー間の通信経路をTLS(トランスポート層セキュリティ)で暗号化し、サーバー内のデータベースやストレージに保存されるデータも暗号化する仕組みが備わっていることです。
さらに高い機密性が求められる場面では、送信者と受信者の端末間でのみ暗号化と復号を行うE2EE(エンドツーエンド暗号化)が利用されます。E2EEを有効にすると、通信途中の経路だけでなく、サーバーの管理者であってもメッセージの中身を読み取ることができなくなります。役員間の極秘会議や、高度な秘匿性が求められるプロジェクトのやり取りを保護する際には有効な機能です。
しかし、企業システムにおいては、すべての通信をE2EEで完全に秘匿することが必ずしも正解とは限りません。ハラスメントの調査や内部不正の証拠保全(フォレンジック)、法的要請に基づく情報開示(eディスカバリー)など、管理者が過去のメッセージ履歴やファイルの送受信記録を監査しなければならない場面が存在するからです。したがって、全社的な監査ログの取得による統制を維持しつつ、特定のチャンネルや用途に限定してE2EEを適用できるような柔軟な運用が可能かを見極める必要があります。
Rocket.Chatは5つの基準をどう満たしているのか?
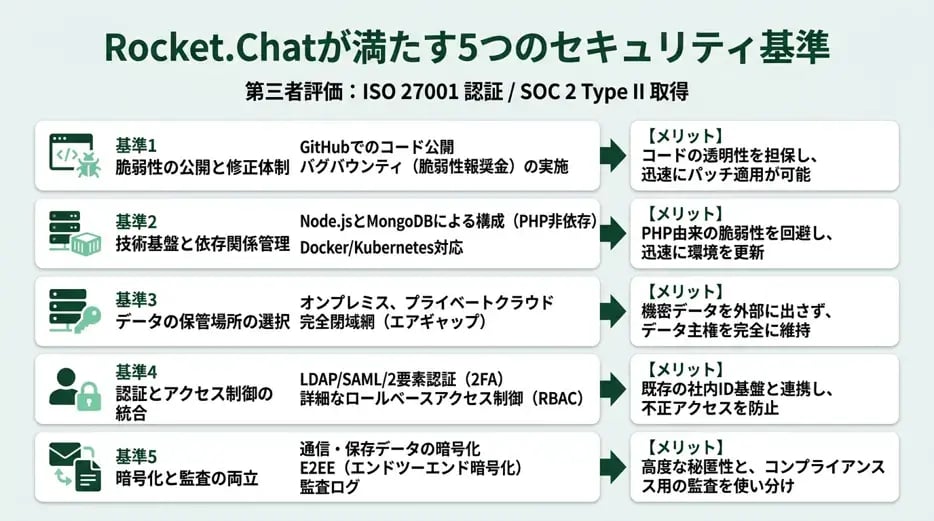
Rocket.Chatは、前の章で提示した5つのセキュリティ基準に対して、具体的なアーキテクチャと運用体制をもって応えています。ここでは、各基準に対するRocket.Chatの仕様と、第三者機関による評価状況について解説します。
世界中の開発者が参加するオープンソースで、ソースコードを誰でも検証できる
Rocket.Chatは世界中の開発者が参加するオープンソースのチャットツールであり、GitHub上でソースコードを誰でも検証できます。ブラックボックス化された商用ソフトウェアとは異なり、不正なバックドアの有無や暗号化処理の実装方法を自社のセキュリティ担当者自身が直接確認できるのが特徴です。
また、バグバウンティ(脆弱性報奨金)プログラムを運営し、外部のセキュリティ研究者から脆弱性の報告を広く受け付けています。発見された脆弱性にはCVE(共通脆弱性識別子)が採番され、深刻度に応じたパッチの提供とセキュリティアドバイザリーの公開が迅速に行われる体制が整っています。
Node.jsとMongoDBで構成され、PHPに依存しない
Rocket.Chatのシステム基盤は、サーバーサイドの実行環境であるNode.jsと、ドキュメント指向データベースのMongoDBで構成されており、PHPに依存しない設計を採用しています。そのため、Webアプリケーションで標的となりやすいPHP特有の脆弱性や、それに起因するリモートコード実行のリスクを根本から回避できます。
さらに、依存するライブラリやパッケージの構成情報が公開されているため、独立行政法人情報処理推進機構(IPA)が運営する脆弱性対策情報データベースのJVN iPediaなどから関連する脆弱性情報を取得し、自社のシステムに影響があるかを迅速に判断できます。コンテナ技術であるDockerやKubernetesを用いたデプロイにも対応しており、実行環境のアップデートやパッチ適用を効率的に実施できます。
オンプレミスから閉域網まで、配置場所を選べる
Rocket.Chatは、オンプレミスから閉域網まで、自社のセキュリティポリシーに合わせてサーバーの配置場所を選べるのが強みです。パブリッククラウド上の仮想サーバーだけでなく、自社データセンター内の物理サーバーにも構築できます。
特に、防衛関連機関や金融機関、重要インフラ企業などで求められる、インターネットから完全に隔離されたエアギャップ環境(完全閉域網)での構築と運用を実現できます。すべてのメッセージ履歴、アップロードされたファイル、ユーザーの認証情報が自社管理下のストレージにのみ保存されるため、外部のクラウド事業者によるデータアクセスや、意図しない国外サーバーへのデータ移転を防ぎ、データ主権を完全に維持できます。
LDAP・SAML・2要素認証で既存の認証基盤と統合できる
Rocket.Chatは、LDAP(Lightweight Directory Access Protocol)やSAML(Security Assertion Markup Language)、2要素認証(2FA)を用いることで、社内の既存の認証基盤と統合できます。Microsoft Corporationが提供するActive Directoryや、各種IdP(アイデンティティプロバイダー)と連携できるため、入退社や異動に伴うアカウントの追加・削除を自動化できます。
これにより、退職者のアカウントが残存することによる不正アクセスを防止できます。また、ロールベースアクセス制御(RBAC)機能により、管理者、モデレーター、一般ユーザー、ゲストといった役割ごとに、「チャンネルの作成」「ファイルのアップロード」「メッセージの削除」などの権限を細かく制限できます。
暗号化と監査は用途に応じて使い分けられる
Rocket.Chatでは、秘匿性を高める暗号化と、コンプライアンスを維持するための監査を、社内の用途に応じて使い分けられます。標準機能として、通信経路の暗号化(TLS)とデータベース内の保存データの暗号化に対応しているほか、オプションとしてE2EE(エンドツーエンド暗号化)をチャンネル単位で有効化できます。
E2EEを有効にした場合、サーバー管理者であってもメッセージ内容を復号できないため、経営会議や未公開情報のやり取りに適しています。一方で、内部不正の調査や法規制への対応が必要なチャンネルでは、E2EEを無効化してメッセージ監査機能やログ出力機能を有効にすることで、誰がいつどのファイルやメッセージを送信したかを管理者が正確に追跡できます。
ISO 27001認証とSOC 2 Type IIの第三者評価を受けている
Rocket.Chatの開発およびクラウド運用を担う組織は、情報セキュリティマネジメントシステム(ISMS)の国際規格であるISO/IEC 27001認証を取得し、米国公認会計士協会(AICPA)が定めるSOC 2 Type IIの第三者評価を受けています。
オープンソースソフトウェアであっても、開発元の組織自体が厳格なセキュリティ統制のもとでソースコードの管理やビルドプロセス、インシデント対応を行っていることが客観的に証明されています。これは、企業の調達部門や情報システム部門が導入審査を行う際の明確な判断材料となります。
5つの基準で見たRocket.Chatの評価一覧
ここまで解説した5つのセキュリティ基準と、それに対するRocket.Chatの対応状況を整理すると、以下のとおりです。
| 評価基準 | Rocket.Chatの対応仕様・体制 | 導入企業が得られるセキュリティ上のメリット |
|---|---|---|
| 基準1 脆弱性の公開と修正体制 | コードの透明性が担保され、脆弱性発見時も計画的にパッチを適用できる | 情報漏えいリスクの低減、セキュアな意思決定の迅速化 |
| 基準2 技術基盤と依存関係の管理 | Node.jsおよびMongoDBによる構成(PHP非依存)、Docker/Kubernetes対応 | PHP由来の深刻な脆弱性を回避し、コンテナ単位で迅速に環境を更新できる |
| 基準3 データの保管場所の選択 | オンプレミス、プライベートクラウド、インターネットから隔離された閉域網への導入に対応 | 機密データを外部に出さず、自社の管理下のみでデータ主権を完全に維持できる |
| 基準4 認証とアクセス制御の統合 | LDAP、Active Directory、SAML、OAuth、2要素認証(2FA)、詳細なロールベースアクセス制御(RBAC) | 既存の社内ID基盤と連携し、アカウントの消し忘れ防止や最小権限の原則を徹底できる |
| 基準5 暗号化と監査の両立 | 通信・保存データの暗号化、チャンネル単位のE2EE(エンドツーエンド暗号化)、監査ログの取得・検索 | 高度な秘匿性が求められる通信と、コンプライアンス上監視が必要な通信を同一基盤上で使い分けられる |
なお、これらのセキュリティ機能のうち、閉域網での運用サポートや高度な認証連携、監査ログ機能などは、選択するプランによって利用できる範囲が異なります。次の章では、無償版と有償プランにおける具体的な機能の違いについて解説します。
無償版と有償プランでセキュリティ機能はどう違う?
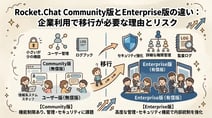
Rocket.Chatには、無償で提供されるCommunity版と、企業向けの機能を備えた有償プランが存在します。無償版と有償プランではセキュリティ機能の利用範囲が明確に分けられており、自社のセキュリティ要件や運用規模に合わせて適切なプランを選択することが重要です。
Community版で使える範囲と注意点
Community版は、小規模なチームでの利用や導入前の検証に適しており、基本的なセキュリティ機能を無償で利用できます。具体的には、自社のオンプレミス環境への構築、エンドツーエンド暗号化(E2EE)、2要素認証(2FA)の有効化、基本的なパスワードポリシーの設定などが可能です。また、標準的なLDAP(Lightweight Directory Access Protocol)を用いたユーザー認証や、SAML(Security Assertion Markup Language)/OAuthによる基本的なシングルサインオン(SSO)も設定できます。
一方で、Community版を業務システムとして本番運用する際には、利用規模の制限や運用負荷の高さという注意点があります。例えば、モバイル端末へのプッシュ通知機能には月間の送信数上限が設けられており、一定の規模を超えると通知が届かなくなる仕様となっているのが理由です。さらに、ユーザー属性に応じた動的な権限付与や、監査ログの高度な検索機能が備わっていないため、システム管理者が手動でアカウントの棚卸しやログの抽出を行う必要が生じます。メーカーによる公式サポートや稼働保証(SLA)も付帯しないため、障害発生時やアップデート時のトラブルはすべて自社のエンジニアが自己責任で解決しなければなりません。
閉域網・統合認証・監査が必要なら有償プランが前提になる
インターネットから完全に隔離された閉域網での運用や、既存の認証基盤との高度な統合認証、そして内部統制のための監査が必要な場合は、有償プランの導入が前提となります。エンタープライズ環境で求められる高度なセキュリティ統制やコンプライアンス要件を満たす機能は、有償プランに限定して提供されているためです。
例えば、外部ネットワークと通信できない完全な閉域網(エアギャップ環境)でライセンス認証やシステム運用を行う機能は、有償プランでのみ利用できます。統合認証においても、単なるログイン連携だけでなく、Active Directoryなどのグループ情報とRocket.Chat内のロール(役割)やチャンネルを自動で同期する機能は有償プランの範囲です。これにより、人事異動や退職に伴うアクセス権限の付与・剥奪を自動化し、設定漏れによる情報漏洩リスクを低減できます。
また、監査および情報漏洩対策としては、誰がいつどのメッセージを閲覧・削除したかを追跡できる監査ログ専用インターフェースや、機密情報の送信を検知・ブロックするDLP(Data Loss Prevention/データ損失防止)連携機能を利用できます。独立行政法人情報処理推進機構(IPA)が公開している「情報セキュリティ10大脅威」でも、内部不正による情報漏洩や不注意による情報管理の不備が継続して挙げられており、ログの保全や権限の厳格な管理は組織を守るうえで欠かせません。
無償版のCommunity版と有償プランにおける、主なセキュリティおよび管理機能の違いは以下のとおりです。
| セキュリティ・管理項目 | Community版(無償) | 有償プラン |
|---|---|---|
| データ配置(オンプレミス) | 利用可能 | 利用可能(高可用性構成・複数拠点対応) |
| 完全閉域網(エアギャップ)対応 | 制限あり(オンラインでの接続確認等が必要) | オフラインライセンスにより完全対応 |
| 認証基盤との連携(LDAP/SAML/OAuth) | 基本的なログイン連携のみ利用可能 | グループやロール(役割)の自動同期まで利用可能 |
| エンドツーエンド暗号化(E2EE)・2要素認証 | 利用可能 | 利用可能 |
| 監査ログ機能とエクスポート | サーバーログの直接確認が必要 | 専用画面でのメッセージ監査・履歴出力が可能 |
| 情報漏洩対策(DLP)・データ保持ポリシー | 非対応 | 禁止ワード検知やメッセージ自動削除の設定が可能 |
| 公式サポート・長期サポート(LTS) | なし(コミュニティフォーラムのみ) | 24時間365日のサポート窓口・SLA(稼働保証)あり |
このように、システム全体の可用性を高めつつ、セキュリティポリシーの強制適用や証跡管理を確実に行うためには、有償プランの機能が不可欠です。自社が扱う情報の機密性や、準拠すべき業界ガイドラインの水準に照らし合わせて、必要なプランを選定することが求められます。
オープンソースのチャットを安全に運用する6つのチェックポイント
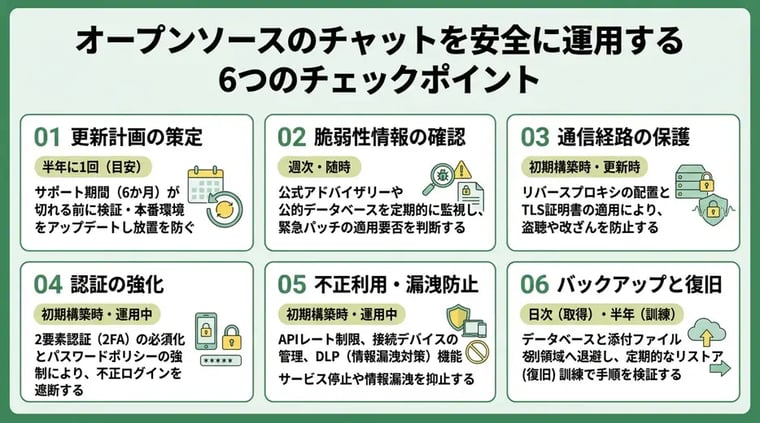
オープンソースのチャットを安全に運用する6つのチェックポイントを事前に把握し、自社の運用体制に組み込むことが不可欠です。オープンソースのチャットツールをオンプレミス環境や自社管理のクラウド環境で運用する場合、インフラからアプリケーション層までのセキュリティ管理をすべて自社の管理者が担う必要があります。導入時だけでなく、運用開始後も継続して安全性を保つための具体的な実務項目を確認します。
リリースから6か月のサポート期間を前提に更新計画を立てる
リリースから6か月のサポート期間を前提に更新計画を立てることが、脆弱性を放置しないための基本です。例えばRocket.Chatでは、各マイナーバージョンのセキュリティパッチ提供期間がリリースから6か月間と定められています。この期間を過ぎたバージョンを使い続けると、新たに発見された脆弱性に対する修正プログラムを受け取ることができません。
そのため、システム管理者は少なくとも半年に1回はバージョンアップを実施する年間スケジュールを策定し、事前の動作検証期間を含めた更新計画を運用ルールに組み込む必要があります。本番環境へ適用する前に、ステージング環境で既存の連携機能やデータベースの移行に問題がないかを検証できる体制を整えることが重要です。
公式のセキュリティアドバイザリーを定期的に確認する
公式のセキュリティアドバイザリーを定期的に確認する体制を整えることで、自社環境に影響する脆弱性を早期に把握できます。オープンソースソフトウェアの脆弱性情報は、開発元の公式ドキュメントやGitHubのセキュリティアドバイザリー、さらにJVN iPedia(脆弱性対策情報データベース)などの公的機関から公開されます。
定期的なアップデート計画とは別に、緊急性の高い重大な脆弱性(CVSSスコアが高いものなど)が発表された場合は、即座にパッチを適用する臨時メンテナンスが必要です。担当者を選任して情報収集の窓口を一本化し、利用中のバージョンが影響を受けるかどうかを週次などの定例業務として確認することで、攻撃者から悪用されるリスクを最小限に抑えられます。
TLS証明書とリバースプロキシで通信経路を守る
TLS証明書とリバースプロキシで通信経路を守ることは、ネットワーク上の盗聴や改ざんを防ぐために必須の設定です。チャットツールを初期状態で起動しただけでは通信が暗号化されていない場合が多いため、NginxやApacheなどのWebサーバーをリバースプロキシとして前段に配置し、HTTPS(TLS)通信を強制する構成をとります。
リバースプロキシを導入すると、チャットサーバー本体を直接外部ネットワークに公開せずに済むため、不正なリクエストの遮断やアクセスログの集約が可能です。また、信頼できる認証局から発行されたTLS証明書を適用し、古い暗号化プロトコルを無効化することで、クライアントとサーバー間の通信データを安全に保護できます。
2要素認証の必須化とパスワードポリシーを設定する
2要素認証の必須化とパスワードポリシーを設定することで、万が一認証情報が流出した場合でも不正ログインを防止できます。管理画面のセキュリティ設定から、すべてのユーザーに対してTOTP(時間ベースのワンタイムパスワード)アプリやメールを用いた2要素認証(2FA)の利用を強制することが可能です。
あわせて、推測されやすい単純なパスワードの設定を防ぐため、最小文字数や英数字・記号の組み合わせを必須とするパスワードポリシーを適用できます。連続してログインに失敗したアカウントを一時的にロックする機能を組み合わせることで、総当たり攻撃(ブルートフォースアタック)による不正侵入の試行を無効化できるのが特徴です。
レート制限・デバイス管理・DLPで不正利用を防ぐ
レート制限・デバイス管理・DLPで不正利用を防ぐ設定を行うと、外部からの攻撃だけでなく内部からの情報漏洩リスクも低減できます。管理者はチャットツールの管理機能を用いて、主に次の3つの制御を実施できます。
- レート制限(APIやメッセージ送信の回数制限)によるDoS攻撃やスパム行為の抑止
- デバイス管理による接続中セッションの可視化と、紛失端末からの強制ログアウト
- DLP(情報漏洩対策)機能による機密ワードを含むメッセージの送信ブロックや承認フローの適用
特にAPIのレート制限は、短時間に大量のリクエストを送りつけてサーバーを停止させる攻撃を防ぐうえで有効です。また、正規表現を用いてクレジットカード番号やマイナンバーなどの特定パターンを検知するDLP機能を活用すれば、ユーザーの誤送信や悪意のある持ち出しを未然に防ぐことができます。
バックアップと災害復旧の手順を決めておく
バックアップと災害復旧の手順を決めておくことで、サーバー障害やランサムウェア被害が発生した際にも迅速に業務を再開できます。チャットツールのデータを保護するためには、メッセージ履歴や設定情報が格納されたデータベース(MongoDBなど)と、ユーザーがアップロードした添付ファイルの双方を定期的に別ストレージへ退避させる必要があります。
ただし、バックアップを取得しているだけでは緊急時に機能しないケースが少なくありません。半年に1回などの頻度で、バックアップデータから別環境へシステムを復元するリストア訓練を実施し、目標復旧時間(RTO)内に正常に稼働するかどうかを検証しておくことが不可欠です。
ここまで解説した6つのチェックポイントについて、実施タイミングと主な対策内容を以下の表に整理しました。
| チェックポイント | 実施タイミング | サポート期間(6か月)が切れる前に検証・本番環境をアップデートし、脆弱性の放置を防ぐ |
|---|---|---|
| 脆弱性情報の確認 | 週次・随時 | 公式アドバイザリーや公的DBを監視し、緊急パッチの適用要否を判断する |
| 通信経路の保護 | 初期構築時・証明書更新時 | リバースプロキシの配置とTLS証明書の適用により、通信の盗聴や改ざんを防止する |
| 認証の強化 | 初期構築時・運用中 | 2要素認証の必須化とパスワードポリシーの強制により、不正ログインを遮断する |
| 不正利用・漏洩防止 | 初期構築時・運用中 | APIレート制限、接続デバイスの管理、DLP機能により、サービス停止や情報漏洩を抑止する |
| 監査ログ機能とエクスポート | サーバーログの直接確認が必要 | 専用画面でのメッセージ監査・履歴出力が可能 |
| バックアップと復旧 | 日次(取得)・半年(訓練) | DBと添付ファイルを別領域へ退避し、定期的なリストア訓練で復旧手順の有効性を確認する |
三和コムテックが支援するRocket.Chatの安全な導入
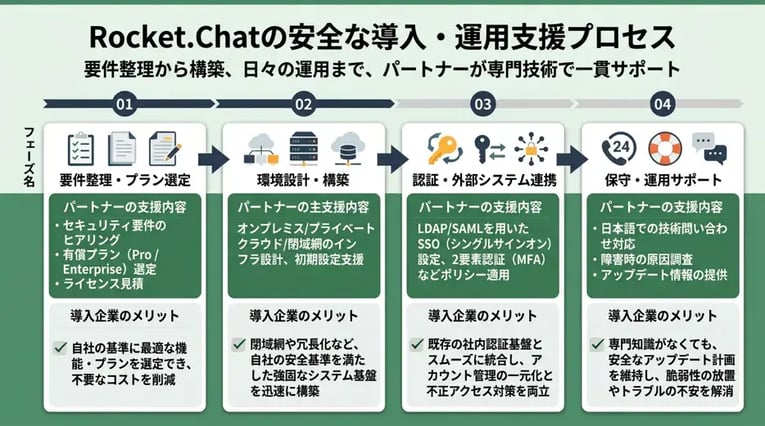
三和コムテック株式会社が支援するRocket.Chatの安全な導入では、オープンソースのチャットツールを企業基準のセキュリティで運用するための技術支援とライセンス提供を受けられます。自社でサーバー構築からセキュリティ設定、継続的なアップデート対応までをすべて内製化するには、インフラや認証基盤に関する高度な専門知識と運用工数が必要になるのが理由です。
国内の正規パートナーである三和コムテック株式会社を活用することで、英語の公式ドキュメントの解読やトラブル発生時の原因切り分けにかかる負担を軽減できます。さらに、自社のセキュリティポリシーに合致した環境を迅速に構築することが可能です。
要件整理から構築・運用まで一貫して相談できる
Rocket.Chatの導入にあたっては、要件整理から構築・運用まで一貫して相談できる体制が整っています。企業が求めるセキュリティ水準や既存のシステム環境に応じて、最適なプラン選定からインフラ設計、稼働後の保守サポートまでを日本語で進められるのが特徴です。
たとえば、インターネットから隔離された閉域網での構築や、既存のActive DirectoryおよびIdP(アイデンティティプロバイダー)との連携には、ネットワークと認証プロトコルの双方に関する正確な設計が求められます。三和コムテック株式会社の支援を受けることで、導入前の検証から本稼働後のバージョンアップ計画まで、各フェーズで発生する技術的な課題を解消できます。
具体的なフェーズごとの支援内容と、それによって導入企業が得られるメリットは以下のとおりです。
| 導入・運用フェーズ | 三和コムテック株式会社の主な支援内容 | 導入企業が得られるメリット |
|---|---|---|
| 要件整理・プラン選定 | セキュリティ要件のヒアリング、有償プランの選定、ライセンス見積もり | 自社の統制基準に必要な機能(監査や統合認証など)の過不足を防ぎ、適切なコストを算出できます。 |
| 環境設計・構築 | オンプレミス/プライベートクラウド/閉域網のインフラ設計、サーバースペックの算出、初期設定の支援 | 通信経路の保護や冗長化など、非機能要件を満たした安全なシステム基盤を構築できます。 |
| 認証・外部システム連携 | LDAP/SAMLを用いたSSO(シングルサインオン)設定、2要素認証や権限管理のポリシー適用支援 | 既存の社内認証基盤とスムーズに統合し、アカウント管理の一元化と不正アクセス対策を両立できます。 |
| 保守・運用サポート | 日本語での技術問い合わせ対応、障害発生時の原因調査支援、アップデート情報の提供 | リリースから6か月のサポート期間に合わせた更新計画を維持しやすくなり、脆弱性の放置を防げます。 |
オープンソースの柔軟性を活かしつつ、商用製品と同等のサポート体制を確保できるため、専任のインフラ担当者が限られている組織でも安全なチャット環境を維持できます。自社のセキュリティ基準を満たす構成や具体的な費用感を確認したい場合は、要件整理の段階から三和コムテック株式会社へ相談することで、手戻りのない導入計画を策定できます。
よくある質問(FAQ)
オープンソースのチャットツールはソースコードが公開されていて危なくないですか?
オープンソースのチャットツールにおいて、ソースコードが公開されていること自体は、直ちに危険へつながる要因ではありません。商用ソフトウェアのように内部構造を隠す手法と異なり、世界中の開発者やセキュリティ専門家がコードを直接監査できるため、不正な処理や脆弱性が早期に発見されやすいという利点があるからです。
ただし、発見された脆弱性に対する修正プログラムは、利用する組織が自ら適用しなければなりません。公開されていること自体を懸念するよりも、開発元が修正を迅速に提供しているか、そして自社の運用体制で確実にバージョンアップを継続できるかどうかが安全性を左右します。
Rocket.Chatは無料版でもセキュリティ機能を使えますか?
Rocket.Chatは無料版(Community版)であっても、通信経路の暗号化や2要素認証(2FA)、基本的なロールベースのアクセス制御など、標準的なセキュリティ機能を利用できます。小規模なチームで基本的な保護を行いたい場合であれば、無料版の範囲でも一定の対策が可能です。
一方で、企業全体で高度な統制を求める場合には、有償プランの選択が前提となります。無料版と有償プランにおける主なセキュリティ関連機能の違いは、次の表のとおりです。
| セキュリティ機能・要件 | 無料版(Community版) | 有償プラン |
|---|---|---|
| 2要素認証(2FA)・パスワードポリシー | 利用できる | 利用できる |
| E2EE(エンドツーエンド暗号化) | 利用できる | 利用できる |
| LDAP/SAMLによる高度な属性同期・権限管理 | 基本連携のみ利用できる | 高度な機能まで利用できる |
| 監査ログの閲覧・エクスポート機能 | 利用できない | 利用できる |
| 閉域網(エアギャップ環境)でのライセンス認証 | 対象外 | 対応できる |
このように、内部不正の追跡に必要な監査ログや既存認証基盤との詳細な権限連携を必要とする場合は有償プランが適しているため、自社のセキュリティ基準に合わせてエディションを選定することが重要です。
Rocket.Chatはインターネットにつながらない閉域網でも使えますか?
Rocket.Chatはインターネットにつながらない閉域網(エアギャップ環境)でも利用できます。自社のオンプレミスサーバーにシステム一式を構築し、外部ネットワークとの通信を完全に遮断した状態で稼働させられる設計になっているのが理由です。
ただし、外部と通信できない環境で有償プランの機能を利用する場合には、オフライン環境専用のライセンス認証方式を用いる必要があります。また、スマートフォンアプリへのプッシュ通知機能は外部の通知ゲートウェイを経由する仕組みであるため、完全な閉域網では利用できないか、別途ネットワーク構成上の工夫が求められる点に注意が必要です。
Rocket.ChatのE2EEを有効にすると管理者もメッセージを読めなくなりますか?
Rocket.ChatのE2EE(エンドツーエンド暗号化)を有効にすると、システム管理者やデータベースの管理者であっても、メッセージの平文を読むことはできなくなります。E2EEは送信者の端末でメッセージを暗号化し、受信者の端末でのみ復号する仕組みであるため、サーバー上には暗号化されたデータしか保存されないからです。
この機能により、万が一サーバーのデータを第三者に窃取された場合でも、会話内容の漏えいを防ぐことができます。その反面、サーバー側で文字列を検査するDLP(データ損失防止)機能や全文検索が機能しなくなるほか、コンプライアンス調査を目的とした管理者による監査ツールでも内容を確認できなくなります。機密性の確保と社内の監査要件のどちらを優先するかに応じて、チャンネルごとにE2EEの適用有無を判断してください。
Rocket.Chatで脆弱性が見つかった場合、どのように対応されますか?
脆弱性が報告されると、Rocket.Chat社が修正版を提供し、公式サイトのセキュリティアドバイザリーで内容を公開します。報告窓口(security@rocket.chat)も設けられています。オープンソースのソフトウェアは世界中の研究者の検証対象になるため、Rocket.Chatでも脆弱性が報告されることがありますが、重要なのは開示と修正が速やかに行われるかどうかです。各バージョンはリリースから6か月サポートされるため、利用企業は定期的なアップデートが必要です。2026年に報告された脆弱性と対応の経緯は、関連記事で解説しています。
まとめ
オープンソースのチャットツールの安全性は、開発体制、技術基盤、データ配置、認証統合、暗号化と監査の5つの基準で判断できます。Rocket.ChatはNode.jsなどを基盤とし、これらの基準を満たしています。ただし、閉域網での利用や高度な認証統合、監査機能が必要な場合は有償プランの選択が前提となります。導入後は、6か月のサポート期間に合わせた更新計画や通信経路の保護など、管理者が適切な運用を継続することで、自社のセキュリティ要件を満たす安全なチャット環境を構築できます。