社内のやり取りがチャットツールに集まるほど、「このツールのセキュリティは本当に十分なのか」「何をどこまで設定すればよいのか」と悩む情報システム担当者は少なくありません。 チャットツールのセキュリティは、ツールの機能だけでも、社内ルールだけでも守り切れません。両方を組み合わせて初めて情報漏洩を防げるため、何から手を付けるべきかが見えにくいのです。 この記事では、チャットツールのセキュリティ対策を「選定時に確認する7つの機能要件」と「社内で決める4つの運用ルール」に分け、チェックリストとして整理しました。導入前のツール選定にも、導入済みツールの見直しにも使えます。
対象読者
- チャットツールの導入を検討中の情報システム担当者
- 既存ツールのセキュリティ基準を見直したい管理者
課題
- 情報漏洩やシャドーITのリスクを抑えたい
- 選定時に確認すべきセキュリティ項目が不明確
この記事で分かること
- 必須となる7つのセキュリティ機能要件
- 社内で策定すべき4つの運用ルール
- クラウド型とオンプレミス型の選び方の基準
本記事では、自社の要件に合わせてクラウド型かオンプレミス型かを選択し、適切な権限管理と運用を行うための具体的な判断基準を丁寧に解説します。
チャットツールのセキュリティ対策とは?「機能」と「運用」の2層で考える
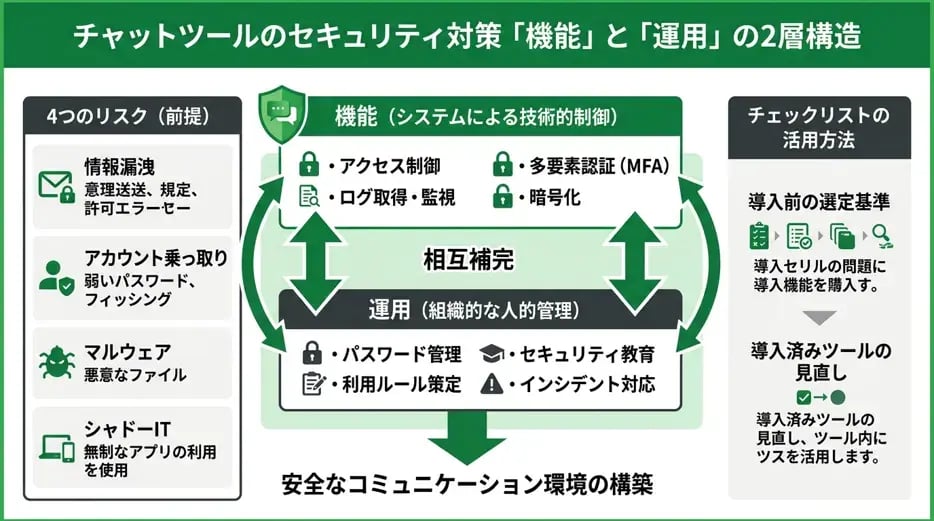
チャットツールのセキュリティ対策とは、ツール自体が備える「機能」と、組織内で定める「運用」の2層で考える必要があります。ビジネスチャットは社内外のコミュニケーションを円滑にする一方で、機密情報や個人情報がやり取りされるため、適切な保護が欠かせません。
チャットツールのセキュリティ対策は「機能要件」と「運用ルール」の組み合わせ
チャットツールのセキュリティ対策は「機能要件」と「運用ルール」の組み合わせによって成立します。どれほど強固なセキュリティ機能を持つツールを導入しても、利用する従業員のパスワード管理が甘ければ、不正アクセスの被害を防ぐことはできません。反対に、厳格な運用ルールを定めても、ツール側にアクセス制御やログ取得の機能がなければ、実効性のある監査や統制を実現することは困難です。
そのため、システムによる技術的な制御である「機能要件」と、人的な管理である「運用ルール」の両輪を整備することが、安全なコミュニケーション環境を構築する基盤となります。機能要件によって人為的なミスを防ぎ、運用ルールによって機能の抜け漏れを補完する関係性を構築できます。
対策の前提となる4つのリスク(情報漏洩・アカウント乗っ取り・マルウェア・シャドーIT)
セキュリティ対策を講じる前に、チャットツールに潜む具体的なリスクを把握しておく必要があります。総務省が公開しているテレワークセキュリティガイドラインなどから読み取れる、主な4つのリスクは以下の通りです。
| リスクの種類 | 具体的な脅威と影響 |
|---|---|
| 情報漏洩 | 誤送信や権限設定のミスから、機密情報や個人情報が意図しない相手に渡るリスクです。社外のユーザーを交えたプロジェクトなどで発生しやすく、企業の信頼失墜に直結します。 |
| アカウント乗っ取り | 推測されやすいパスワードの使用やフィッシング詐欺から、第三者にアカウントを不正利用されるリスクです。なりすましによる詐欺行為や、社内システムへの侵入の足がかりにされる危険があります。 |
| マルウェア | チャット上で送受信されるファイルに悪意のあるプログラムが含まれているリスクです。感染すると、端末内のデータが破壊されたり、社内ネットワーク全体に被害が拡大したりする可能性があります。 |
| シャドーIT | 会社が許可していない私用のチャットアプリを業務で利用するリスクです。管理者の目が届かない場所で情報がやり取りされるため、情報漏洩が発生しても原因の特定が困難になります。 |
この記事のチェックリストの使い方(導入前の選定/導入済みツールの見直し)
この記事で提示するチェックリストは、新しいチャットツールを導入する前の選定基準として活用できます。各製品が自社のセキュリティポリシーを満たしているか、必要な機能が備わっているかを客観的に比較・評価するための指標となります。
また、すでに導入済みのツールを見直す際にも利用できます。現在の運用状況と照らし合わせることで、不足している機能や形骸化しているルールを洗い出し、セキュリティレベルの底上げを図ることが可能です。自社の環境に合わせて、必要な項目を重点的に確認してください。
【機能要件】チャットツール選定時に確認すべき7つのセキュリティ項目
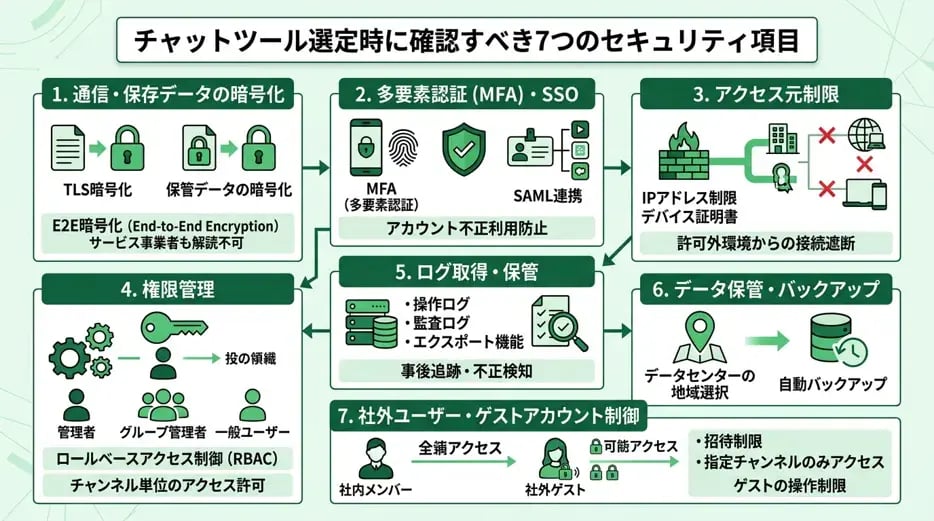
チャットツール選定時に確認すべき7つのセキュリティ項目は、企業が安全に情報共有を行うための基盤となります。情報漏洩や不正アクセスを防ぐためには、ツール自体が持つ防御機能を正しく評価し、自社の要件に適合するものを選択することが重要です。ここでは、導入前に必ず確認しておきたい7つの機能要件について詳しく解説します。
| セキュリティ項目 | 主な目的 | 確認すべき機能の例 |
|---|---|---|
| データの暗号化 | 通信経路やサーバー上のデータ盗聴防止 | TLS暗号化、E2E暗号化 |
| 多要素認証・SSO | 不正ログインやアカウント乗っ取りの防止 | MFA(多要素認証)、SAML連携 |
| アクセス元制限 | 社外や未許可端末からの不正アクセス遮断 | IPアドレス制限、デバイス証明書 |
| 権限管理 | 不要な情報閲覧や誤操作の防止 | ロールベースのアクセス制御(RBAC) |
| ログ取得・保管 | 事後追跡や不正の早期発見 | 操作ログ、監査ログのエクスポート |
| データ保管・バックアップ | データ消失への備えとコンプライアンス対応 | データセンターの地域選択、自動バックアップ |
| ゲストアカウント制御 | 社外関係者への過剰な情報開示の防止 | 招待制限、チャンネル単位のアクセス許可 |
通信・保存データの暗号化に対応しているか
通信・保存データの暗号化に対応しているかは、悪意のある第三者からデータを盗み見られるリスクを低減するために不可欠な項目です。チャットツールでやり取りされるメッセージや添付ファイルは、インターネット網を経由してサーバーに保存されるため、常に盗聴の脅威にさらされています。
暗号化の仕組みには、端末とサーバー間の通信を保護するTLS暗号化や、サーバー上に保存されたデータを保護する保管データの暗号化があります。さらに高度なセキュリティを求める場合は、送信者と受信者の端末間でのみデータを復号できるE2E暗号化(End-to-End Encryption)を利用できます。これにより、サービス提供事業者であってもメッセージの内容を読み取れない強固な機密性を確保できます。
多要素認証(MFA)・シングルサインオン(SSO)を使えるか
多要素認証(MFA)・シングルサインオン(SSO)を使えるかは、アカウントの不正利用を防ぎ、安全なログイン環境を構築するために重要です。パスワードのみの認証では、推測や使い回しによって容易に突破される危険性があります。
多要素認証(MFA)を有効にすることで、パスワードに加えてスマートフォンへのSMS通知や認証アプリのワンタイムパスワードを要求できます。また、シングルサインオン(SSO)を導入すれば、企業が利用している統合ID管理システムからチャットツールへ安全にログインできます。これにより、従業員は複数のパスワードを管理する手間が省けるだけでなく、システム管理者は退職者のアクセス権を統合ID管理システムから一括で即座に無効化できます。
IPアドレス制限・端末認証でアクセス元を絞れるか
IPアドレス制限・端末認証でアクセス元を絞れるかは、社外のネットワークや個人の私用端末から業務データへアクセスされるのを防ぐための機能です。リモートワークが普及する中で、どこからでもアクセスできる利便性とセキュリティのバランスを取る必要があります。
IPアドレス制限を利用すれば、会社のオフィスのネットワークや、指定したVPNを経由した通信からのみチャットツールの利用を許可できます。さらに、端末認証(デバイス認証)を組み合わせることで、会社が配布した電子証明書がインストールされている端末からのみアクセスを許可できます。これらの機能により、許可されていない環境からの不正アクセスを物理的・ネットワーク的に遮断できます。
ロールやチャンネル単位で権限を管理できるか
ロールやチャンネル単位で権限を管理できるかは、従業員の役職や所属部署に応じて適切な情報のみを開示するために必要です。すべてのユーザーが同じ権限を持っていると、機密情報が不要なメンバーの目に触れるリスクが高まります。
システム管理者、グループ管理者、一般ユーザーといったロール(役割)を細かく設定することで、チャンネルの作成やメンバーの招待、メッセージの削除といった操作権限を制御できます。また、プロジェクトごとに非公開のプライベートチャンネルを作成し、招待されたメンバーのみが閲覧・投稿できるように設定できます。これにより、情報セキュリティポリシーに沿った厳密なアクセス制御をチャットツール上で実現できます。
操作ログ・監査ログを取得し保管できるか
操作ログ・監査ログを取得し保管できるかは、万が一のインシデント発生時に原因を究明し、被害範囲を特定するために欠かせない機能です。ログが記録されていない場合、誰がいつどのような操作を行ったのかを後から確認することが困難になります。
監査ログ機能を利用すれば、ログイン履歴、ファイルのダウンロード履歴、メッセージの編集や削除の履歴などを詳細に記録できます。また、これらのログデータをCSV形式などでエクスポートし、自社のログ管理システムで長期間保管できます。定期的にログを監視することで、内部不正の抑止力として機能し、異常な操作を早期に検知できます。
データの保管場所を選べ、バックアップを取れるか
データの保管場所を選べ、バックアップを取れるかは、事業継続計画や法令遵守の観点から確認すべき項目です。チャットツールに蓄積された業務データが消失すると、業務に重大な支障をきたす可能性があります。
クラウド型のチャットツールを選定する際は、データセンターが国内に存在するかどうかを確認することで、海外の法規制による予期せぬデータ開示リスクを回避できます。また、定期的な自動バックアップ機能や、自社のストレージサーバーへデータを退避させる機能を利用できます。これにより、システム障害やランサムウェアなどのサイバー攻撃によってデータが失われた場合でも、迅速に復旧できる体制を整えられます。
社外ユーザー・ゲストアカウントを制御できるか
社外ユーザー・ゲストアカウントを制御できるかは、取引先や協力会社のメンバーとチャットツールで連携する際に、情報漏洩を防ぐための重要なポイントです。社内メンバーと同等の権限を与えてしまうと、社外秘のチャンネルまで閲覧される恐れがあります。
ゲストアカウント機能を利用すれば、指定した特定のチャンネルのみに社外ユーザーを招待できます。また、ファイルのアップロードやダウンロードを制限したり、ダイレクトメッセージの送信を禁止したりと、ゲストの操作範囲を細かく制限できます。管理画面から現在参加しているゲストユーザーの一覧を把握し、プロジェクト終了後には速やかにアカウントを無効化する運用をシステム上で強制できます。

【運用ルール】社内で決めておくべき4つのセキュリティルール
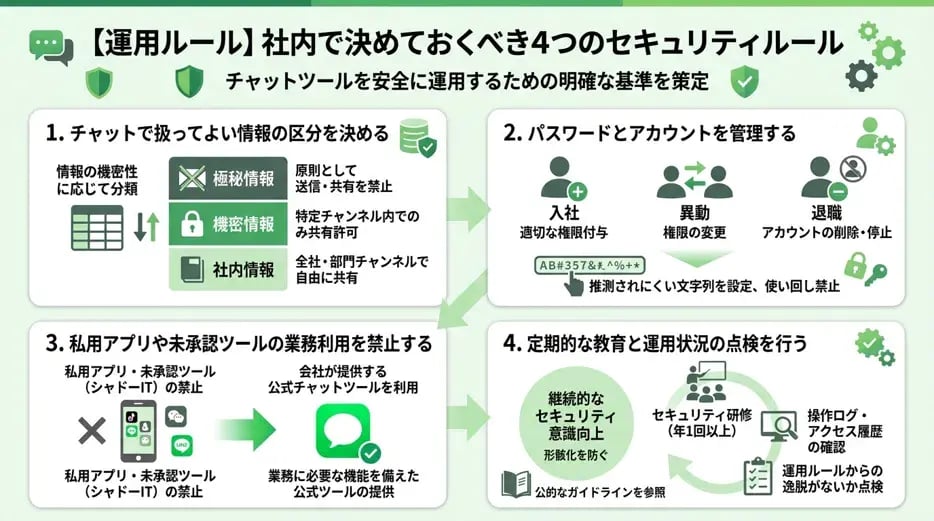
社内で決めておくべき4つのセキュリティルールを策定することで、チャットツールを安全に運用できます。システム上の機能要件を満たすだけでなく、従業員がツールを適切に利用するための明確な基準を設けることが不可欠です。
チャットで扱ってよい情報の区分を決める
チャットで扱ってよい情報の区分を決めることは、情報漏洩を防ぐための第一歩です。チャットツールは手軽にコミュニケーションができる反面、重要なデータが不用意に送信されてしまうリスクがあるからです。情報の機密性に応じて、チャットツール上での送信や共有を許可するかどうかをあらかじめ分類しておくことが重要です。
| 情報区分 | 定義と具体例 | チャットツールでの扱い |
|---|---|---|
| 極秘情報 | 経営幹部のみが知る情報、未公開の財務情報、マイナンバーなど | 原則として送信・共有を禁止 |
| 機密情報 | 顧客の個人情報、開発中の製品データ、取引先との契約内容など | 特定の権限を持つチャンネル内でのみ共有を許可 |
| 社内情報 | 社内会議の議事録、業務マニュアル、社内イベントの案内など | 全社または部門ごとのチャンネルで自由に共有可能 |
このように基準を設けることで、従業員が迷うことなく適切なツールや伝達手段を選択できます。
パスワードとアカウントを管理する(入社・異動・退職時の手続きを含む)
パスワードとアカウントを管理する(入社・異動・退職時の手続きを含む)体制を整える必要があります。特に注意すべきなのは、従業員の退職時や異動時の対応です。不要になったアカウントが削除されずに放置されると、権限のない人物から過去の機密データにアクセスされる原因となります。
入社時には適切な権限のみを付与し、異動時には所属部門に合わせた権限の変更を速やかに行うフローを構築します。また、パスワードの使い回しを禁止し、推測されにくい文字列を設定するルールを就業規則やセキュリティポリシーに明記することが求められます。
私用アプリや未承認ツールの業務利用を禁止する
私用アプリや未承認ツールの業務利用を禁止するルールを明文化し、従業員へ徹底します。会社が許可していないチャットツールを業務で利用する行為はシャドーITと呼ばれ、企業の管理が行き届かない場所で情報がやり取りされるため非常に危険です。
シャドーITが発生する主な原因は、会社が指定したツールの使い勝手が悪いことや、社外の取引先から別のツールでの連絡を求められることです。そのため、単に禁止するだけでなく、業務を円滑に進めるために必要な機能を備えた公式のチャットツールを会社側が提供することが解決の鍵となります。
定期的な教育と運用状況の点検を行う
定期的な教育と運用状況の点検を行うことで、策定したルールの形骸化を防ぎ、高いセキュリティレベルを維持できます。ルールを一度決めただけでは、時間の経過とともに従業員の意識が低下し、不適切な利用が増加する傾向があるからです。
少なくとも年に1回は情報セキュリティに関する研修を実施し、新たな脅威や社内ルールの変更点を周知します。あわせて、管理者はチャットツールの操作ログやアクセス履歴を定期的に確認し、ルールからの逸脱がないかを点検する運用サイクルを回します。具体的な対策基準や教育の進め方については、独立行政法人情報処理推進機構(IPA)が公開している中小企業の情報セキュリティ対策ガイドラインなどの公的な資料から最新の推奨事項を確認できます。
クラウド型とオンプレミス型、セキュリティ要件で選ぶならどちら?
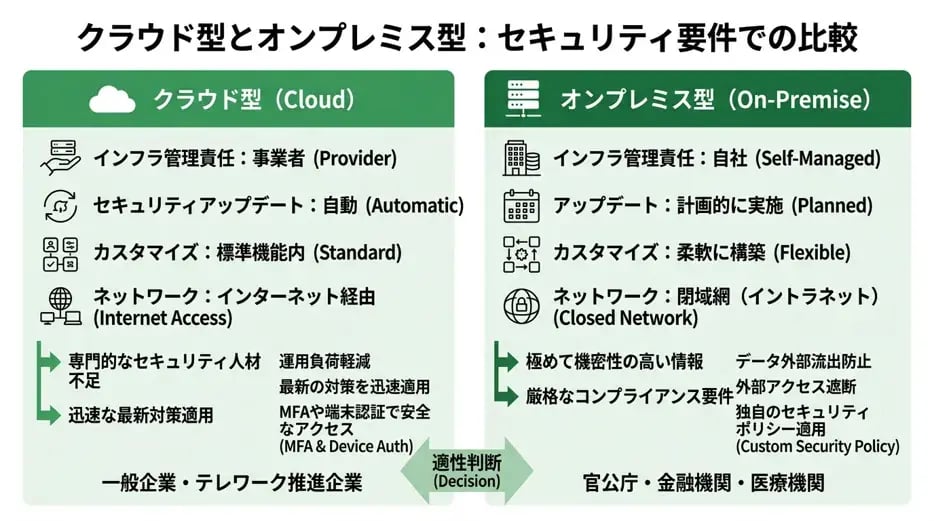
クラウド型とオンプレミス型、セキュリティ要件で選ぶならどちらが自社に適しているかを判断するためには、それぞれの提供形態におけるセキュリティの特性を理解することが重要です。チャットツールを導入する際、情報の機密性や社内の運用体制に合わせて、適切なシステム形態を選択できます。
| 比較項目 | クラウド型 | オンプレミス型 |
|---|---|---|
| インフラの管理責任 | サービス提供事業者 | 自社(導入企業) |
| セキュリティアップデート | 事業者が自動で適用できます | 自社で計画的に適用作業を実施できます |
| カスタマイズ性 | 標準機能の範囲内で設定できます | 自社のセキュリティ要件に合わせて柔軟に構築できます |
| ネットワーク環境 | インターネット経由でアクセスできます | 閉域網(イントラネット)内で安全に運用できます |
クラウド型が向いているケース
クラウド型が向いているケースとして、専門的なセキュリティ人材が不足している企業や、迅速に最新のセキュリティ対策を適用したい環境が挙げられます。クラウド型のチャットツールでは、サーバーインフラの保守や脆弱性への対応をサービス提供事業者が担うため、自社の運用負荷を大幅に軽減できます。
また、テレワークや外出先から多様な端末でアクセスする場合も、クラウド型であれば多要素認証(MFA)や端末認証の機能を用いて安全な通信経路を確保できます。内閣サイバーセキュリティセンター(NISC)が公開しているガイドラインに沿ってアクセス制御の設定を行うことで、情報漏洩のリスクを抑えつつ業務効率を向上させることができます。
オンプレミス型・閉域網での運用が向いているケース
オンプレミス型・閉域網での運用が向いているケースは、極めて機密性の高い情報を扱う官公庁や金融機関、医療機関など、厳格なコンプライアンス要件が求められる組織です。オンプレミス型のチャットツールは、自社のデータセンターや専用サーバーにシステムを構築するため、重要なデータが外部のインターネット環境に出ることを防ぐことができます。
外部からの不正アクセスを物理的および論理的に遮断できる閉域網で運用することで、標的型攻撃やマルウェアによる情報漏洩リスクを最小限に抑えられます。自社の独自のセキュリティポリシーに合わせて、暗号化の方式や操作ログの保存期間、アクセス権限を細部まで制御したい場合には、オンプレミス型が有力な選択肢となっているのが理由です。
Rocket.Chatはセキュリティチェックリストをどう満たすか
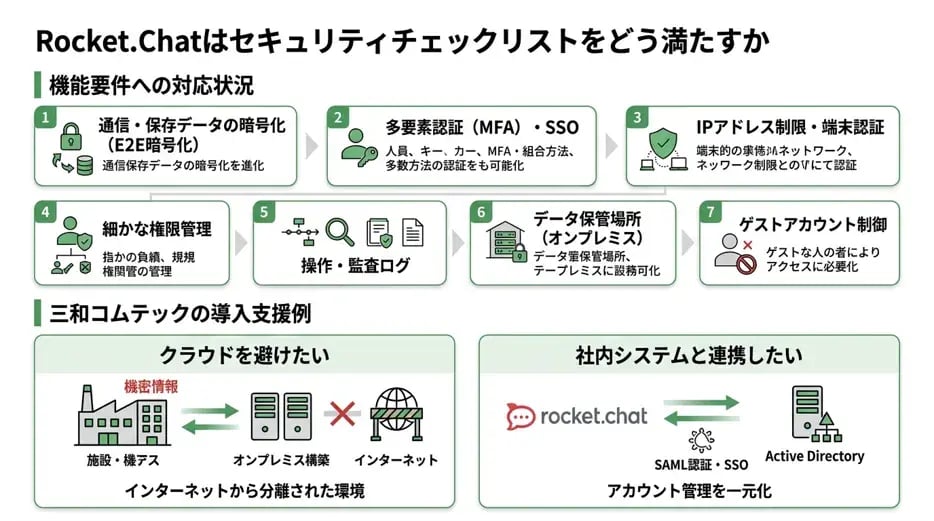
Rocket.Chatはセキュリティチェックリストをどう満たすかについて、機能要件への対応状況と導入支援の観点から具体的に解説します。高度なセキュリティが求められる環境において、Rocket.Chatはオンプレミス構築が可能なチャットツールとして多くの要件を網羅できます。
機能要件7項目への対応状況
機能要件7項目への対応状況について、Rocket.Chatが備える標準機能や構成オプションでどのように満たせるかを以下の表にまとめました。
| セキュリティ機能要件 | Rocket.Chatでの実現方法・対応状況 |
|---|---|
| 1. 通信・保存データの暗号化 | E2E暗号化(エンドツーエンド暗号化)を有効化できます。通信経路だけでなく、サーバー上のデータも暗号化して保護できます。 |
| 2. 多要素認証(MFA)・シングルサインオン(SSO) | SAMLやOAuthを用いたSSO連携、および二段階認証(2FA)を設定できます。既存の認証基盤と統合して安全なログイン環境を構築できます。 |
| 3. IPアドレス制限・端末認証 | オンプレミス構築を選択することで、社内ネットワークからのみアクセスを許可する閉域網での運用を実現できます。 |
| 4. ロールやチャンネル単位での権限管理 | ユーザーごとに細かな権限(ロール)を付与でき、チャンネルの閲覧やメッセージの書き込み、ファイルのアップロードを制限できます。 |
| 5. 操作ログ・監査ログの取得と保管 | メッセージの編集・削除履歴を含む監査ログを取得でき、社内のコンプライアンス要件やインシデント調査に対応できます。 |
| 6. データの保管場所の選択とバックアップ | 自社サーバー(オンプレミス)にデータを保管できるため、機密情報の社外流出リスクを物理的に遮断できます。定期的なバックアップも自社のポリシーに合わせて設定できます。 |
| 7. 社外ユーザー・ゲストアカウントの制御 | ゲストアカウントを発行し、業務上必要な特定のチャンネルのみにアクセスを制限できます。 |

三和コムテックの導入支援でよくある相談と対応例
三和コムテック株式会社の導入支援でよくある相談と対応例について、セキュリティを重視する企業からの要望を中心に解説します。
機密情報を扱うためクラウド環境を避けたい
金融機関や官公庁など、厳格なデータ管理が求められる企業から多く寄せられる相談です。Rocket.Chatは自社インフラ内に構築できるため、インターネットから完全に切り離された閉域網での運用を実現できます。外部からの不正アクセスリスクを物理的に排除し、安全な情報共有環境を構築できます。
よくある質問(FAQ)
チャットツールのセキュリティ対策に関して、多く寄せられるよくある質問(FAQ)とその回答を解説します。
チャットアプリのセキュリティで、最低限確認すべき項目は何ですか?
チャットアプリのセキュリティで最低限確認すべき項目は、通信と保存データの暗号化、多要素認証(MFA)への対応、およびアクセス制御機能の3点です。これらの機能が備わっていないツールは、情報漏洩のリスクが高まるため業務利用には適していません。
| 確認項目 | 概要と目的 |
|---|---|
| データの暗号化 | 通信経路およびサーバー上の保存データを暗号化し、第三者からの盗聴やデータ参照を防ぐことができます。 |
| 多要素認証(MFA) | パスワードに加えてスマートフォンへのSMS通知などを組み合わせることで、不正アクセスを防止できます。 |
| アクセス制御 | IPアドレス制限や端末認証を用いて、社外のネットワークや私用端末から業務データへアクセスできないように制限できます。 |
無料のチャットツールを業務で使っても問題ありませんか?
無料のチャットツールを業務で使うことは、セキュリティの観点から推奨できません。無料ツールは個人向けの用途を想定していることが多く、管理者によるアカウント管理やログ取得などの監査機能が不足しているのが理由です。
業務で利用する場合、退職者のアカウントを即座に停止したり、万が一情報漏洩が発生した際に操作履歴から原因を特定したりする機能が必要です。独立行政法人情報処理推進機構(IPA)の中小企業の情報セキュリティ対策ガイドラインでも、組織の管理が及ばないサービスの業務利用(シャドーIT)のリスクが指摘されています。業務利用には、法人向けの有料プランやエンタープライズ版の導入を検討してください。
E2E暗号化とは何ですか?通常の暗号化と何が違いますか?
E2E暗号化(エンドツーエンド暗号化)とは、送信者の端末から受信者の端末まで、一貫してデータを暗号化したまま通信する技術です。通常の暗号化と異なり、サービス提供者のサーバー上でもデータが復号されないため、運営会社であっても通信内容を読み取ることができません。
| 暗号化の方式 | サーバー上での状態 | 特徴 |
|---|---|---|
| 通常の暗号化 | 復号される(運営会社は内容を確認できる) | 通信経路は保護されるが、サーバーが攻撃を受けた場合に情報漏洩のリスクがあります。 |
| E2E暗号化 | 暗号化されたまま(運営会社も内容を確認できない) | 極めて高い機密性を保つことができますが、管理者によるログの監査が難しくなる場合があります。 |
クラウド型のチャットツールは、オンプレミス型より危険ですか?
クラウド型のチャットツールが、オンプレミス型と比べて必ずしも危険というわけではありません。近年の法人向けクラウドサービスは、堅牢なデータセンターで運用されており、専門の技術者が24時間体制で監視を行っているため、自社でサーバーを管理するオンプレミス型と同等以上のセキュリティ水準を確保できます。
ただし、クラウド型はインターネットを経由してアクセスするため、設定ミスやアカウント情報の流出による不正アクセスのリスクが存在します。そのため、IPアドレス制限や多要素認証(MFA)を適切に設定し、運用ルールを徹底することで安全に利用できます。
チャットツールのセキュリティ対策は、何から手を付ければよいですか?
チャットツールのセキュリティ対策は、社内で扱ってよい情報のルール作りと、現在利用しているツールの把握から手を付けるのが効果的です。まずは、機密情報や個人情報をチャットで送信してよいかどうかの基準を明確に定めます。
次に、従業員が独自の判断で導入している未承認のツール(シャドーIT)がないか、社内へのヒアリングから実態を調査します。現状を把握したうえで、自社のセキュリティ要件を満たす法人向けチャットツールを選定し、全社で統一して運用する体制を整えることができます。
まとめ
チャットツールのセキュリティ対策は、システム側の「機能要件」と、社内で定める「運用ルール」の両輪で構築することが重要です。通信の暗号化や多要素認証、アクセス制限といった7つの機能要件を満たすツールを選定した上で、扱う情報の区分やアカウント管理などの4つの運用ルールを徹底することで、情報漏洩やシャドーITのリスクを低減できます。
また、自社のセキュリティ要件に応じてクラウド型とオンプレミス型を比較検討し、適切な導入形態を選択してください。本記事のチェックリストを活用し、Rocket.Chatをはじめとする適切なツールの導入と、安全なコミュニケーション環境の構築にお役立てください。