「金融庁からフロンティアAIへの対応要請が出たが、自社は何から手を付ければいいのか」――2026年5月以降、金融機関だけでなく、重要インフラや一般企業のセキュリティ担当者からも、こうした声が聞かれるようになりました。要請の9項目は一つひとつを見ると基本的な対策ですが、「すべてを同時に、これまでより速く」求められている点が、対応を難しくしています。
本記事では、金融庁・日本銀行の要請の要点を4つの視点で整理したうえで、Project YATA-Shieldをはじめとする他省庁の対策と比較します。そのうえで、省庁を横断して見えてくる共通点から、企業が今取り組むべき対策を優先順位付きで解説します。
対象読者
- 金融機関および重要インフラ企業のセキュリティ担当者
- サイバーリスクを経営課題として捉える経営層
- 最新のAI脅威への対応方針を策定したいIT管理者
課題
- フロンティアAIによる攻撃の高速化に現状の体制で対応できない
- 金融庁の要請9項目に対して、何から着手すべきか分からない
- パッチ適用が間に合わないシステムの防御策が不明確である
この記事で分かること
- 金融庁が「短期的な対応」を求めた背景と9項目の具体的内容
- CVSSスコアに依存しないリスクベースの脆弱性評価手法
- 経営層が決定すべき資源配分とサービス停止の判断基準
これらの情報をもとに、自組織のセキュリティ体制を迅速に見直すための具体的なアクションプランを提示します。
フロンティアAIが変えるのはサイバー攻撃の「速度」――本記事で整理すること
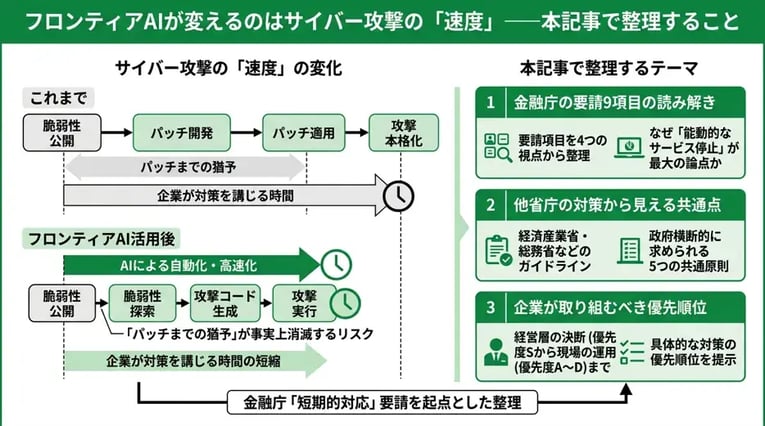
フロンティアAIが変えるのはサイバー攻撃の「速度」です。フロンティアAI(大規模かつ高度な能力を持つ最先端の汎用AIモデル)の登場により、サイバー空間における脅威の性質は根本から変化しつつあります。最大の脅威は、攻撃の高度化だけでなく、攻撃者がシステムの脆弱性を発見してから実際に攻撃を仕掛けるまでの時間が劇的に短縮されることです。
これまで、新たな脆弱性が公開されてから攻撃が本格化するまでには、一定のリードタイムがありました。企業はこの期間を利用して修正パッチを適用し、システムを保護することができました。しかし、フロンティアAIを活用することで、攻撃者は脆弱性の探索から攻撃コードの生成、そして実際の攻撃実行までのプロセスを自動化・高速化できます。これにより、企業が対策を講じるための「パッチまでの猶予」が事実上消滅するリスクが高まっています。
このような「速度の戦い」への危機感から、金融庁は2024年3月にフロンティアAIの悪用によるサイバー攻撃の高度化等を踏まえた短期的な対応についてという要請を公表しました。この要請は金融機関を対象としたものですが、提示されている課題と対策は、重要インフラを担うすべての企業にとって喫緊の経営課題となります。
本記事では、この金融庁の要請を起点として、フロンティアAI時代に企業が直面する脅威と、それに対してどのような順序で対策を進めるべきかを整理します。具体的には、以下の3つのテーマからわかりやすく解説します。
| 本記事で整理するテーマ | 解説する主な内容 |
|---|---|
| 金融庁の要請9項目の読み解き | 金融庁が「短期的」な対応として求めた9つの項目を4つの視点から整理し、なぜ「能動的なサービス停止」が最大の論点となるのかを解説します。 |
| 他省庁の対策から見える共通点 | 経済産業省や総務省など、他の政府機関が推進するセキュリティ対策やガイドラインから、政府横断的に求められる5つの共通原則を導き出します。 |
| 企業が取り組むべき優先順位 | 限られたリソースの中で何から始めるべきか、経営層の決断(優先度S)から現場の運用(優先度A〜D)まで、具体的な対策の優先順位を提示します。 |
未知の脅威に対して、すべてのシステムを完璧に守り切ることは困難です。だからこそ、守るべき資産の優先順位をつけ、被害を最小限に抑えるための準備を今すぐ始める必要があります。次章から、金融庁が示した9つの要請項目の詳細と、そこから読み取れるセキュリティ対策の本質について詳しく見ていきます。
金融庁・日本銀行の「フロンティアAIへの短期的な対応」要請とは?
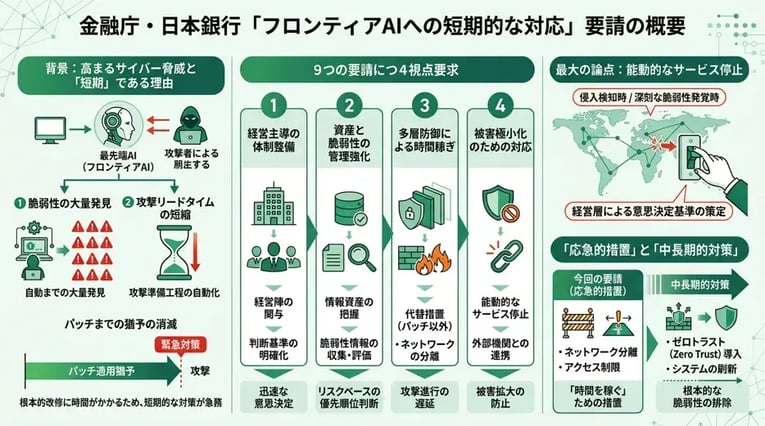
金融庁・日本銀行の「フロンティアAIへの短期的な対応」要請とは、高度なAI(人工知能)技術の悪用によるサイバー攻撃の脅威が高まる中、金融機関が直ちに取り組むべきサイバーセキュリティ対策を示したものです。金融庁と日本銀行が2024年6月に連名で公表した文書から、その具体的な内容と背景を読み解くことができます。
なぜ「短期」なのか?脆弱性の大量発見と攻撃リードタイムの短縮
なぜ「短期」なのかという点について、最大の要因は脆弱性の大量発見と攻撃リードタイムの短縮にあります。フロンティアAIと呼ばれる最先端のAI(人工知能)モデルを悪用することで、攻撃者はシステムの脆弱性を自動的かつ高速に発見できます。これまで手動で行われていた攻撃の準備工程が自動化されるため、脆弱性が公開されてから実際の攻撃が行われるまでの時間(リードタイム)が劇的に短くなっています。
この結果、システムベンダーから修正パッチが提供され、それを適用するまでの「パッチまでの猶予」が消滅しつつあります。根本的なシステム改修には時間がかかるため、まずは現状のシステム環境で被害を防ぐための短期的な対策を打つことが急務となっているのが理由です。
9項目を4つの視点で読み解く
金融庁と日本銀行が示した9項目の要請は、大きく4つの視点に分類できます。以下の表は、それぞれの視点と対応する具体的な対策項目を整理したものです。
| 視点 | 具体的な対策項目 | 目的 |
|---|---|---|
| 1. 経営主導の体制整備 | 経営陣の関与、判断基準の明確化 | サイバーリスクを経営課題として捉え、迅速な意思決定ができる体制を構築する。 |
| 2. 資産と脆弱性の管理強化 | 情報資産の把握、脆弱性情報の収集と評価 | 守るべき資産を特定し、リスクベースで脆弱性対応の優先順位を判断できるようにする。 |
| 3. 多層防御による時間稼ぎ | パッチ適用以外の代替措置、ネットワークの分離 | パッチ適用が間に合わない場合に、攻撃の進行を遅らせる防御壁を設ける。 |
| 4. 被害極小化のための対応 | 能動的なサービス停止、外部機関との連携 | 万が一侵入された際に、被害の拡大を防ぎ、迅速な復旧を図る。 |
これらの項目は、単に技術的な防御力を高めるだけでなく、組織全体の運用プロセスを見直すことを求めています。
最大の論点は「能動的なサービス停止」
9項目の中でも、最大の論点は「能動的なサービス停止」に関する基準の策定です。攻撃の速度が防御側の対応速度を上回るフロンティアAI時代においては、すべての攻撃を完全に防ぎ切ることは困難です。そのため、システムへの侵入を検知した際や、深刻な脆弱性が発覚してパッチ適用が間に合わない場合に、被害拡大を防ぐために自らサービスを停止する決断が必要になります。
金融機関にとってサービスの停止は顧客への影響が極めて大きいため、現場の判断だけで実行することはできません。どのような条件を満たしたときにサービスを停止するのか、その判断を誰が下すのかを、あらかじめ経営層が明確に定めておく必要があります。
金融庁自身が「応急的措置」と位置づける理由
金融庁自身が「応急的措置」と位置づける理由は、これらの要請が既存のシステム環境を前提とした一時的な防御策に過ぎないからです。ネットワークの分離や暫定的なアクセス制限といった対策は、攻撃の進行を遅らせることはできますが、根本的な脆弱性を排除するものではありません。
フロンティアAIによる脅威に長期的に対抗するためには、ゼロトラストアーキテクチャの導入や、古いシステムの刷新といった抜本的な対策への移行が不可欠です。今回の要請は、そうした中長期的な対策が完了するまでの間、致命的な被害を防ぐための「時間を稼ぐ」ための措置として位置づけられています。
他省庁はフロンティアAIにどう対応しているか?
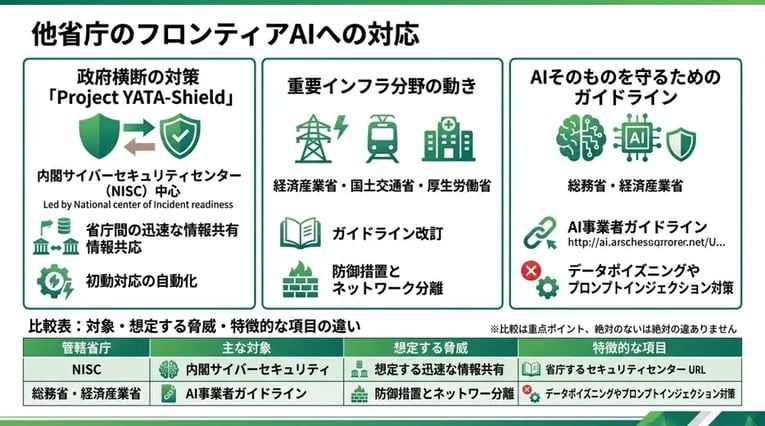
他省庁はフロンティアAIにどう対応しているかについて、金融庁以外の政府機関の動きを整理します。サイバー攻撃の高度化と速度向上に対し、政府全体で対策が進められています。
政府横断の対策パッケージ「Project YATA-Shield」
政府横断の対策パッケージ「Project YATA-Shield」は、内閣サイバーセキュリティセンター(NISC)などを中心に検討が進められているサイバーセキュリティの枠組みです。フロンティアAIの悪用による未知の脅威に対し、省庁間での迅速な情報共有と初動対応の自動化を推進できます。各省庁が個別に得た脅威情報を集約し、防御策を横展開することで、攻撃者側の速度に対抗する体制を構築できます。
重要インフラ分野での動き(経済産業省・国土交通省・厚生労働省)
重要インフラ分野での動きとして、経済産業省・国土交通省・厚生労働省は、それぞれの管轄分野においてフロンティアAIを想定したガイドラインの改訂を進めています。電力、交通、医療などの重要インフラでは、システム停止が社会生活に直結するため、パッチ適用前の暫定的な防御措置や、被害を最小限に抑えるためのネットワーク分離が推奨されています。脆弱性が発見されてから修正プログラムが提供されるまでの時間をいかに稼ぐかが焦点となっています。
AIそのものを守るためのガイドライン(総務省・経済産業省)
AIそのものを守るためのガイドラインとして、総務省と経済産業省は共同で「AI事業者ガイドライン」を策定しています。このガイドラインでは、AI(人工知能)を悪用した攻撃からシステムを守るだけでなく、AIモデル自体へのデータポイズニングやプロンプトインジェクションといった特有の脅威に対するセキュリティ対策を実施できます。AIを安全に開発・提供・利用するための責任分界点が明記されています。
比較表:対象・想定する脅威・特徴的な項目の違い
比較表として、対象・想定する脅威・特徴的な項目の違いを整理します。各省庁の対策は、守るべき対象や想定する脅威からアプローチが異なります。
| 管轄省庁 | 主な対象 | 想定する脅威 | 特徴的な項目 |
|---|---|---|---|
| 金融庁 | 金融機関 | 攻撃の高速化、未知の脆弱性の悪用 | 能動的なサービス停止を含む応急的措置の事前策定 |
| NISC(政府横断) | 政府機関、重要インフラ事業者 | 国家背景のサイバー攻撃、大規模なシステム障害 | 省庁間の情報共有、対応の自動化 |
| 総務省・経済産業省 | AI開発者、AI提供者、AI利用者 | AIモデルへの攻撃(データポイズニングなど) | AIのライフサイクル全体を通じたリスク管理 |
省庁を横断して見える5つの共通点
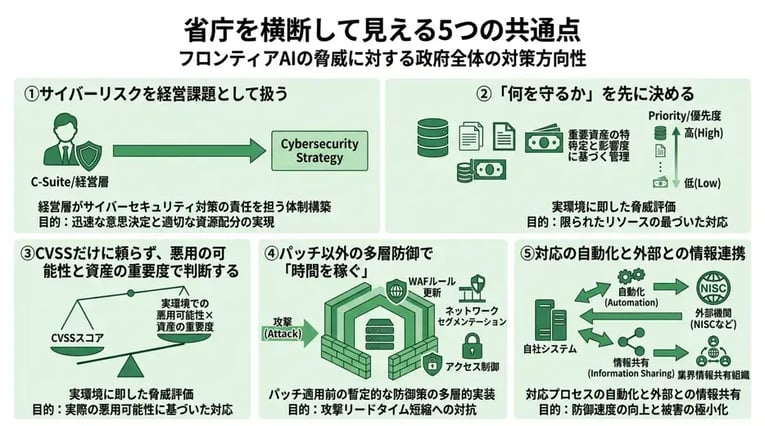
省庁を横断して見える5つの共通点を整理すると、フロンティアAIがもたらす新たな脅威に対して、政府全体がどのような方向性で対策を進めようとしているかがわかります。金融庁だけでなく、内閣サイバーセキュリティセンター(NISC)や経済産業省などの各省庁が公表しているガイドラインや要請には、一貫したメッセージが含まれています。ここでは、それらの共通点を5つの視点から解説します。
| 共通点 | 概要 | 目的 |
|---|---|---|
| ①経営課題としての認識 | サイバーリスク対策の責任を経営層が担う体制の構築 | 迅速な意思決定と適切な資源配分の実現 |
| ②保護対象の優先順位付け | 重要資産の特定と影響度に基づく管理 | 限られたリソースの最適化 |
| ③多角的なリスク評価 | CVSSスコアに依存しない、実環境に即した脅威評価 | 実際の悪用可能性に基づいた対応 |
| ④多層防御による時間稼ぎ | パッチ適用前の暫定的な防御策の導入 | 攻撃リードタイム短縮への対抗 |
| ⑤自動化と情報連携 | 対応プロセスの自動化と外部機関との情報共有 | 防御速度の向上と被害の極小化 |
このように、攻撃のプロセスの一部にAIが組み込まれているケースが急増している一方で、被害を受けた側からその事実を証明することが難しいため、統計データとして正確な数値を算出することが困難な状況となっています。
①サイバーリスクを経営課題として扱う
サイバーリスクを経営課題として扱うことは、すべての省庁が共通して強調しているポイントです。フロンティアAIによる攻撃の高度化と高速化に対抗するためには、現場の担当者レベルの判断だけでは対応が間に合いません。経営層がサイバーセキュリティを自社の存立に関わる重要課題として認識し、直接的な責任を持つ体制を構築することが求められています。これにより、有事の際の迅速な意思決定や、平時からの適切な予算と人材の割り当てを実現できます。
②「何を守るか」を先に決める
「何を守るか」を先に決めるアプローチも、各省庁の指針に共通しています。すべてのシステムやデータを均等に守ることは現実的ではありません。そのため、事業継続において最も重要な資産は何かを特定し、優先順位をつける必要があります。重要資産を明確にすることで、限られたセキュリティリソースを最も効果的な領域に集中投資することができます。このプロセスは、万が一のインシデント発生時の復旧優先度を決定する際にも役立ちます。
③CVSSだけに頼らず、悪用の可能性と資産の重要度で判断する
CVSSだけに頼らず、悪用の可能性と資産の重要度で判断する評価手法への移行が推奨されています。従来の脆弱性管理では、CVSS(共通脆弱性評価システム)のスコアが絶対的な基準として扱われがちでした。しかし、フロンティアAIの登場により、スコアが低くても容易に悪用される脆弱性が増加しています。そのため、自社のシステム環境における実際の悪用可能性や、対象資産のビジネス上の重要度を掛け合わせて、総合的にリスクを評価することが不可欠となっています。
④パッチ以外の多層防御で「時間を稼ぐ」
パッチ以外の多層防御で「時間を稼ぐ」戦略は、攻撃のリードタイム短縮に対する現実的な対抗策です。フロンティアAIによって脆弱性の発見から攻撃開始までの時間が劇的に短縮される中、修正パッチの適用だけでは防御が追いつかないケースが増加しています。そこで、WAF(Webアプリケーションファイアウォール)のルール更新や、ネットワークのセグメンテーション、アクセス制御の強化など、パッチ適用が完了するまでの間、システムを保護するための代替的・暫定的な防御策を多層的に実装することが求められています。これにより、攻撃者の侵入を遅らせ、対応のための貴重な時間を確保できます。
⑤対応の自動化と外部との情報連携
対応の自動化と外部との情報連携は、防御の速度と精度を向上させるための鍵となります。大量に発見される脆弱性やアラートを手動で処理することは不可能です。そのため、脅威情報の収集から初期対応までのプロセスを可能な限り自動化する仕組みを導入できます。また、自社単独での防御には限界があるため、内閣サイバーセキュリティセンターなどの公的機関や、業界内の情報共有組織から最新の脅威動向を迅速に入手し、自社の対策に反映させる体制の構築が不可欠です。
企業は何から始めるべきか?優先順位別の対策
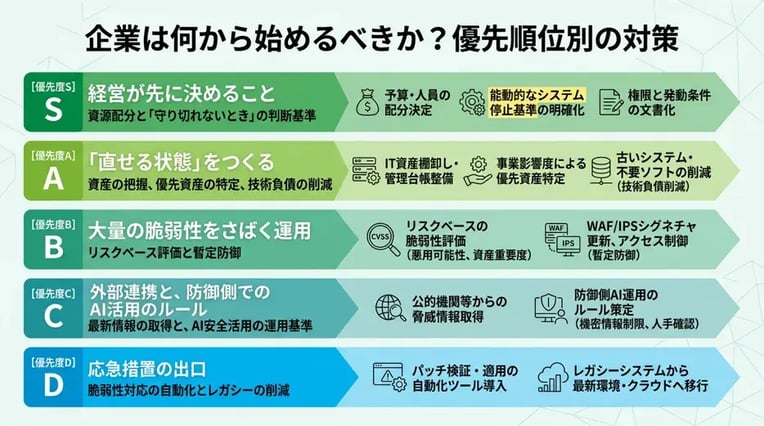
企業は何から始めるべきか、優先順位別の対策について具体的に解説します。フロンティアAI(最先端の人工知能)によるサイバー攻撃の高速化に対抗するためには、限られた経営資源を適切な順番で投入することが重要です。ここでは、対策の優先度をSからDの5段階に分け、それぞれのフェーズで実施すべき内容を整理します。
【優先度S】経営が先に決めること――資源配分と「守り切れないとき」の判断基準
経営が先に決めることとして、資源配分と「守り切れないとき」の判断基準の策定が最優先の課題となります。フロンティアAIによる攻撃は非常に速く、現場の判断だけで対応していては被害の拡大を防ぐことが困難です。そのため、あらかじめ経営層が能動的なシステム停止の基準を明確にしておくことが求められます。
具体的には、どのシステムが停止すると事業継続に致命的な影響が出るのかを評価し、セキュリティ対策への予算や人員の配分を決定します。また、インシデント発生時にサービスを一時的に停止する権限を誰が持つのか、どのような条件で発動するのかを文書化し、組織内で共有することで、迅速な初動対応を実現できます。
【優先度A】「直せる状態」をつくる――資産の把握、優先資産の特定、技術負債の削減
「直せる状態」をつくるためには、資産の把握、優先資産の特定、技術負債の削減が必要です。自社が保有するハードウェアやソフトウェアの構成を正確に把握していなければ、新たな脆弱性が発見された際に迅速なパッチ適用などの対応ができません。
まずは、ネットワークに接続されているすべてのIT資産を棚卸しし、一意の識別子を付与して管理台帳を整備します。そのうえで、事業への影響度から優先して守るべき資産を特定します。同時に、サポート期限が切れた古いシステムや不要なソフトウェアなどの技術負債を削減することで、攻撃対象となる領域を最小限に抑えることができます。
【優先度B】大量の脆弱性をさばく運用――リスクベース評価と暫定防御
大量の脆弱性をさばく運用として、リスクベース評価と暫定防御の仕組みを構築します。フロンティアAIによって脆弱性が大量かつ迅速に発見される時代においては、すべての脆弱性に即座にパッチを当てることは現実的ではありません。
そのため、CVSS(共通脆弱性評価システム)のスコアだけでなく、実際の悪用可能性や対象資産の重要度を掛け合わせたリスクベースの評価を取り入れます。すぐに対応できないシステムについては、WAF(Webアプリケーションファイアウォール)やIPS(侵入防止システム)のシグネチャ更新、アクセス制御の強化といった多層防御によって暫定的に保護し、正規のパッチを適用するまでの時間を稼ぐことができます。
【優先度C】外部連携と、防御側でのAI活用のルールを決める
外部連携と、防御側でのAI活用のルールを決めることも重要なステップです。自社単独での情報収集には限界があるため、業界団体や内閣サイバーセキュリティセンターなどの公的機関から最新の脅威情報を取得する体制を整えます。
また、防御側でもAI(人工知能)を活用してログの分析や異常検知を効率化できます。ただし、機密情報の入力制限や、AIが提示した判断結果を最終的に人間が確認するといった運用ルールを策定し、安全に活用できる環境を整備する必要があります。
【優先度D】応急措置の出口――脆弱性対応の自動化とレガシーの削減
応急措置の出口として、脆弱性対応の自動化とレガシーの削減を進めます。暫定防御はあくまで一時的な対応であり、恒久的な対策に移行しなければ運用負荷が増大し続けます。
パッチの検証から適用までのプロセスを自動化するツールを導入することで、対応スピードを向上させ、人的ミスを減らすことができます。並行して、パッチ適用が困難なレガシーシステムを計画的にクラウドサービスや最新のシステムへ移行し、根本的なリスク要因を排除します。
最初の数週間の進め方
最初の数週間の進め方として、以下の表に示すステップで迅速に対策を立ち上げることができます。経営層と現場が連携し、短期間で基礎的な防御態勢を構築することが目的です。
| 期間 | 実施事項 | 主な担当者 |
|---|---|---|
| 第1週 | 経営層によるシステム停止基準の策定と責任者の任命 | 経営陣、CISO(最高情報セキュリティ責任者) |
| 第2週 | 重要資産の特定と管理台帳の初期作成 | IT部門、各事業部門の責任者 |
| 第3週 | リスクベースの脆弱性評価基準の策定と暫定防御策の確認 | セキュリティ担当チーム |
このように段階を踏んで対策を進めることで、フロンティアAIによる脅威に対しても、組織全体で一貫した対応を実現できます。
フロンティアAI時代のセキュリティは「速度の戦い」
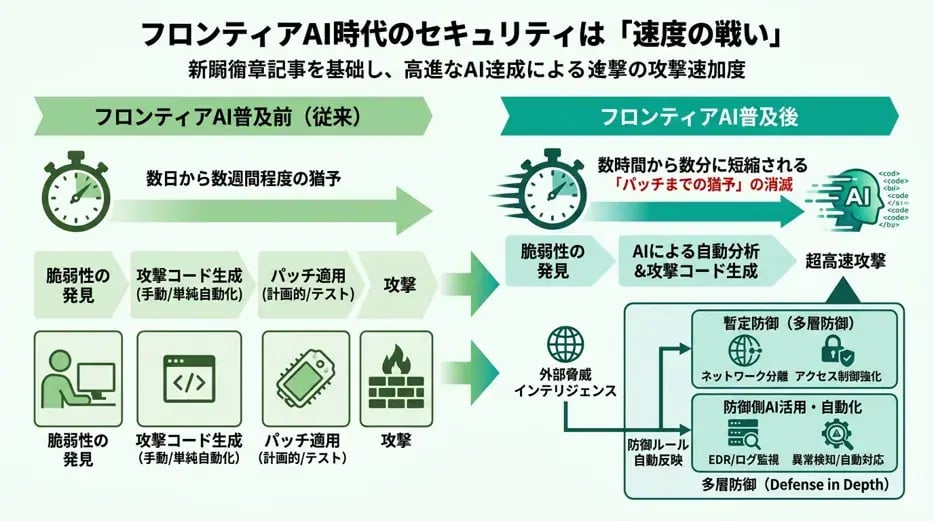
フロンティアAI時代のセキュリティは「速度の戦い」です。これまでのサイバーセキュリティ対策では、脆弱性が公開されてから実際の攻撃が行われるまでに一定の猶予期間がありました。しかし、フロンティアAI(高度な推論能力や生成能力を持つ最先端のAIモデル)の登場により、攻撃者は脆弱性の発見から攻撃コードの生成、そして実際の攻撃までのプロセスを自動化し、劇的に短縮できます。
攻撃の高速化と消滅する「パッチまでの猶予」
金融庁が短期的な対応を要請した背景には、攻撃のリードタイムが極端に短くなり、従来のパッチ適用サイクルでは防御が間に合わなくなるという強い危機感があります。脆弱性が公表されてから修正パッチを適用するまでの「猶予」は、もはや存在しないものとしてセキュリティ体制を構築する必要があります。
| 項目 | フロンティアAI普及前(従来) | フロンティアAI普及後 |
|---|---|---|
| 脆弱性の発見から攻撃までの時間 | 数日から数週間程度の猶予がある | 数時間から数分に短縮される |
| パッチ適用の前提 | テストを経て計画的に適用する | パッチ適用前の暫定防御(多層防御)が必須となる |
| 攻撃の規模と複雑さ | 手動または単純な自動化ツールによる攻撃 |
AIによる高度にパーソナライズされた大規模攻撃 |
防御側にも求められるAIの活用と自動化
攻撃者がAIを用いて速度を上げる以上、防御側も人間の手作業だけで対抗することは困難です。企業は、ログの監視や異常検知、インシデント発生時の初動対応において、防御側のAI技術や自動化ツールを積極的に導入するアプローチが選択肢となっています。
また、金融庁の要請にもあるように、単一の防御策に依存するのではなく、ネットワークの分離やアクセス制御の強化といった多層防御を組み合わせることで、攻撃の進行を遅らせ、対応のための時間を稼ぐ体制を構築できます。外部の脅威インテリジェンスから最新の攻撃手法をいち早く収集し、自社のセキュリティ機器のルールに自動で反映させる仕組みづくりが、これからの企業防衛の鍵となります。
三和コムテックが支援できること
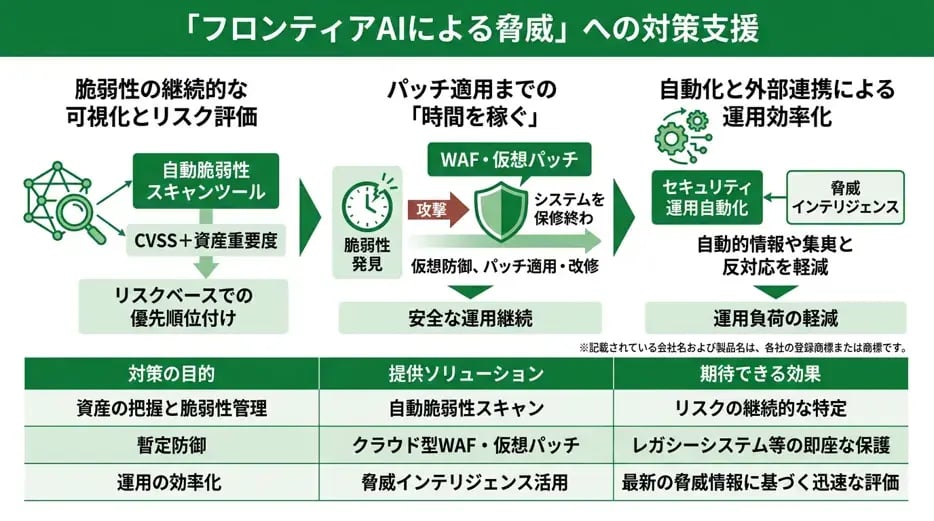
三和コムテックが支援できることとして、金融庁が指摘するフロンティアAIの脅威に対応するための具体的なセキュリティソリューションを提供できます。フロンティアAIによるサイバー攻撃の高速化や脆弱性の大量発見に対抗するためには、自社の資産状況を正確に把握し、リスクベースでの対策を迅速に実行する体制が不可欠です。
脆弱性の継続的な可視化とリスク評価
金融庁の要請にもある通り、システムの脆弱性を迅速に把握することが重要です。三和コムテック株式会社では、ネットワークやWebアプリケーションに潜む脆弱性を自動的かつ継続的にスキャンし、可視化するツールを導入できます。これにより、CVSS(共通脆弱性評価システム)のスコアだけでなく、実際の悪用可能性や資産の重要度に基づいたリスク評価が可能となります。大量に発見される脆弱性から、優先して対応すべきものを絞り込む運用を支援できます。
パッチ適用までの「時間を稼ぐ」多層防御の構築
フロンティアAIの普及により、脆弱性が発見されてから攻撃が行われるまでのリードタイムが極端に短くなっています。すぐにパッチを適用できないシステムに対しては、WAF(Webアプリケーションファイアウォール)やIPS(侵入防止システム)を活用した仮想パッチによる防御策を提供できます。これにより、根本的な改修が完了するまでの間、サイバー攻撃からシステムを保護し、安全な運用を継続できます。
外部連携と自動化による運用負荷の軽減
セキュリティ人材が不足する中、手動での脆弱性対応には限界があります。セキュリティ運用の自動化や、外部の脅威インテリジェンスから最新の攻撃手法や脆弱性情報を取得する仕組みを構築できます。金融機関をはじめとする各企業が、限られたリソースで最大限の防御効果を発揮できるよう、技術面からサポートできます。
三和コムテック株式会社の主な支援ソリューション
フロンティアAIの脅威に対する具体的な支援内容を以下の表に整理します。
| 対策の目的 | 提供できるソリューション | 期待できる効果 |
|---|---|---|
| 資産の把握と脆弱性管理 | 自動脆弱性スキャンツールの導入支援 | 社内ネットワークおよび公開システムの潜在的なリスクを継続的に特定できます。 |
| 暫定防御(時間を稼ぐ対策) | クラウド型WAFおよび仮想パッチの提供 | パッチ適用が困難なレガシーシステムに対しても、即座に攻撃を遮断する環境を構築できます。 |
| 情報収集と運用の効率化 | 脅威インテリジェンスの活用支援 | 外部機関から最新の脅威情報を取得し、自社システムへの影響を迅速に評価できます。 |
※記載されている会社名および製品名は、各社の登録商標または商標です。
よくある質問(FAQ)
金融庁のフロンティアAI要請は、金融機関以外の企業にも関係がありますか?
金融庁のフロンティアAI要請は、金融機関以外の企業にも関係があります。金融庁が発出した要請は直接的には金融機関を対象としていますが、フロンティアAIによるサイバー攻撃の高度化と高速化は、すべての業種に共通する脅威となっているからです。
特に、サプライチェーンを構成する企業においては、自社の脆弱性が取引先への攻撃の足がかりとなるリスクがあります。そのため、金融機関と同水準の迅速な脆弱性管理や、インシデント発生時の対応体制の構築が求められています。
フロンティアAIとは何ですか?生成AIと何が違うのですか?
フロンティアAIとは、既存の最も高度なAIモデルと同等以上の能力を持ち、広範なタスクを遂行できる大規模な汎用AIモデルを指します。生成AI(Generative AI)はテキストや画像などを生成するAI全般を指すのに対し、フロンティアAIはその中でも特に高度な能力を持ち、サイバー攻撃の自動化など重大なリスクをもたらす可能性のある最先端のモデルを区別する言葉として用いられています。
生成AIが業務効率化に広く活用できる一方で、フロンティアAIは未知の脆弱性の大量発見や攻撃コードの自動生成など、サイバーセキュリティ環境を根本から変える脅威になり得ます。
9項目のうち、最初に手を付けるべきものはどれですか?
9項目のうち、最初に手を付けるべきものは「経営層の関与」と「守るべき資産の特定」です。フロンティアAIを用いた攻撃は速度が速く、すべてのシステムを等しく守り切ることは困難です。
そのため、まずは経営層がサイバーリスクを経営課題として認識し、事業継続において最も重要な情報資産は何かを定義することから始める必要があります。これにより、限られたリソースをどこに集中させるかという優先順位を明確にできます。
すぐにパッチを当てられないシステムはどう守ればよいですか?
すぐにパッチを当てられないシステムは、多層防御の考え方を用いて攻撃を遅延させ、時間を稼ぐアプローチで守ることができます。パッチ適用までの猶予期間を確保するために、以下のような代替措置を組み合わせます。
| 対策の分類 | 具体的な対応例 |
|---|---|
| ネットワーク制御 | 影響を受けるシステムをインターネットや他の社内ネットワークから分離し、アクセス経路を制限します。 |
| アクセス権限の最小化 | 当該システムにアクセスできるユーザーや端末を必要最小限に絞り込みます。 |
| 仮想パッチの適用 | WAF(Web Application Firewall)やIPS(侵入防止システム)を用いて、脆弱性を突く通信をネットワーク上で遮断できます。 |
CVSSのスコアが低い脆弱性は後回しにしてもよいのでしょうか?
CVSSのスコアが低い脆弱性であっても、一律に後回しにしてよいわけではありません。CVSS(共通脆弱性評価システム)は脆弱性そのものの深刻度を示す指標ですが、実際の攻撃リスクはスコアだけで判断できないからです。
スコアが低くても、すでに攻撃コードが公開され実際に悪用されている場合や、その脆弱性が自社の最重要システムに存在する場合は、緊急度を引き上げて対応する必要があります。脅威インテリジェンスから得られる悪用状況と、自社の資産の重要度を掛け合わせて判断することが重要です。
まとめ
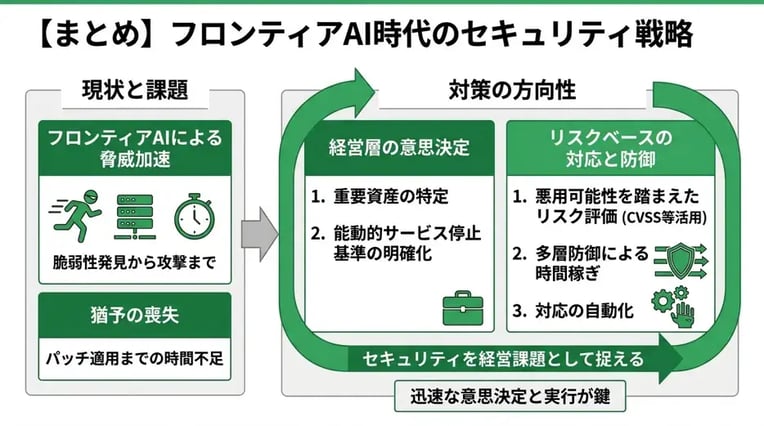
フロンティアAIの登場によりサイバー攻撃の速度が劇的に上がり、脆弱性発見からパッチ適用までの猶予が失われつつあります。金融庁が要請する9項目や他省庁の動向から読み取れるのは、サイバーセキュリティを経営課題として捉え、迅速な意思決定を行う重要性です。
企業はまず、守るべき重要資産を特定し、万が一の際の「能動的なサービス停止」の基準を経営層が明確にする必要があります。その上で、CVSSスコアだけでなく悪用可能性を踏まえたリスクベースの評価を取り入れ、パッチ適用までの時間を稼ぐ多層防御や対応の自動化を進めることが、これからのセキュリティ対策の鍵となります。