「AIを使った攻撃は、まだ自社には関係ない」——そう考えている情報システム担当者は少なくありません。しかし2026年のIPA「情報セキュリティ10大脅威」では、組織向け脅威として「AIの利用をめぐるサイバーリスク」が初めて3位に入りました。攻撃者にとってもAIは強力な道具であり、情報収集からフィッシング文面の作成、マルウェア生成までを高速化しつつあります。
本記事では、Anthropicの研究者だったJacob Coxon氏の警鐘を出発点に、AIによってサイバー攻撃がどう変化しているのか、そして今後どのようなトレンドが想定されるのかを整理します。
対象読者
- 企業のセキュリティ担当者やIT管理者
- AI時代の新たなサイバー脅威について知りたい経営層
課題
- AIを悪用したサイバー攻撃の具体的な変化が分からない
- 自社のセキュリティ対策がAI時代に通用するか不安である
この記事で分かること
- AIによる攻撃工程の自動化と巧妙化の実態
- AIエージェントによる自律型攻撃など今後の脅威トレンド
- 企業がAI時代に備えるための具体的な防衛策
AIを悪用した脅威はすでに現実のものとなっていますが、AIを防御に活用し、適切なガバナンスを構築することで対抗は可能です。最新の動向を把握し、自社の対策強化にお役立てください。
AIの進化でサイバー攻撃はすでに変わり始めている
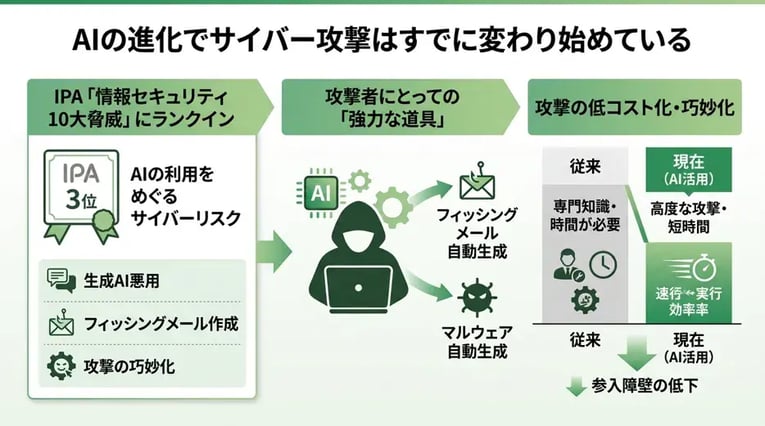
AI(人工知能)の急速な進化により、私たちの生活やビジネスが便利になる一方で、サイバー攻撃の手法もすでに変わり始めています。防御側がAIを活用してセキュリティ対策を強化しているのと同様に、攻撃者側もAIを悪用して攻撃を高度化させているのが現状です。ここでは、AIの進化でサイバー攻撃はすでに変わり始めているという事実について、具体的な指標や背景からわかりやすく解説します。
IPA「情報セキュリティ10大脅威2026」で3位に入った「AIの利用をめぐるサイバーリスク」
独立行政法人情報処理推進機構が発表する情報セキュリティ10大脅威において、「AIの利用をめぐるサイバーリスク」が上位にランクインするなど、AIを悪用した脅威は社会的な課題となっています。AIの普及に伴い、これまで専門的な知識が必要だったサイバー攻撃が容易になり、新たなリスクが生み出されているのが理由です。
| 順位 | 脅威の名称 | 主な特徴と影響 |
|---|---|---|
| 1位 | ランサムウェアによる被害 | 企業や組織のデータを暗号化し、身代金を要求する手口が継続して多発しています。 |
| 2位 | サプライチェーンの弱点を悪用した攻撃 | 取引先や関連企業から標的組織へ侵入し、被害を拡大させる手法です。 |
| 3位 | AIの利用をめぐるサイバーリスク | 生成AIを悪用したフィッシングメールの作成や、マルウェアの自動生成による攻撃の巧妙化が懸念されています。 |
このようにAIの利用をめぐるサイバーリスクは、従来の脅威と並んで組織が警戒すべき重要な課題として認識されています。AIが悪用されることで、攻撃のスピードや規模がこれまでとは比較にならないほど拡大する可能性があります。
攻撃者にとってもAIは「強力な道具」である
サイバーセキュリティの分野において、AIは防御側だけでなく、攻撃者にとっても非常に強力な道具となっています。攻撃者はAIを活用することで、高度な専門知識を持たなくても、複雑で巧妙な攻撃手法を短時間で構築できます。
たとえば、標的となる企業や個人の情報をインターネットから自動的に収集し、より自然な日本語を用いたフィッシングメールを大量に生成できます。これにより、従業員が不審なメールを見破ることが難しくなり、マルウェアへの感染リスクが高まります。また、既存のセキュリティシステムを回避するための新しい攻撃コードをAIに生成させることも考えられます。
AI技術の進化は、サイバー攻撃のハードルを大幅に下げる結果をもたらしています。企業や組織は、攻撃者がAIを駆使してくることを前提とした対策を講じることが求められます。
Jacob Coxon氏の警鐘が問いかける「AIの安全性」
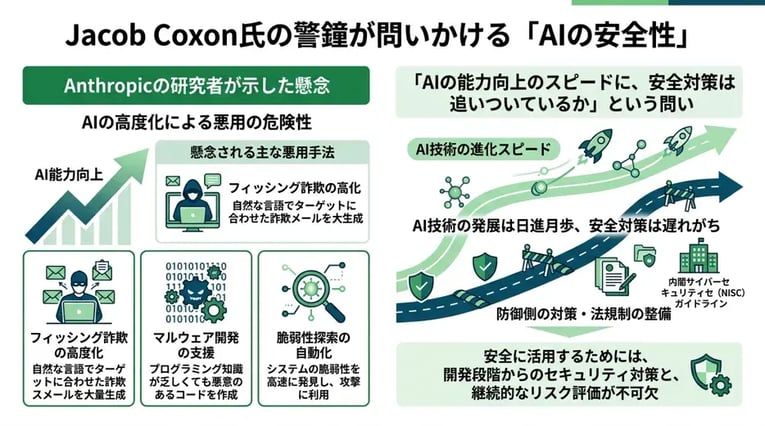
Jacob Coxon氏の警鐘が問いかける「AIの安全性」について、詳しく解説していきます。近年、生成AI(Generative AI)の技術は飛躍的な進歩を遂げていますが、それに伴い新たなサイバー攻撃のリスクも懸念されています。
Anthropicの研究者が示した懸念とは
Anthropicの研究者が示した懸念とは、AIモデルが高度化するにつれて、悪意のある攻撃者に悪用される危険性が高まっているという点です。米国Anthropic PBCの研究者であるJacob Coxon氏は、AIアライメント(AIの目的を人間の意図と一致させること)の専門家として、AIがもたらす潜在的な脅威について指摘しています。
具体的には、サイバー攻撃の自動化や巧妙化にAIが悪用される可能性が挙げられます。AIの進化によって、攻撃者はより少ない労力で大規模かつ複雑な攻撃を実行できます。
| 懸念される主な悪用手法 | 概要 |
|---|---|
| フィッシング詐欺の高度化 | 自然な言語でターゲットに合わせた詐欺メールを大量に生成できます。 |
| マルウェア開発の支援 | プログラミング知識が乏しい攻撃者でも、悪意のあるコードを効率的に作成できます。 |
| 脆弱性探索の自動化 | システムやネットワークの脆弱性を高速に発見し、攻撃に利用できます。 |
「AIの能力向上のスピードに、安全対策は追いついているか」という問い
「AIの能力向上のスピードに、安全対策は追いついているか」という問いは、現在のセキュリティ業界において非常に重要なテーマとなっています。AI技術の発展は日進月歩であり、新しいモデルがリリースされるたびに、その能力は飛躍的に向上しています。
一方で、防御側の対策や法規制の整備は、技術の進化スピードに完全に追いついているとは言えません。AIを安全に活用するためには、開発段階からのセキュリティ対策と、継続的なリスク評価が不可欠です。
こうした状況に対して、各国の政府機関もガイドラインの策定を進めています。たとえば、内閣サイバーセキュリティセンター(NISC)から公表されている各種ガイドラインなどから、AIの安全な利用に関する最新の情報を取得できます。防御側もAIを活用することで、未知の脅威を早期に検知し、被害を最小限に抑える対策を実現できます。
AIによってサイバー攻撃の「工程」はどう変わっているのか
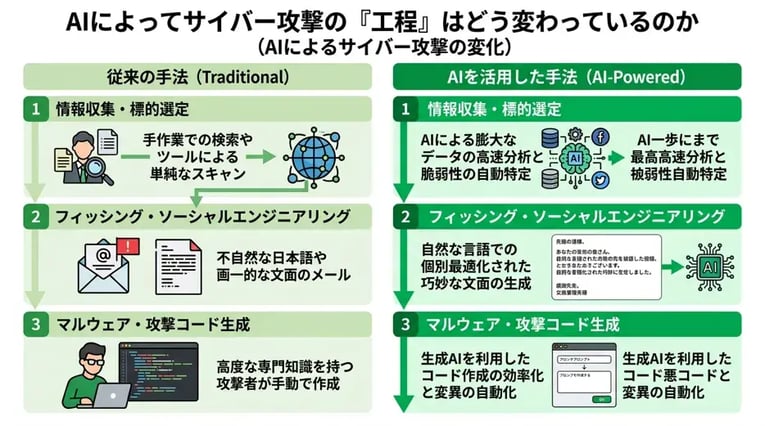
AIによってサイバー攻撃の「工程」はどう変わっているのか、その実態を把握することは防御側にとって非常に重要です。従来のサイバー攻撃は、攻撃者が手作業で多くの時間をかけて実行していました。しかし、生成AI(人工知能)などの技術が普及したことで、攻撃の各フェーズが自動化・効率化され、かつてない脅威となり得ます。ここでは、サイバー攻撃のライフサイクルにおける具体的な変化をわかりやすく解説します。
| 攻撃の工程 | 従来の手法 | AIを活用した手法 |
|---|---|---|
| 情報収集・標的選定 | 手作業での検索やツールによる単純なスキャン | AIによる膨大なデータの高速分析と脆弱性の自動特定 |
| フィッシング・ソーシャルエンジニアリング | 不自然な日本語や画一的な文面のメール | 自然な言語での個別最適化された巧妙な文面の生成 |
| マルウェア・攻撃コード生成 | 高度な専門知識を持つ攻撃者が手動で作成 | 生成AIを利用したコード作成の効率化と変異の自動化 |
情報収集・標的選定の自動化
情報収集・標的選定の自動化は、攻撃の初期段階において大きな脅威となっています。攻撃者は、インターネット上に公開されている企業情報やSNSの投稿などから、標的となる組織の弱点を探ります。AIを利用することで、膨大なデータから攻撃対象領域を高速に分析し、効率的に標的を選定できます。これにより、従来は時間がかかっていた事前の偵察活動が大幅に短縮され、さらに多くの企業が同時に狙われるリスクが高まっています。
フィッシング・ソーシャルエンジニアリングの個別最適化
フィッシング・ソーシャルエンジニアリングの個別最適化も、AIの悪用によって顕著に進化した分野です。かつてのフィッシングメールは、不自然な日本語や画一的な内容が多く、受信者が不審に思いやすいものでした。しかし、生成AIを活用することで、標的の役職や業務内容に合わせた自然で説得力のある文面を簡単に作成できます。独立行政法人情報処理推進機構(IPA)が公開する資料などからも、巧妙化された手口に対する警戒が呼びかけられています。ターゲット一人ひとりに合わせた攻撃が可能になるため、従業員が騙されてしまう危険性が増しています 。
マルウェア・攻撃コードの生成効率化
マルウェア・攻撃コードの生成効率化は、攻撃の実行ハードルを大きく下げる要因となっています。これまでは、新しいマルウェアやエクスプロイトコードを作成するために、高度なプログラミングスキルと専門知識が必要でした。現在では、生成AIを悪用することで、専門知識が乏しい攻撃者でも容易に悪意のあるコードを生成できます。くわえて、セキュリティソフトの検知を回避するために、コードの構造を自動的に変化させることも可能となっており、防御側にとって脅威の特定がいっそう困難になっています。
現在のサイバー攻撃のうち、どれくらいがAIによるものなのか?
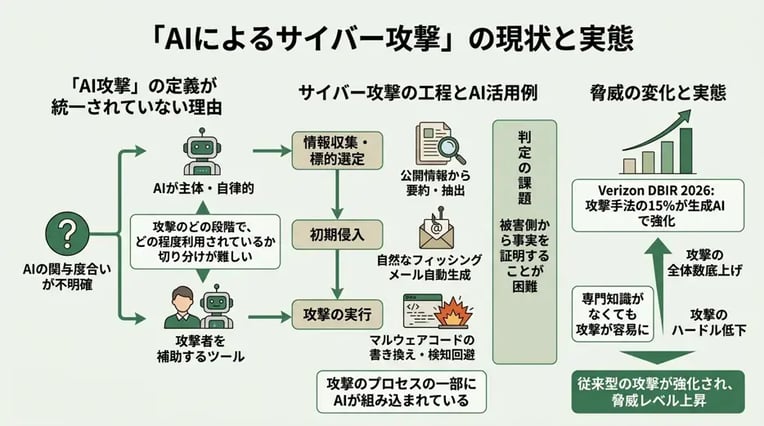
現在のサイバー攻撃のうち、どれくらいがAIによるものなのか、正確な全体像や割合を把握することは非常に困難です。その背景には、サイバーセキュリティ業界全体で基準となる明確な定義が存在していないという課題があります。
「AI攻撃」の定義が統一されていない理由
「AI攻撃」の定義が統一されていない理由として、AI(人工知能)技術が攻撃のどの段階で、どの程度利用されているかを明確に切り分けることが難しい点が挙げられます。サイバー攻撃は単一の行動ではなく、情報収集から侵入、実行に至る複数の工程から成り立っています。
たとえば、攻撃者が標的の情報を収集する段階のみで生成AIを利用し、実際のマルウェア作成や侵入には従来のツールを用いた場合、これを「AIによる攻撃」と呼ぶべきかどうかの判断は専門家の間でも分かれています。AIが攻撃の主体として自律的に動いているのか、それとも人間の攻撃者を補助するツールとして使われているのかによって、脅威の性質は大きく異なります。
以下の表は、サイバー攻撃の各工程におけるAIの関与度合いと、現状の判定の難しさを整理したものです。
| 攻撃の工程 | AIの利用例 | 「AI攻撃」と判定する際の課題 |
|---|---|---|
| 情報収集・標的選定 | 公開情報から標的企業の脆弱性や組織構造を高速で要約・抽出する | 通常の検索行動や分析ツールとの境界が曖昧であり、攻撃の痕跡として検知することが困難です。 |
| 初期侵入(フィッシングなど) | 標的の言語や文脈に合わせた自然なフィッシングメールを自動生成する | 生成されたテキスト自体には悪意のあるコードが含まれないため、AIが作成した文章であると断定することが難しいです。 |
| 攻撃の実行・マルウェア作成 | 既存のマルウェアのコードを書き換え、検知を回避する変種を作成する | コードの難読化は従来から存在する手法であり、AIが生成したものか人間が手作業で改変したものかを見分けるのは技術的に高いハードルがあります。 |
このように、攻撃のプロセスの一部にAIが組み込まれているケースが急増している一方で、被害を受けた側からその事実を証明することが難しいため、統計データとして正確な数値を算出することが困難な状況となっています。
Verizon DBIR 2026が示す「攻撃手法の15%が生成AIで強化」の実態
Verizon DBIR 2026が示す「攻撃手法の15%が生成AIで強化」の実態は、AIがすでにサイバー空間における脅威の一部として定着していることを示唆しています。この予測データは、攻撃者が生成AIを悪用することで、従来の攻撃手法をより効率的かつ巧妙に進化させている現状を反映したものです。
実際に、日本の公共機関もAIの悪用に関するリスクの高まりに警鐘を鳴らしています。独立行政法人情報処理推進機構が発表する各種セキュリティレポートやガイドラインからも、攻撃者がAIを補助的なツールとして活用し、フィッシングメールの文面作成や攻撃コードの生成を効率化している実態を読み取ることができます。
また、生成AIの普及により、高度な専門知識を持たない攻撃者であっても、容易にサイバー攻撃を仕掛けることができるようになっています。攻撃のハードルが下がったことで、サイバー攻撃の全体数そのものが底上げされているという点に注意が必要です。
現在観測されているサイバー攻撃のすべてが完全な「AI攻撃」というわけではありませんが、従来型の攻撃手法の一部がAIによって強化され、防御側にとっての脅威レベルが一段階引き上げられているのが現在の実態です。
従来型の脅威は消えていない――「従来型攻撃×AI」という現実
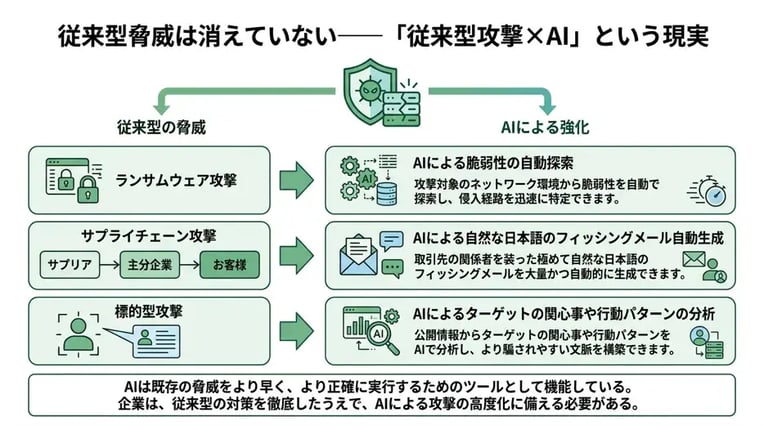
従来型の脅威は消えていない――「従来型攻撃×AI」という現実について解説します。AI(人工知能)の進化によって新たなサイバー攻撃の手法が注目を集めていますが、それによって従来の攻撃手法がなくなったわけではありません。むしろ、既存の攻撃手法にAIが組み合わされることで、その脅威がさらに増大しているのが実態です。攻撃者は、ランサムウェアや標的型攻撃といった実績のある手法をベースにしながら、AIを活用して効率化や巧妙化を図っています。
IPA10大脅威2026の上位を占めるランサム・サプライチェーン攻撃
IPA10大脅威2026の上位を占めるランサム・サプライチェーン攻撃について見ていきます。独立行政法人情報処理推進機構(IPA)が毎年発表している情報セキュリティ10大脅威において、ランサムウェアによる被害やサプライチェーンの弱点を悪用した攻撃は、依然として上位を占め続けています。これらの攻撃は、AIの台頭以前から多くの企業を悩ませてきた代表的な脅威です。
ここで重要なのは、これらの従来型攻撃の各プロセスにおいてAIが悪用され始めているという点です。たとえば、ランサムウェア攻撃において標的企業の脆弱性を探る段階や、サプライチェーン攻撃において取引先を装う巧妙なビジネスメール詐欺の文面作成などに、生成AIが活用されています。以下の表は、従来型の脅威に対してAIがどのように組み合わされているかを整理したものです。
| 従来型の脅威 | AIによる強化や変化の例 |
|---|---|
| ランサムウェア攻撃 | 攻撃対象のネットワーク環境から脆弱性を自動で探索し、侵入経路を迅速に特定できます。 |
| サプライチェーン攻撃 | 取引先の関係者を装った極めて自然な日本語のフィッシングメールを大量かつ自動的に生成できます。 |
| 標的型攻撃 | 公開情報からターゲットの関心事や行動パターンをAIで分析し、より騙されやすい文脈を構築できます。 |
このように、AIそのものが全く新しい攻撃を生み出すだけでなく、既存の脅威をより早く、より正確に実行するためのツールとして機能していることがわかります。企業は、最新のAI脅威に目を向けるだけでなく、独立行政法人情報処理推進機構(IPA)の情報セキュリティ10大脅威などから得られる従来型の対策を徹底したうえで、AIによる攻撃の高度化に備える必要があります。
日本でも現実になった「AIを利用したサイバーリスク」
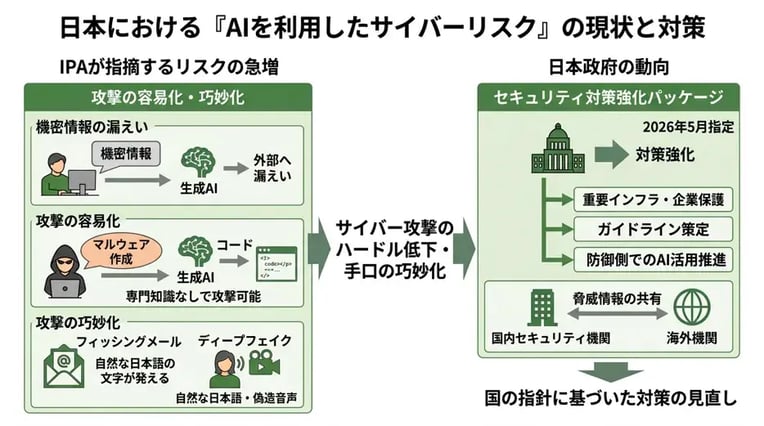
日本でも現実になった「AIを利用したサイバーリスク」は、もはや対岸の火事ではありません。国内の企業や組織においても、生成AI(人工知能)を悪用したサイバー攻撃の脅威が顕在化しています。AI技術の進化は、業務効率化などの恩恵をもたらす一方で、攻撃者にとっても強力なツールとして機能しています。ここでは、国内におけるAIを利用したサイバーリスクの現状と、それに対する国の動向について解説します。
IPAが指摘する情報漏えい・攻撃の容易化・巧妙化
IPAが指摘する情報漏えい・攻撃の容易化・巧妙化は、国内のサイバーセキュリティにおける重大な懸念事項です。独立行政法人情報処理推進機構(IPA)が発表した「情報セキュリティ10大脅威」などからも、AIの不適切な利用や悪用によるリスクが急増していることがわかります。AIを利用することで、攻撃者は専門的な知識を持たなくても、高度なサイバー攻撃を実行できます。
具体的には、以下のようなリスクが指摘されています。
| リスクの分類 | 具体的な脅威の内容 |
|---|---|
| 機密情報の漏えい | 従業員が生成AIサービスに業務上の機密情報や個人情報を入力してしまうことで、意図せず情報が外部に漏えいするリスク。 |
| 攻撃の容易化 | 攻撃者が生成AIを利用して、マルウェアのソースコードや脆弱性を突く攻撃スクリプトを簡単に作成できるリスク。 |
| 攻撃の巧妙化 | 自然な日本語を用いたフィッシングメールや、特定の標的に合わせたディープフェイク音声・動画が生成され、ソーシャルエンジニアリング攻撃が巧妙化するリスク。 |
このように、AIの普及によってサイバー攻撃のハードルが下がり、手口がより巧妙になっているのが現状です。企業は、AIの利便性を享受しつつも、これらのリスクから自組織を守るための対策を講じる必要があります。
日本政府のセキュリティ対策強化パッケージ(2026年5月)
日本政府のセキュリティ対策強化パッケージ(2026年5月)に向けた動きも、AIを利用したサイバーリスクへの危機感から加速しています。政府は、AI技術の急速な発展に伴う新たな脅威に対抗するため、国家レベルでのサイバーセキュリティ戦略の見直しと強化を進めています。
この対策強化の枠組みでは、AIを悪用したサイバー攻撃から重要インフラや企業を保護するための具体的なガイドラインの策定や、防御側におけるAI技術の活用推進が議論されています。また、国内外のセキュリティ機関との連携を深め、脅威情報の共有体制を強化することも重要な柱となっています。企業は、国から発表される最新の指針やガイドラインを注視し、自社のセキュリティ対策を継続的に見直すことが求められます。
これから何が変わるのか――「高速化」から「自律化」へ
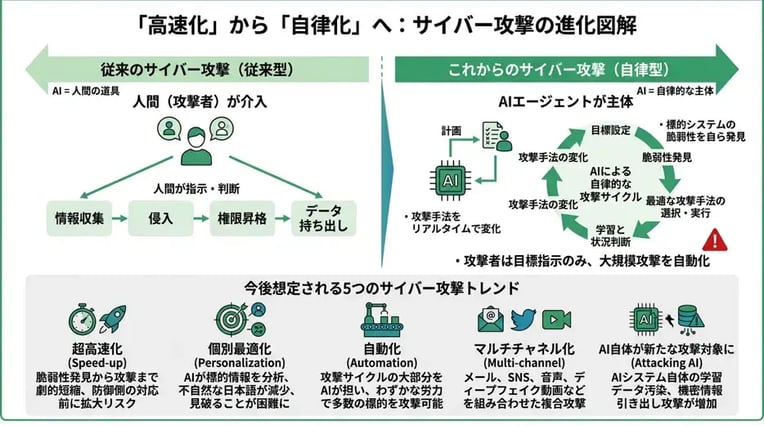
これから何が変わるのかを考えるうえで、サイバー攻撃の進化は「高速化」から「自律化」へと移行していく段階にあります。これまでのAI(人工知能)は、人間が指示した特定のタスクを効率化するための道具として使われてきました。しかし、AI技術の発展に伴い、今後は攻撃者が介入しなくても、AI自身が状況を判断して攻撃を実行する未来が予測されています。
AIエージェントが攻撃サイクルそのものを担う可能性
AIエージェントが攻撃サイクルそのものを担う可能性は、今後のセキュリティ対策において最も警戒すべき脅威の一つです。AIエージェントとは、与えられた目標を達成するために自律的に計画を立てて行動するプログラムを指します。これまでのサイバー攻撃では、情報収集、侵入、権限昇格、データ持ち出しといった各工程で人間の攻撃者が判断を下す必要がありました。
しかし、自律型のAIエージェントが悪用された場合、標的となるシステムの脆弱性を自ら発見し、最適な攻撃手法を選択して実行するまでの一連の流れをすべて自動化できます。これにより、攻撃者は高度な専門知識を持たなくても、AIに目標を指示するだけで大規模な攻撃を展開できます。また、防御側の対策システムから得た反応をAIが学習し、リアルタイムで攻撃手法を変化させることも想定されています。このような自律的な攻撃は、従来のセキュリティシステムでは検知が難しくなることが懸念されているのが理由です。
今後想定される5つのサイバー攻撃トレンド(超高速化/個別最適化/自動化/マルチチャネル化/AI自体が新たな攻撃対象に)
今後想定される5つのサイバー攻撃トレンド(超高速化/個別最適化/自動化/マルチチャネル化/AI自体が新たな攻撃対象に)について、それぞれの特徴を整理します。AI技術の悪用によって、サイバー空間の脅威はより複雑かつ巧妙に変化していきます。警察庁などの公的機関からも、AIを悪用した新たな手口に対する警戒が継続的に呼びかけられています。
| トレンド | 概要と今後の変化 |
|---|---|
| 超高速化 | AIの処理能力を活用することで、脆弱性の発見から攻撃の実行までの時間が劇的に短縮されます。防御側が対応する前に被害が拡大するリスクが高まります。 |
| 個別最適化 | 標的となる企業や個人の情報をAIが分析し、最も効果的なフィッシングメールやソーシャルエンジニアリングの手口を生成できます。不自然な日本語が減少し、見破ることが困難になります。 |
| 自動化 | 攻撃サイクルの大部分がAIによって自動化されます。これにより、攻撃者はわずかな労力で多数の標的を同時に攻撃できます。 |
| マルチチャネル化 | メールだけでなく、SNS、音声、ディープフェイクを用いた動画など、複数の経路を組み合わせた複合的な攻撃を展開できます。 |
| AI自体が新たな攻撃対象に | 企業が導入しているAIシステムそのものが狙われます。学習データを汚染して誤った判断を誘導したり、機密情報をAIから引き出したりする攻撃が増加します。 |
これらのトレンドが示すように、サイバー攻撃は人間の手作業からAI主導へと移行しつつあります。企業は最新の脅威動向を公的機関から収集し、AIの進化に対応した多層的な防御策を構築していくことが求められます。
企業がAI時代に備えるための5つの視点(概要)
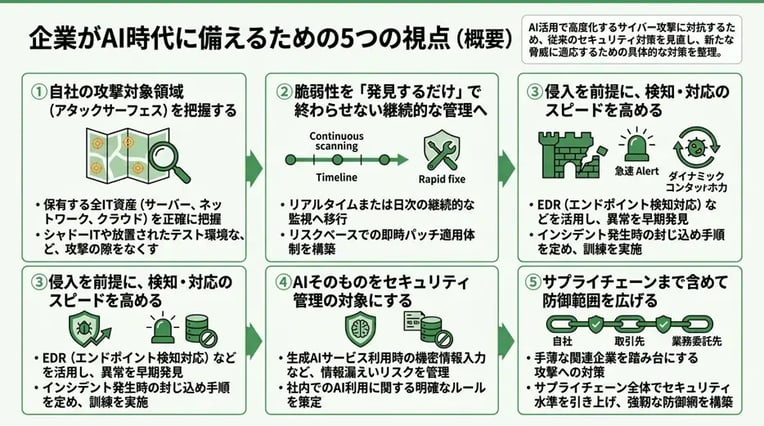
企業がAI時代に備えるための5つの視点(概要)について解説します。AI(人工知能)技術の進化によってサイバー攻撃が高度化する中、企業は従来のセキュリティ対策を見直し、新たな脅威に適応していく必要があります。ここでは、組織の規模を問わず重要となる具体的な対策の方向性を5つの視点から整理して説明します。
①自社の攻撃対象領域(アタックサーフェス)を把握する
自社の攻撃対象領域(アタックサーフェス)を把握することは、AI時代のセキュリティ対策の第一歩です。攻撃者はAIを活用して、インターネット上に公開されている企業のIT資産から脆弱な部分を自動的かつ網羅的に探索できます。そのため、企業側も自社が保有するすべてのサーバーやネットワーク機器、クラウドサービスなどを正確に把握し、攻撃の糸口となる隙をなくすことが重要となっています。
特に、管理部門が把握していないシャドーITや、古いまま放置されているテスト環境などは、格好の標的となります。定期的な資産棚卸しを実施し、外部からどのように見えているかを客観的に評価する仕組みを導入することで、攻撃のリスクを大幅に低減できます。
②脆弱性を「発見するだけ」で終わらせない継続的な管理へ
脆弱性を「発見するだけ」で終わらせない継続的な管理へと移行することが求められています。AIを用いることで、攻撃者は新たな脆弱性が公開されてから攻撃コードを作成するまでの時間を劇的に短縮できます。年に数回の定期診断だけでは、このスピードに対抗することは困難です。
日々のパッチ適用状況を監視し、重要度に応じて迅速に対応する体制を構築する必要があります。以下の表は、従来の脆弱性管理とAI時代に求められる継続的な脆弱性管理の違いを整理したものです。
| 比較項目 | 従来の脆弱性管理 | AI時代に求められる管理 |
|---|---|---|
| 実施頻度 | 年1〜2回の定期診断 | リアルタイムまたは日次の継続的な監視 |
| 対応スピード | 計画的なパッチ適用 | リスクベースでの即時対応 |
| 管理範囲 | 主要な社内システム中心 | クラウドやエンドポイントを含む全IT資産 |
③侵入を前提に、検知・対応のスピードを高める
侵入を前提に、検知・対応のスピードを高めるアプローチが不可欠です。どれほど強固な防御壁を築いても、AIを駆使した巧妙なフィッシング攻撃や未知のマルウェアによる侵入を100%防ぐことはできません。システムへの侵入を許してしまった場合でも、被害が拡大する前に異常を検知し、迅速に封じ込める体制を整えることが被害を最小限に抑える鍵となります。
エンドポイントの挙動を監視するシステムなどを活用することで、不審なプロセスの実行や不正な通信を早期に発見できます。また、インシデント発生時の対応手順をあらかじめ定め、定期的な訓練を通じて組織全体の対応力を向上させておくことが重要です。
④AIそのものをセキュリティ管理の対象にする
AIそのものをセキュリティ管理の対象にすることも、これからの企業には欠かせない視点です。業務効率化のために従業員が生成AIサービスを利用する機会が増加していますが、機密情報や個人情報を不適切に入力してしまうことで、意図しない情報漏えいにつながるリスクがあります。
独立行政法人情報処理推進機構(IPA)が公開している情報セキュリティ対策のガイドラインなどから最新の知見を得ながら、社内でのAI利用に関する明確なルールを策定することが推奨されます。安全な利用環境を整備することで、AIの利便性を損なうことなくリスクをコントロールできます。
⑤サプライチェーンまで含めて防御範囲を広げる
サプライチェーンまで含めて防御範囲を広げることが、企業を守る上で極めて重要です。大企業のセキュリティ対策が強化される一方で、攻撃者は相対的に対策が手薄な関連企業や取引先を最初の標的とし、そこを踏み台にして本命の企業へ侵入する手法を多用しています。
自社単独の対策にとどまらず、業務委託先やシステム開発元など、サプライチェーン全体でのセキュリティ水準を引き上げる必要があります。取引先との契約においてセキュリティ要件を明確にし、定期的な状況確認や情報共有を行うことで、強靭な防御網を構築できます。
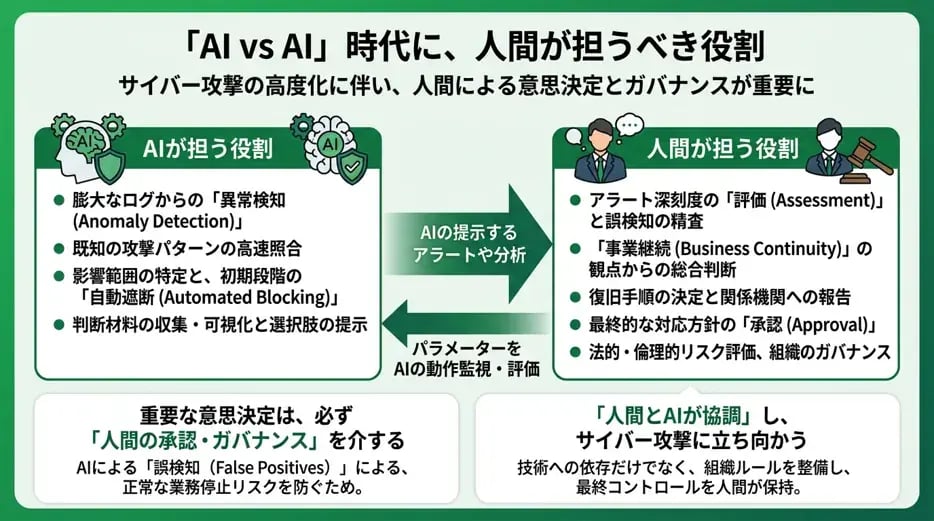
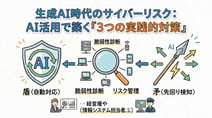
サイバー攻撃の高度化に伴い、防御側もAI(人工知能)を活用する「AI vs AI」時代に、人間が担うべき役割はますます重要になっています。攻撃側が生成AIを用いて未知のマルウェアを自動生成し、防御側のセキュリティシステムがそれをAIで検知・遮断するという攻防が日常化しつつあります。このような環境下において、すべての判断をAIに委ねることは大きなリスクを伴います。AIは膨大なデータから異常を検知することには優れていますが、ビジネスへの影響度を考慮した総合的な判断を行うことは困難です。そのため、システムが提示したアラートの深刻度を評価し、事業継続の観点から適切な対応を決定するのは人間の役割となります。
重要な意思決定は人間の承認・ガバナンスを介するべき理由
セキュリティインシデント発生時における重要な意思決定は人間の承認・ガバナンスを介するべき理由として、AIの判断が必ずしも完璧ではないことが挙げられます。AIによる自動防御システムは、正常な業務通信を誤って攻撃と判定し、遮断してしまう可能性があります。このような誤検知によって重要な業務システムが停止した場合、企業活動に甚大な被害をもたらすおそれがあります。したがって、システムを完全に自動化するのではなく、人間の監視と介入のプロセスを組み込むことで、業務継続性と安全性を両立できます。
また、AIの活用においては、倫理的な観点や法的要件の遵守も求められます。内閣サイバーセキュリティセンターが発信する情報などからも読み取れるように、組織全体のガバナンス体制を構築し、AIの動作を継続的に監視・評価することが推奨されています。AIと人間の役割分担を明確にすることで、より強固なセキュリティ体制を構築できます。
| 役割の分類 | AI(人工知能)が得意とする領域 | 人間が担うべき領域 |
|---|---|---|
| 脅威の検知と分析 | 膨大なログデータからの異常検知、既知の攻撃パターンの高速な照合 | 誤検知の精査、未知の脅威に対する文脈を踏まえた詳細な分析 |
| インシデント対応 | 影響範囲の特定、初期段階における通信の自動遮断 | 事業継続計画に基づく復旧手順の決定、関係機関への報告 |
| 意思決定とガバナンス | 判断材料となるデータの収集と可視化、対応策の選択肢の提示 | 最終的な対応方針の承認、法的・倫理的リスクの評価と責任の所在の明確化 |
このように、AIは強力な支援ツールとして機能しますが、最終的なコントロールは人間が保持する必要があります。技術の進化に依存するだけでなく、組織のルールや体制を整備し、人間とAIが協調してサイバー攻撃に立ち向かう姿勢を構築することが重要です。AIの特性を正しく理解し、人間ならではの判断力を組み合わせることで、複雑化する脅威から組織を守り抜くことができます。
よくある質問(FAQ)
AIを使ったサイバー攻撃は、日本企業にとってどれくらい現実的な脅威ですか?
AIを使ったサイバー攻撃は、日本企業にとってどれくらい現実的な脅威ですかという疑問に対しては、すでに多くの企業にとって差し迫った現実的な脅威となっていますとお答えできます。独立行政法人情報処理推進機構が毎年発表している情報セキュリティ10大脅威の傾向からもわかるように、AI(人工知能)の悪用によるフィッシング詐欺の巧妙化や、マルウェアの自動生成などが国内でも確認されています。攻撃者はAIを活用することで、日本語の不自然さを解消し、より標的に合わせた説得力のある攻撃メールを作成できます。そのため、大企業だけでなく、あらゆる規模の日本企業が標的となる可能性があります。
現在のサイバー攻撃のうち、AIによるものはどのくらいの割合ですか?
現在のサイバー攻撃のうち、AIによるものはどのくらいの割合ですかという問いに対しては、明確な数値を出すことは困難です。その理由は、攻撃のどの段階でAIが使用されたかを被害者側から正確に特定することが難しいためです。しかし、攻撃の効率化や高度化を目的として、多くのサイバー犯罪グループが部分的に生成AIなどの技術を取り入れていることが指摘されています。以下は、サイバー攻撃におけるAIの活用状況の目安をまとめた表です。
| 攻撃の段階 | AIの活用状況と影響 |
|---|---|
| 情報収集・標的選定 | 公開情報から標的の弱点を自動的に抽出するために広く活用されています。 |
| 攻撃の実行(フィッシングなど) | 文脈に合った自然な文章の生成に利用され、検知を難しくしています。 |
| マルウェア開発 | コードの生成や難読化の補助ツールとして利用が増加しています。 |
これらの項目をリスト化し、可視化することから始めることで、セキュリティ上の弱点や優先して守るべきポイントを明確にできます。
AIを悪用した攻撃から企業を守るために、まず何をすればよいですか?
AIを悪用した攻撃から企業を守るために、まず何をすればよいですかというご質問ですが、自社のシステムやネットワークのどこに弱点があるのかを正確に把握することが最初のステップとなります。これをアタックサーフェス(攻撃対象領域)の管理と呼びます。AIを用いた攻撃は、インターネット上に公開されているわずかな脆弱性や設定ミスを高速で発見し、突いてきます。そのため、不要な公開サーバーを減らし、システムの更新プログラムを迅速に適用する基本的な対策を徹底することが重要です。また、従業員に対しては、巧妙化するフィッシングメールを見破るための継続的な教育を実施することで、組織全体の防御力を高めることができます。
AIエージェントが自律的に攻撃する時代は本当に来るのですか?
AIエージェントが自律的に攻撃する時代は本当に来るのですかという点については、技術の進歩を考慮すると、将来的に十分起こり得るシナリオとして警戒されています。現在のAIは主に攻撃者の作業を補助するツールとして使われていますが、今後はAI自身が状況を判断し、防御側の対策をリアルタイムで回避しながら攻撃を継続する自律型の脅威が登場する可能性があります。このような高度な脅威に対抗するためには、防御側もAIを活用したセキュリティシステムを導入し、異常な通信や振る舞いを瞬時に検知して自動的に遮断する仕組みを構築していく必要があります。
中小企業でもAI時代のサイバー攻撃対策は必要ですか?
中小企業でもAI時代のサイバー攻撃対策は必要ですかという疑問に対しては、規模を問わず対策は不可欠であるといえます。攻撃者はAIを用いて攻撃プロセスを自動化しているため、標的を大企業に限定せず、セキュリティ対策が手薄になりがちな中小企業を無差別に狙うことができます。また、中小企業を踏み台にして、取引先の大企業へ侵入するサプライチェーン攻撃のリスクも高まっています。内閣サイバーセキュリティセンターなどの公的機関から提供されるガイドラインを参考にしながら、多要素認証の導入やデータのバックアップなど、基本的な対策から確実に取り組むことが求められます。
まとめ
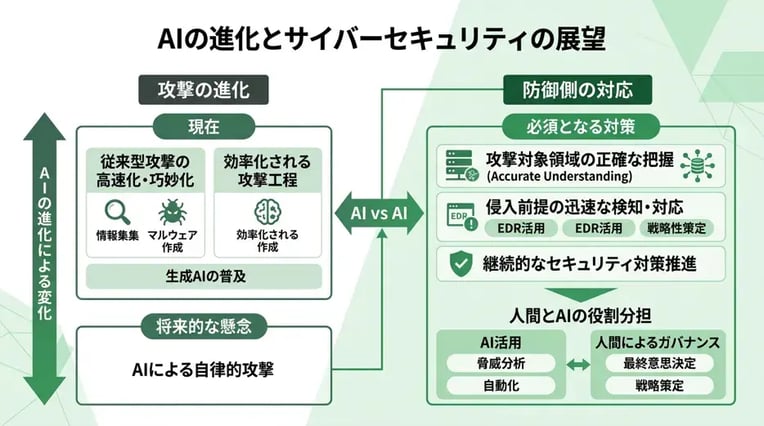
本記事では、AIの進化がサイバー攻撃にもたらす変化と今後の展望について解説しました。生成AIの普及により、情報収集やマルウェア作成などの攻撃工程が効率化され、従来型の攻撃はすでに高速化・巧妙化しています。将来的にはAIによる自律的な攻撃も懸念されており、脅威は新たな段階へと進みつつあります。
こうした脅威に対抗するためには、企業は自社の攻撃対象領域を正確に把握し、侵入を前提とした迅速な検知・対応体制を構築することが不可欠です。防御側もAIを活用する「AI vs AI」の時代となりますが、最終的な意思決定やガバナンスは人間が担う必要があります。最新の動向を把握し、継続的なセキュリティ対策を推進していきましょう。