「ダークウェブには何があるのか」「自社の情報も売られていないか」。ニュースでダークウェブという言葉を目にして、こうした不安を感じた方も多いのではないでしょうか。
ダークウェブは通常の検索エンジンでは見えず、特別なソフトがなければアクセスできません。そのため、自社の情報が流出していても気づきにくいのが実情です。
この記事では、ダークウェブの仕組みと、そこで実際に売買されているもの7種類をわかりやすく解説します。あわせて、情報がどこから流出するのか、自社の情報が漏れていないか確認する方法、企業が今すぐ取り組める対策まで、セキュリティの専門家の視点で整理しました。
対象読者
- 企業の情報システム・セキュリティ担当者
- ダークウェブの仕組みや実態を知りたい方
- 情報漏洩やサイバー攻撃の対策を検討している方
課題
- ダークウェブで何が売買されているか分からない
- 自社の認証情報が流出していないか確認したい
- 情報漏洩によるランサムウェア被害を防ぎたい
この記事でわかること
- Tor等を用いた匿名化の仕組みと売買される7種の情報
- インフォスティーラー等による流出経路と企業への影響
- 専用ツールでの漏洩確認方法と多要素認証などの対策
認証情報の流出はランサムウェア感染の起点となるため、早期の検知と多要素認証や脆弱性診断による対策が必要です。
【結論】ダークウェブで売買されている主なものと企業への影響
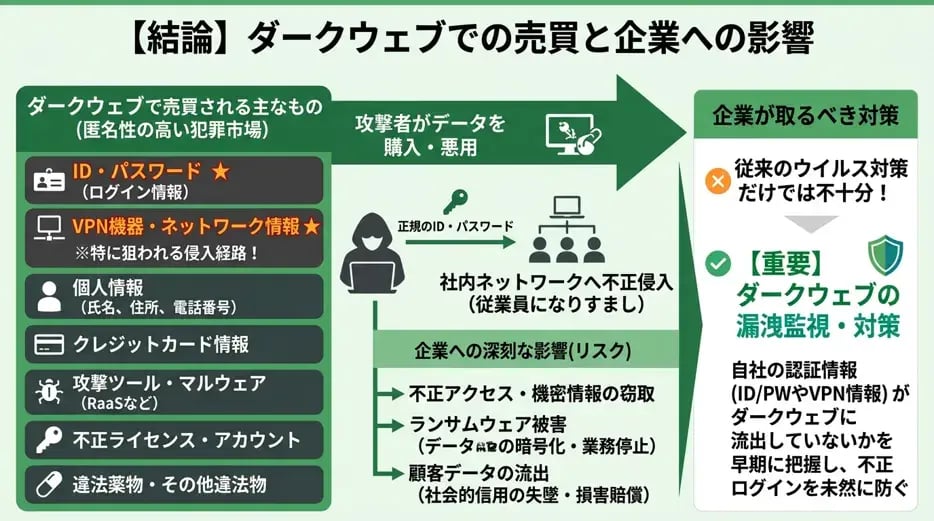
ダークウェブで売買されている主なものには、不正に取得されたログイン情報や個人情報、サイバー攻撃用のツール、違法薬物などが挙げられ、これらが流通することで企業への影響として不正アクセスやランサムウェア被害などの深刻なリスクが生じます。一般的な検索エンジンからはアクセスできない匿名性の高い空間であるからこそ、犯罪者にとって都合の良い取引市場として悪用されているのが実態です。
具体的にダークウェブ上で取引されている7種の対象物と、それらが流出した際に企業へ及ぼす主な影響を以下の表に整理しました。
| ダークウェブで売買されている主なもの | 取引されるデータの具体例 | 企業への影響 |
|---|---|---|
| Webサイト・クラウドサービスのログイン情報 | 業務用メールやグループウェアのID/パスワード | 従業員になりすました社内システムへの不正ログイン、機密情報の窃取 |
| 住所・電話番号などの個人情報 | 氏名、生年月日、住所、電話番号、メールアドレスのリスト | 標的型攻撃メールの送信、顧客データの流出に伴う損害賠償や信用の失墜 |
| クレジットカード情報 | カード番号、有効期限、セキュリティコード | 法人カードの不正利用による金銭的被害、ECサイト運営企業におけるブランド毀損 |
| アクティベーションコード・不正に取得されたアカウント | ソフトウェアのライセンスキー、各種Webサービスの乗っ取りアカウント | 不正ライセンス利用によるコンプライアンス違反、公式SNSアカウントの乗っ取り |
| マルウェアやランサムウェアを作成・拡散するための攻撃ツール | RaaS(サービスとしてのランサムウェア)、情報窃取型マルウェア | 社内データの暗号化による業務停止、身代金要求などのランサムウェア被害 |
| 脆弱性情報と企業ネットワークへの侵入手段 | 未公開の脆弱性(ゼロデイ)、VPN機器の認証情報、RDP(リモートデスクトッププロトコル)の接続情報 | 外部から社内ネットワークへの直接侵入、重要サーバーの乗っ取り |
| 麻薬・人身売買・児童ポルノなど違法性の極めて高いもの | 違法薬物、銃器、偽造パスポート、違法コンテンツ | 従業員のアクセスによる犯罪への関与、警察の捜査対象となることでの社会的信用の喪失 |
これらのうち、企業が特に警戒しなければならないのは、自社の従業員が利用するID/パスワードや、社内ネットワークへの侵入経路(VPN機器の認証情報など)が知らない間に売りに出されることです。攻撃者はダークウェブから購入した認証情報を悪用することで、正規の通信を装って社内システムへ侵入できます。
実際に、独立行政法人情報処理推進機構(IPA)が公開している情報セキュリティ10大脅威でも、ランサムウェアによる被害やサプライチェーンの弱点を悪用した攻撃が毎年上位に挙げられており、その侵入の初期段階としてダークウェブ上で取引される認証情報の悪用が深く関わっています。一度でも自社の情報がダークウェブ上に流出すれば、それを足がかりとして顧客情報の漏洩や業務停止に追い込まれるだけでなく、取引先を巻き込む二次被害へと発展しかねません。
そのため、企業には従来のウイルス対策だけでなく、自社の認証情報がダークウェブに漏洩していないかをいち早く把握し、不正ログインを未然に防ぐ対策が求められます。
ダークウェブとは?わかりやすく解説
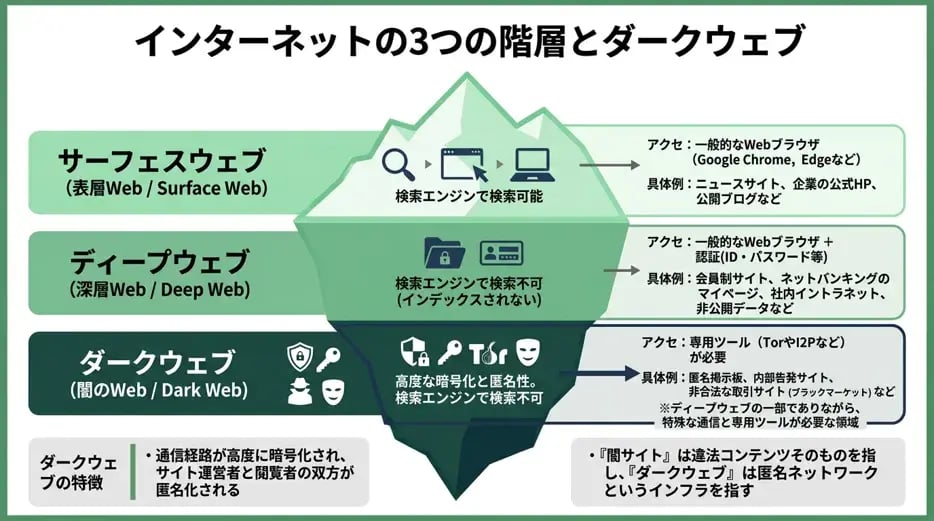
ダークウェブとは、一般的な検索エンジンには表示されず、専用のソフトウェアを使用しなければアクセスできない暗号化されたインターネット領域を指します。普段私たちが利用しているWebの世界とはアクセス手段や通信の仕組みが異なるため、まずはその基本的な構造をわかりやすく整理していくことが重要です。
ダークウェブの定義と特徴
ダークウェブの定義と特徴として最も重要なのは、通信経路が高度に暗号化され、サイト運営者と閲覧者の双方が匿名化される点です。一般的なWebブラウザ(Google ChromeやMicrosoft Edgeなど)からはアクセスできず、Tor(The Onion Router)やI2P(Invisible Internet Project)といった専用のツールを導入することで初めて接続が可能になります。
また、ダークウェブ上のサイトは通常の「.com」や「.jp」といったドメインではなく、ランダムな英数字の羅列に「.onion」や「.i2p」がついた特殊なアドレスを持っています。誰がどのサーバーに通信しているかを追跡することが極めて困難な設計になっているため、プライバシー保護に役立つ一方で、サイバー犯罪の温床になりやすいという側面を持っています。
サーフェスウェブ・ディープウェブとの違い
インターネット上の領域は、検索エンジンでの見つけやすさとアクセス制限の有無によって「サーフェスウェブ」「ディープウェブ」「ダークウェブ」の3つの階層に分類できます。サーフェスウェブ・ディープウェブとの違いを正確に把握するために、それぞれの特徴を以下の表に整理しました。
| 領域の名称 | 検索エンジンでの検索 | アクセスに必要な環境 | 主なコンテンツ・具体例 |
|---|---|---|---|
| サーフェスウェブ(表層Web) | 可能 | 一般的なWebブラウザ | ニュースサイト、企業の公式ホームページ、公開ブログなど |
| ディープウェブ(深層Web) | 不可(インデックスされない) | 一般的なWebブラウザ+認証情報(ID/パスワードなど) | 会員制サイト、ネットバンキングのマイページ、社内イントラネット、クラウドストレージの非公開データなど |
| ダークウェブ(闇のWeb) | 不可 | 専用のツール(Torなど) | 匿名掲示板、内部告発用サイト、非合法な取引サイト(ブラックマーケット)など |
サーフェスウェブは、GoogleやYahoo!などの検索エンジンから誰でも自由に検索・閲覧できる領域です。これに対し、ディープウェブは検索エンジンのクローラー(情報収集プログラム)が巡回しない領域を指します。ディープウェブには企業のデータベースや個人のWebメールなどが含まれますが、これらは正規のログイン権限さえあれば通常のブラウザから閲覧できます。
ダークウェブはディープウェブの一部でありながら、特殊な通信規格と専用ツールを必要とする点が、他の2つの領域との決定的な違いです。
闇サイトとダークウェブの違いは?
闇サイトとダークウェブの違いは、「違法・有害なコンテンツを扱うサイトそのもの」を指すか、「特定の技術基盤を用いたネットワーク領域」を指すかという点にあります。
闇サイトとは、詐欺や違法薬物の売買、闇バイトの募集といった犯罪行為を目的として運営されるWebサイトの総称です。これらは通信の技術仕様を問わず、私たちが普段使っているサーフェスウェブやSNS上に存在するものも含まれます。
一方、ダークウェブはあくまで「匿名性の高いネットワーク空間」というインフラを指す言葉です。そのため、ダークウェブ上には違法な闇サイト(ブラックマーケット)も存在しますが、言論統制が厳しい国での自由な情報発信や、報道機関が情報提供者を保護するために設けた内部告発窓口など、合法かつ正当な目的で運営されているサイトも存在します。つまり、ダークウェブのすべてが闇サイトというわけではありません。
ダークウェブが生まれた経緯と暗号資産の関係
ダークウェブが生まれた経緯は、1990年代半ばに米国海軍調査研究所(NRL)が、インターネット上で政府の機密通信や諜報活動の安全を守るために開発した「オニオンルーティング」という匿名通信技術に遡ります。通信の送信元と送信先を隠蔽するこの技術は、後に非営利団体によってオープンソース化され、一般のユーザーもプライバシー保護の目的で利用できるようになりました。この仕組みは、総務省の令和元年版情報通信白書でも、通信経路を匿名化する技術として紹介されています。
当初は人権活動家やジャーナリストの安全確保に活用されていましたが、2010年代に入るとビットコインをはじめとする暗号資産(仮想通貨)の普及に伴い、その性質が大きく変化しました。銀行口座を介さずに世界中の誰とでも匿名で送金できる暗号資産と、アクセス元を特定できないダークウェブの仕組みが結びついたためです。
2011年に開設され、後に米連邦捜査局(FBI)によって摘発された闇市場「シルクロード」はその象徴的な事例です。匿名でのアクセスと匿名での決済手段が揃ったことで、違法な物品や窃取された企業データを売買する巨大な地下経済圏が形成される結果となりました。
ダークウェブはどんな仕組み?TorやI2Pで匿名化される理由
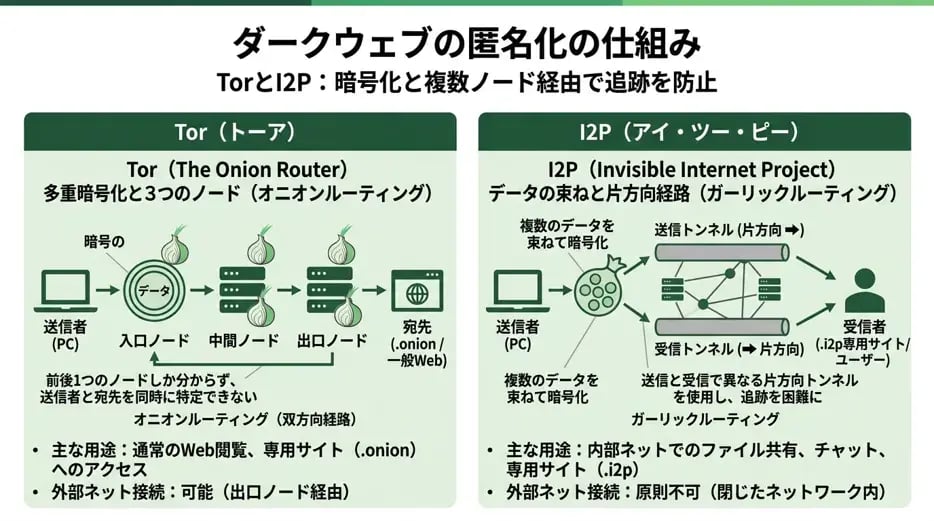
ダークウェブの仕組みは、通信データを暗号化したうえで複数の中継地点を経由し、発信元やアクセス先を特定できないように匿名化する技術に基づいています。通常のインターネット接続では、通信の仲介役となるプロバイダや接続先のサーバーに発信元のIPアドレスが記録されるため、誰がどこからアクセスしたのかを追跡できます。
一方、ダークウェブへ接続する際は「Tor(トーア)」や「I2P(アイ・ツー・ピー)」といった専用の匿名化システムを使用する必要があります。これらのシステムは、通信経路を複雑に分散させることでIPアドレスを隠蔽し、第三者からの追跡を困難にしています。代表的な2つのシステムの特徴を整理すると、次のとおりです。
| 比較項目 | Tor(The Onion Router) | I2P(Invisible Internet Project) |
|---|---|---|
| 主な用途 | 通常のWebサイトの匿名閲覧、および専用サイトへのアクセス | 専用ネットワーク内部でのWebサイト閲覧、ファイル共有、メッセージ送受信 |
| ルーティング方式 | オニオンルーティング(双方向の通信経路) | ガーリックルーティング(片方向の通信経路と複数データの束ね) |
| 専用ドメイン | .onion | .i2p |
| 外部ネットへの接続 | 可能(出口ノードを経由して接続) | 原則不可(内部通信に特化) |
Torとは
Torとは「The Onion Router」の略称であり、通信を多層的に暗号化して匿名性を確保するシステム、およびそれを閲覧するための専用ブラウザを指します。世界中のボランティアによって運営されている数千台のサーバー(ノード)の中から、ランダムに選ばれた3つのノード(入口・中間・出口)を経由して通信データを転送する仕組みです。
この技術は、玉ねぎの皮のように暗号化を何重にも重ねることから「オニオンルーティング」と呼ばれています。送信者の端末で3重に暗号化されたデータは、各ノードを通過するたびに1枚ずつ暗号が解かれていきます。
具体的には、入口ノードは「誰が送信したか」を知っていますが「最終的な宛先」はわからず、反対に出口ノードは「最終的な宛先」を知っていますが「最初の送信者」が誰かはわかりません。中間ノードは前後のノードのアドレスしか把握できないため、経路上のどのサーバーを調査しても、送信者と宛先の両方を同時に特定できない構造となっています。
また、Torのネットワーク内に構築されたダークウェブのサイトは、末尾が「.onion」という特殊なドメイン名を持っています。これらのサイトには、通常のWebブラウザからはアクセスできず、Torブラウザを用いることで初めて接続できます。
I2Pとは
I2Pとは「Invisible Internet Project」の略称であり、P2P(ピア・ツー・ピア)技術を基盤とした匿名ネットワークです。Torが通常のインターネット上のWebサイトを匿名で閲覧する用途にも対応しているのに対し、I2Pは独自の閉じたネットワーク内部でのファイル共有やチャット、専用サイト(Eepsite)の閲覧に特化している点が大きな違いです。
I2Pでは、オニオンルーティングを応用した「ガーリックルーティング」という通信方式が採用されています。この方式では、複数の通信データ(メッセージ)をニンニクの房のように一つに束ねてから暗号化し、ネットワーク上へ送信できます。さらに、データの送信経路と受信経路を完全に分けて片方向ずつのトンネルを作るため、通信パターンから発信者を推測するトラフィック解析に対して高い耐性を持っています。
I2Pのネットワーク内で公開されているサイトには「.i2p」という独自のドメインが割り当てられています。外部のインターネットへ出るための出口ノードを原則として持たず、参加者同士の端末を直接つないで通信を完結させるため、外部からの傍受や追跡が極めて難しい仕組みとなっています。
ダークウェブには何がある?売買されている主なもの7種
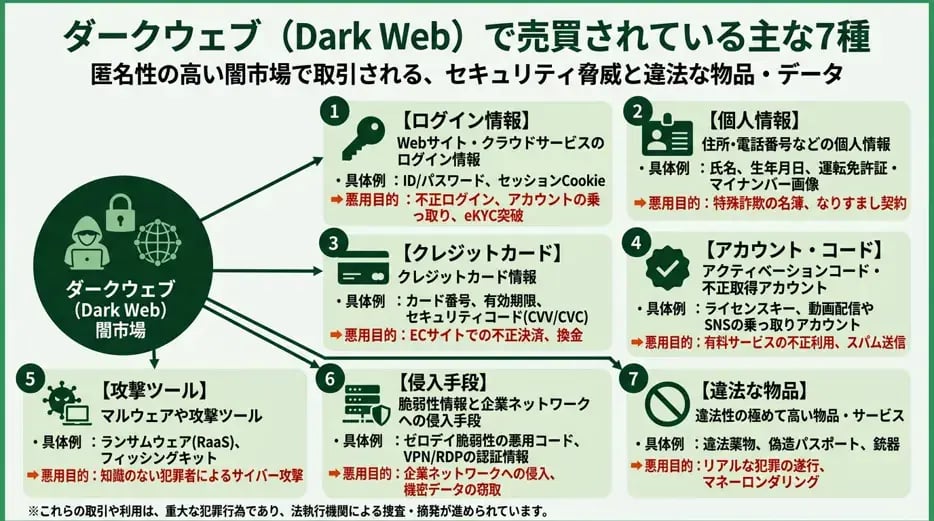
ダークウェブには、匿名性の高さを悪用して、窃取された情報や違法な物品を取引するブラックマーケット(闇市場)やフォーラムが存在します。企業や個人のセキュリティを脅かすデータから、現実社会の犯罪に直結する物品まで、売買されている主なもの7種を整理すると次の通りです。
| 売買されている主なもの | 取引される具体例 | 主な悪用目的・購入者の狙い |
|---|---|---|
| Webサイト・クラウドサービスのログイン情報 | ID/パスワードのセット、セッションCookie | 不正ログイン、アカウントの乗っ取り |
| 住所・電話番号などの個人情報 | 氏名、生年月日、電話番号、運転免許証やマイナンバーカードの画像 | 特殊詐欺の名簿作成、本人確認の突破、なりすまし契約 |
| クレジットカード情報 | カード番号、有効期限、セキュリティコード、名義人情報 | ECサイトでの不正決済、換金性の高い商品の購入 |
| アクティベーションコード・不正に取得されたアカウント | 商用ソフトウェアのライセンスキー、動画配信やSNSの乗っ取りアカウント | 有料サービスの不正利用、スパム配信や詐欺の踏み台 |
| マルウェアやランサムウェアを作成・拡散するための攻撃ツール | 情報窃取型マルウェア、RaaS(サービスとしてのランサムウェア)、フィッシングキット | 専門知識を持たない犯罪者によるサイバー攻撃の実行 |
| 脆弱性情報と企業ネットワークへの侵入手段 | ゼロデイ脆弱性の悪用コード、VPNやリモートデスクトップの認証情報 | 企業ネットワークへの侵入、機密データの窃取や暗号化 |
| 麻薬・人身売買・児童ポルノなど違法性の極めて高いもの | 覚醒剤や大麻などの違法薬物、偽造パスポート、児童ポルノ画像、銃器 | 違法薬物の入手、マネーロンダリング(資金洗浄)、物理的な犯罪の遂行 |
Webサイト・クラウドサービスのログイン情報
Webサイト・クラウドサービスのログイン情報は、ダークウェブで最も頻繁に取引されているデータの1つです。ここには、一般消費者向けのECサイトやSNSだけでなく、企業が業務で使用するグループウェアやクラウドストレージのID/パスワードも含まれます。
これらの情報は、1件あたり数百円から数千円程度で売買されるケースもあれば、数万件から数百万件のリストとして一括で取引されるケースもあります。近年では、ID/パスワードだけでなく、ログイン状態を維持する仕組みである「セッションCookie」も取引の対象となっており、これを悪用すると多要素認証を回避してアカウントへ不正にアクセスできます。
攻撃者は購入したログイン情報リストを用い、他社のWebサイトやクラウドサービスへ機械的にログインを試みるリスト型アカウントハッキング(クレデンシャルスタッフィング)を仕掛けます。
住所・電話番号などの個人情報
住所・電話番号などの個人情報は、氏名、生年月日、メールアドレス、勤務先などとセットになり、いわゆる「カモリスト(詐欺の標的リスト)」の元データとして取引されています。文字データだけでなく、スマートフォン等で撮影された運転免許証、パスポート、健康保険証、マイナンバーカードといった本人確認書類の画像データが売買される事例も確認されています。
さらに、銀行口座の番号や暗証番号、資産状況などの金融関連情報が含まれる場合は、取引価格が高騰する傾向にあります。犯罪グループはこれらの詳細な個人情報を組み合わせることで、金融機関や携帯電話会社におけるオンライン上の本人確認(eKYC)を不正に突破し、被害者になりすまして口座開設やスマートフォンの新規契約を行います。また、ターゲットの属性が細かく分類されたリストは、フィッシングメールの送信や特殊詐欺の電話をかける際の基礎資料として悪用されます。
クレジットカード情報
クレジットカード情報は、カード番号、有効期限、名義人、そしてカード裏面のセキュリティコード(CVV/CVC)が揃った状態で売買されています。とくに、カード所有者の氏名、請求先住所、電話番号、生年月日などの属性情報がすべて揃ったデータは「Fullz(フルズ)」と呼ばれ、不正利用時の決済審査を通過しやすいため高値で取引されるのが特徴です。
また、オンライン決済用のデータだけでなく、実店舗の端末からスキミングによって窃取された磁気ストライプのデータ(ダンプデータ)も存在します。犯罪者はダンプデータを購入して偽造カードを作成し、実店舗での買い物やATMからの現金引き出しに悪用します。ECサイトでの不正決済では、カードの利用限度額や有効性を自動で判定する「チェッカー」と呼ばれる機能がダークウェブ上の市場に備わっていることもあり、購入者が使えるカードであるかを確認しながら取引できる仕組みが整えられています。
アクティベーションコード・不正に取得されたアカウント
アクティベーションコード・不正に取得されたアカウントも、ダークウェブの市場で日常的に出品されています。アクティベーションコードとは、OSやオフィスソフト、セキュリティソフトなどの商用ソフトウェアを正規に利用するためのライセンスキーやシリアル番号を指します。これらは、不正に入手されたクレジットカードで購入されたり、企業のボリュームライセンスが流出したりしたものが、正規価格よりも大幅に安い価格で販売されています。
また、不正に取得されたアカウントには、動画配信サービス、音楽配信サービス、フードデリバリー、配車サービス、ポイントサイトなどのアカウントが含まれます。購入者は、有料サービスを安価に利用する目的や、アカウントに紐づいたポイントや登録済みの決済手段を勝手に使って商品を注文する目的でこれらを入手します。さらに、フォロワー数が多いSNSアカウントや、長期間利用されて信頼性が高いとみなされるECサイトの出品用アカウントは、詐欺広告の配信や偽ブランド品の販売に悪用するために取引されています。
マルウェアやランサムウェアを作成・拡散するための攻撃ツール
マルウェアやランサムウェアを作成・拡散するための攻撃ツールは、サイバー犯罪者向けの商材として提供されています。パソコンやスマートフォンから認証情報やシステム情報を抜き取るインフォスティーラー(情報窃取型マルウェア)や、遠隔操作を可能にするトロイの木馬などのプログラムが、数万円から数十万円程度で販売またはレンタルされています。
とくに深刻な脅威となっているのが、RaaS(サービスとしてのランサムウェア)です。RaaSの開発者は、データを暗号化するプログラムや身代金要求用の交渉画面、決済システムなどをパッケージ化し、アフィリエイト(実行犯)と呼ばれる別の犯罪者に提供して、得られた身代金の一部を手数料として受け取ります。警察庁のサイバー空間をめぐる脅威の情勢等でも報告されている通り、こうした分業体制の確立によって、高度なプログラミング知識を持たない者でも容易にランサムウェア攻撃を実行できるようになっています。
このほかにも、実在する企業や公的機関のWebサイトを模倣したフィッシングサイトを簡単に構築できる「フィッシングキット」や、標的のサーバーに大量の通信を送りつけて機能を停止させるDDoS攻撃の代行サービスなども取引されています。
脆弱性情報と企業ネットワークへの侵入手段
脆弱性情報と企業ネットワークへの侵入手段は、特定の企業や組織を標的とする高度な攻撃者に向けて取引されています。脆弱性情報とは、OSやソフトウェア、ネットワーク機器などに存在するセキュリティ上の欠陥に関する情報です。なかでも、開発メーカーがまだ把握しておらず、修正プログラム(パッチ)が提供されていない「ゼロデイ脆弱性」と、それを悪用するための攻撃コード(エクスプロイトコード)は、防御が極めて困難であることから、数千万円以上の高値で取引されることもあります。
また、企業の内部ネットワークへ直接侵入できる認証情報やアクセス権限そのものを販売する「イニシャルアクセスブローカー(IAB)」と呼ばれる専門の仲介業者も暗躍しています。イニシャルアクセスブローカーは、VPN機器やリモートデスクトップ(RDP)の認証情報、特権IDなどをダークウェブ上のオークションで販売し、それを購入したランサムウェア攻撃グループが企業内部への侵入を実行します。独立行政法人情報処理推進機構(IPA)の情報セキュリティ10大脅威でも、こうした経路を悪用したランサムウェア被害やサプライチェーン攻撃の危険性が継続して指摘されています。
麻薬・人身売買・児童ポルノなど違法性の極めて高いもの
麻薬・人身売買・児童ポルノなど違法性の極めて高いものも、ダークウェブの匿名性を盾にして取引されています。覚醒剤、大麻、MDMA、合成麻薬(フェンタニルなど)といった違法薬物のほか、医師の処方箋が必要な向精神薬や睡眠薬などが、暗号資産(仮想通貨)を決済手段として売買されています。取引の際には、購入者と販売者の双方が身元を隠すため、追跡が困難な配送方法や受け渡し場所の指定が行われます。
また、拳銃や爆発物などの武器およびその製造データ、偽造されたパスポートや紙幣、さらには児童ポルノ画像や動画の共有、人身売買に関する仲介など、人命や人権を脅かす重大な犯罪行為も存在します。その他、犯罪によって得た暗号資産の追跡を困難にする「ミキシングサービス」を用いたマネーロンダリング(資金洗浄)や、特定の人物に対する嫌がらせの代行なども請け負われています。これらの物品やサービスの購入・利用は、それ自体が各国の法律に違反する重大な犯罪行為であり、各国の法執行機関が連携してダークウェブ上の違法マーケットの摘発や閉鎖を継続的に進めています。
ダークウェブで売られる情報はどこから流出するのか?
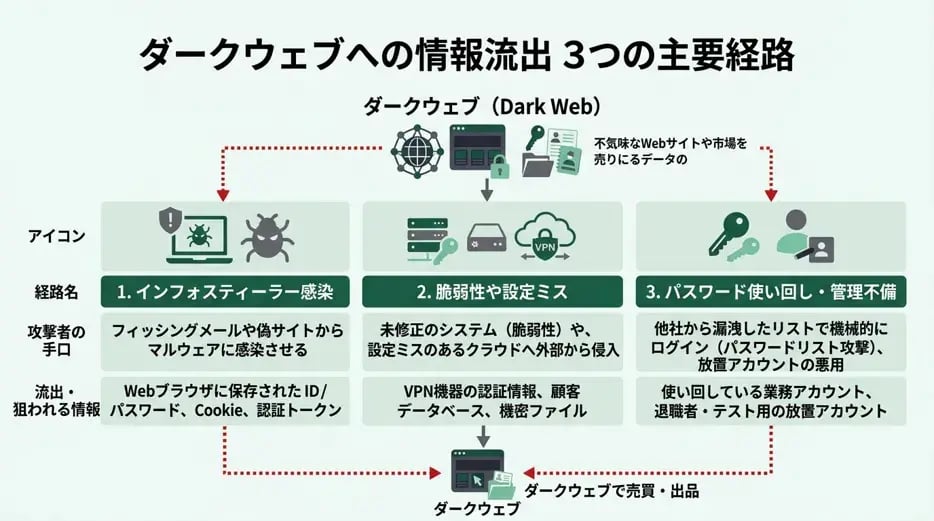
ダークウェブで売られる情報は、主に「インフォスティーラー感染」「脆弱性や設定ミス」「パスワードの使い回しとアカウント管理の不備」の3つの経路から流出します。攻撃者は企業や個人の端末・システムにある隙を突き、外部から気付かれないようにデータを窃取してダークウェブ上の市場へ出品します。それぞれの流出経路における具体的な手口と原因は以下のとおりです。
| 主な流出経路 | 攻撃者の手口 | 狙われやすい情報・対象 |
|---|---|---|
| インフォスティーラー感染 | フィッシングメール、偽のソフトウェア配布サイト、不正広告などを通じてマルウェアに感染させる | Webブラウザに保存されたID/パスワード、Cookie(クッキー)、認証トークン |
| 脆弱性や設定ミス | 未修正のシステムや公開設定を誤ったクラウド環境へ外部から直接侵入する | VPN(仮想専用線)機器の認証情報、顧客データベース、機密ファイル |
| パスワードの使い回し・管理不備 | 他社から漏洩した認証情報のリストを使い、別のサービスへ機械的にログインを試みる | 同一パスワードを使用する業務アカウント、放置された退職者やテスト用のアカウント |
インフォスティーラー感染による認証情報の窃取
インフォスティーラー感染による認証情報の窃取は、近年ダークウェブへログイン情報が流出する主要な原因となっています。インフォスティーラーとは、端末内に保存された認証情報や端末情報を抜き取ることに特化したマルウェア(悪意のあるソフトウェア)です。
攻撃者は、業務連絡を装ったフィッシングメールの添付ファイルや、検索エンジン上に表示させた偽のソフトウェア配布サイト、不正なWeb広告などを経由して、従業員のパソコンをインフォスティーラーに感染させます。感染が成立すると、Webブラウザに保存されたIDやパスワード、さらにはログイン状態を維持するためのCookieが自動的に収集され、攻撃者のサーバーへと送信される仕組みです。
特にテレワークで利用する私物端末や、セキュリティ管理が行き届いていない海外拠点の端末が感染源になりやすい傾向があります。その端末のWebブラウザに社内システムやクラウドサービスの認証情報が保存されていた場合、企業の認証情報がそのままダークウェブで売買される事態につながります。
脆弱性や設定ミスを突いた不正アクセス
脆弱性や設定ミスを突いた不正アクセスも、企業の内部データが大量に流出する直接的な原因です。システムのプログラムの不具合や設計上のミスである脆弱性を放置していると、攻撃者に外部から社内ネットワークへの侵入を許してしまいます。
例えば、外部と社内をつなぐVPN機器や公開Webサーバーのセキュリティ更新プログラム(パッチ)を適用していない場合、攻撃者は既知の脆弱性を悪用してシステム内部へ侵入し、顧客データベースや機密ファイルを盗み出します。独立行政法人情報処理推進機構(IPA)が毎年公表している「情報セキュリティ10大脅威」においても、システムの脆弱性を突いた攻撃や不正アクセスは継続して主要な脅威として挙げられています。
また、クラウドストレージのアクセス権限を誤って「誰でも閲覧できる状態(公開設定)」にしていたために、攻撃者の自動巡回プログラムに発見され、保存していた個人情報が抜き取られるケースも少なくありません。このように、システム自体の弱点や管理者の設定ミスが放置されることで、攻撃者に直接データを持ち出される経路が作られてしまうのが実態です。
パスワードの使い回しとアカウント管理の不備
パスワードの使い回しとアカウント管理の不備は、システム自体に脆弱性がなくても正規のルートから情報が流出する原因となります。攻撃者は、過去に別のWebサービスから流出しダークウェブで出回っているIDとパスワードのリストを入手し、他の企業のクラウドサービスや業務システムに対して機械的にログインを試みる「パスワードリスト攻撃」を仕掛けます。
もし従業員が個人で利用するWebサービスと会社の業務アカウントで同じパスワードを使い回していた場合、他社での情報漏洩をきっかけに自社のシステムへ不正ログインされてしまいます。正規のIDとパスワードによるアクセスであるため、システム側で異常として検知しにくい点が特徴です。
さらに、企業側のアカウント管理に不備がある場合も標的になります。退職した従業員のアカウントや、一時的に作成したテスト用アカウントが削除されずに放置されていると、攻撃者にとって格好の侵入口となるためです。管理されていない休眠アカウントは監視の目が届きにくく、パスワードリスト攻撃などによって乗っ取られた結果、内部の顧客情報や機密データを引き出され、ダークウェブへ出品される被害が発生しています。
自社の情報がダークウェブで売られるとどうなる?企業が受ける被害
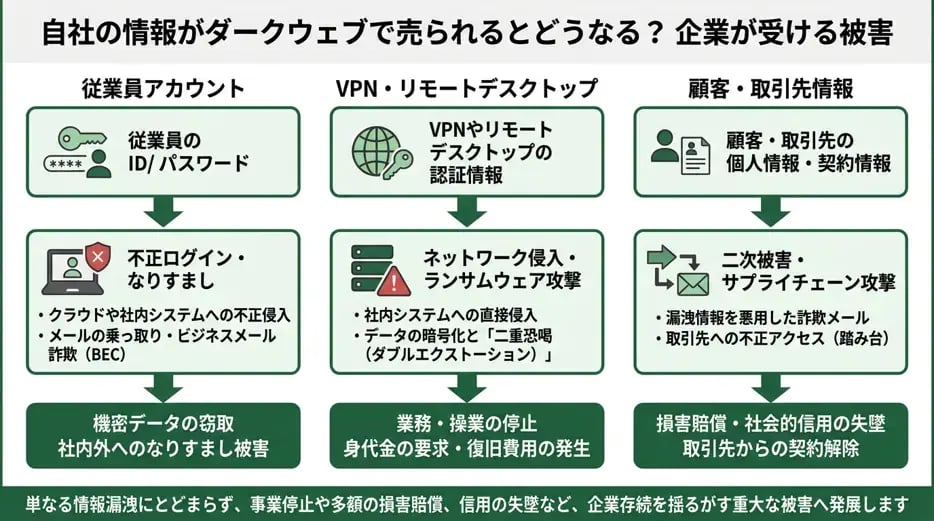
自社の情報がダークウェブで売られると、攻撃者がその情報を購入し、実際のサイバー攻撃に悪用する危険性が高まります。企業が受ける被害は、単なる情報の流出にとどまらず、事業の停止や多額の損害賠償に発展するケースも少なくありません。流出した情報の種類と、それによって引き起こされる主な被害は以下のとおりです。
| ダークウェブで売られる自社情報 | 攻撃者の主な手口 | 企業が受ける主な被害 |
|---|---|---|
| 従業員のID/パスワード | クラウドサービスや社内システムへの不正ログイン | 機密データの窃取、社内メールを悪用したなりすまし |
| VPNやリモートデスクトップの認証情報 | 社内ネットワークへの直接侵入、管理者権限の奪取 | ランサムウェア感染による業務停止、身代金の要求 |
| 顧客・取引先の個人情報や契約情報 | 取引先を標的とした詐欺メールの送信、データの公開 | サプライチェーン全体への被害拡大、損害賠償、信用の失墜 |
従業員アカウントへの不正ログインとなりすまし
従業員アカウントへの不正ログインとなりすましは、ダークウェブで売買された認証情報(IDやパスワード)を攻撃者が入手することで発生します。正規の認証情報が使われるため、セキュリティシステムの検知をすり抜けて社内環境へ侵入されるのが特徴です。
業務用のグループウェアやクラウドストレージに不正ログインされると、社内の機密情報や顧客リストが外部へ持ち出されます。さらに、乗っ取られたメールアカウントは、社内外へのなりすましメールの送信元として悪用されます。
例えば、経営陣や経理担当者のアカウントが乗っ取られた場合、実在する取引先を装って偽の請求書を送付し、指定口座へ金銭を振り込ませるBEC(ビジネスメール詐欺)に発展します。従業員本人のアカウントから送信されるため、受信側が詐欺だと見破ることは容易ではありません。
ランサムウェア攻撃の足がかりにされる
ダークウェブで取引される情報のなかでも、VPN(仮想専用線)機器やリモートデスクトップの認証情報は、ランサムウェア攻撃の足がかりにされるケースが多発しています。攻撃者はダークウェブでこれらの侵入経路(アクセス権)を購入するため、自力でシステムの脆弱性を探す手間をかけずに企業ネットワークの内部へ入り込めます。
社内ネットワークに侵入した攻撃者は、すぐには攻撃を実行せず、システム管理者などの高い権限を持つアカウントを奪取して支配範囲を広げます。その後、基幹システムやファイルサーバーのデータを暗号化し、復旧の対価として身代金を要求します。
警察庁のサイバー空間をめぐる脅威の情勢等でも、ランサムウェア被害における主な侵入経路として、VPN機器やリモートデスクトップの悪用が継続して確認されています。近年はデータを暗号化するだけでなく、窃取した機密情報をダークウェブ上のリークサイトに公開すると脅迫する二重恐喝(ダブルエクストーション)が主流となっており、身代金の支払いに応じない企業の内部データが実際に晒される被害が後を絶ちません。
取引先・顧客への二次被害と信用の失墜
自社の情報流出は、取引先・顧客への二次被害と信用の失墜に直結します。ダークウェブに流出した顧客の個人情報や取引先とのやり取りの履歴は、別の犯罪者によって購入され、新たな攻撃の材料として使われるためです。
流出した顧客リストは、実在の企業を装うフィッシング詐欺や特殊詐欺のターゲットリストとして悪用されます。また、取引先と共有しているプロジェクト情報やネットワーク接続情報が漏洩していた場合、自社を踏み台として取引先のシステムへ不正アクセスが行われるサプライチェーン攻撃を引き起こす原因になります。
被害が表面化すれば、個人情報保護委員会への報告や被害者への通知・謝罪対応に追われるだけでなく、原因究明のためのフォレンジック調査(デジタル鑑識)やシステムの改修に多額の費用が発生します。さらに、セキュリティ管理体制の不備を問われて取引先から契約を解除されたり、損害賠償を請求されたりすることで、長年にわたり築き上げた社会的信用を失う結果となります。

ダークウェブを個人が閲覧・利用するリスク
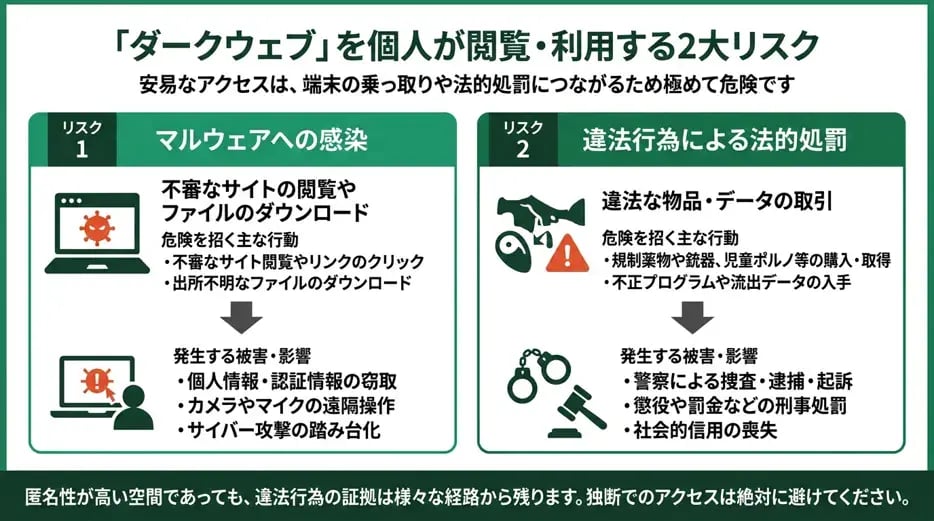
ダークウェブを個人が閲覧・利用するリスクとして、サイバー攻撃の被害に遭う危険性と、知らずに犯罪へ加担してしまう危険性の2つが挙げられます。特別な知識を持たないまま興味本位でアクセスすると、自身が保有する端末の乗っ取りや法的な処罰につながるため、安易な接続は避けるべきです。
マルウェアに感染する恐れがある
ダークウェブ上のサイトを閲覧すると、マルウェアに感染する恐れがあります。ダークウェブにはセキュリティ対策が施されていないサイトや、訪問者を標的にした悪意のある罠が数多く存在するからです。
具体的には、サイトを開いただけで不正なプログラムが自動的にダウンロードされるドライブバイダウンロード攻撃や、有用なファイルを装ってウイルスを実行させる手口が確認されています。通常のWebサイトのように運営元の信頼性を確認する手段がないため、安全なリンクと危険なリンクを事前に見分けることは困難です。
また、業務用の端末や普段使用している個人の端末からアクセスしてマルウェアに感染した場合、端末内に保存されている個人情報や企業の認証情報が外部へ送信される被害に直結します。さらに、端末のカメラやマイクを遠隔操作されたり、他のサイバー攻撃の踏み台として悪用されたりする危険も伴います。
違法行為に関与すれば逮捕・起訴の対象になる
ダークウェブ上で違法行為に関与すれば、警察による捜査および逮捕・起訴の対象になります。専用のツールを用いて通信経路を匿名化していても、法執行機関の追跡を完全に逃れられるわけではありません。
ダークウェブへアクセスする行為自体は日本の法律で禁止されていませんが、サイト上で提供されている違法な物品やデータを取得・売買した時点で犯罪が成立します。例えば、不正に入手された他人のID・パスワードの取得や、違法薬物の購入、児童ポルノのダウンロードなどが該当します。警察庁をはじめとする各国の捜査機関は、暗号資産の取引履歴の解析や通信パターンの特定、さらには違法サイトのサーバー押収などを通じて、利用者の特定を進めています。
ダークウェブの閲覧や利用に伴って発生する主なリスクと、それによって生じる具体的な影響を以下の表に整理しました。
| リスクの分類 | 危険を招く主な行動 | 発生する具体的な影響 |
|---|---|---|
| マルウェアへの感染 | 不審なサイトの閲覧、出所不明なファイルのダウンロード、偽装リンクのクリック | 端末内の個人情報や認証情報の窃取、金銭的被害、サイバー攻撃の踏み台化 |
| 法的処罰の対象 | 規制薬物や銃器の購入、児童ポルノの取得・所持、不正なプログラムや流出データの入手 | 警察による家宅捜索、逮捕・起訴、懲役や罰金などの刑事処罰、社会的信用の喪失 |
このように、匿名性が高い空間であっても違法行為の証拠はさまざまな経路から残るため、犯罪に関わる取引やデータの取得を行えば厳しく処罰されます。自社の情報漏洩状況を調査する目的であっても、個人が独断でダークウェブへ接続して確認作業を行うことは控えなければなりません。
自社の情報がダークウェブに漏れていないか確認する方法
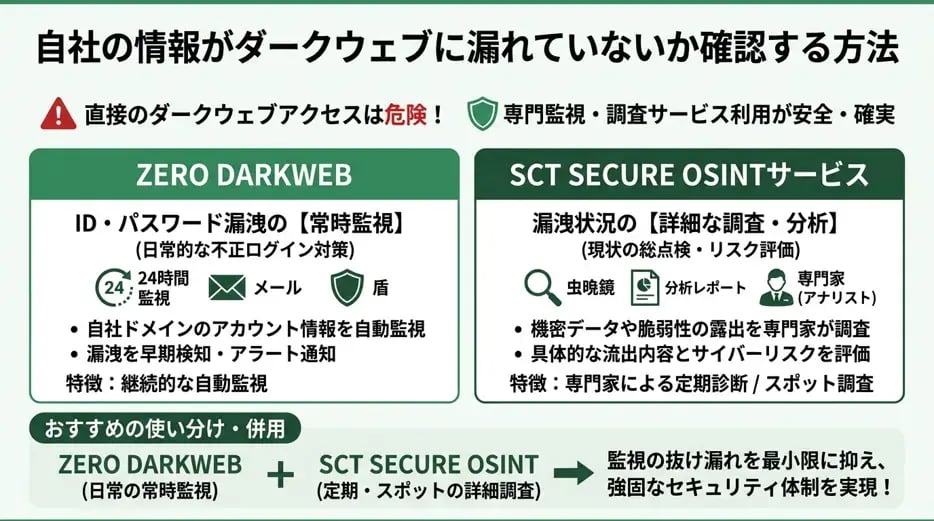
自社の情報がダークウェブに漏れていないか確認する方法として、専門のセキュリティ事業者が提供する監視ツールや調査サービスを利用するのが安全かつ確実です。企業の担当者が一般的な端末から直接ダークウェブへアクセスして調査を行うことは、マルウェアへの感染や攻撃者からの追跡を招く危険が伴うため避ける必要があります。
独立行政法人情報処理推進機構(IPA)などの公的機関も、外部へ流出した認証情報(IDやパスワード)の悪用による不正アクセスについて継続的に注意喚起を行っています。専用のツールやサービスを導入すれば、自社のネットワーク環境を危険にさらすことなく、流出した認証情報や機密データの有無を正確に把握できます。
ZERO DARKWEBでダークウェブへのID・パスワード漏洩を常時監視する
ZERO DARKWEBでダークウェブへのID・パスワード漏洩を常時監視すると、自社のドメインに関連するアカウント情報の流出を早期に検知できます。企業のメールドメイン(@以降の文字列)を登録しておくことで、従業員が業務で利用しているメールアドレスやパスワードがダークウェブ上に公開された際、管理者が速やかに状況を把握できる仕組みです。
具体的にZERO DARKWEBでは、以下の機能を利用できます。
- 自社ドメインを含むメールアドレスとパスワードの流出検知
- インフォスティーラー(情報窃取型マルウェア)によって窃取された端末情報の特定
- 新たな漏洩が確認された際のアラート通知
ダークウェブ上では日々新たな漏洩データが取引されているため、一度きりの調査ではなく継続的に監視することが重要です。流出を検知した直後に該当アカウントのパスワード変更やセッションの強制終了を行えば、攻撃者による不正ログインを未然に防げます。

SCT SECURE OSINTサービスで漏洩状況を詳しく調べる
SCT SECURE OSINTサービスで漏洩状況を詳しく調べることで、単なるIDやパスワードの流出にとどまらない、自社の機密情報やシステム情報の露出を網羅的に把握できます。OSINT(オープンソース・インテリジェンス)とは、公開されている情報を収集・分析する手法であり、このサービスでは表層Webからダークウェブまで幅広い領域を対象に専門のアナリストが調査を行います。
SCT SECURE OSINTサービスでは、主に以下の項目を調査できます。
- ダークウェブ上のフォーラムやマーケットプレイスにおける自社関連データの売買状況
- ランサムウェア攻撃グループによるリークサイトへの自社名の掲載有無
- 外部からアクセス可能な状態になっている社内サーバーや設定不備の検出
- 漏洩データの具体的な内容と、それに伴うサイバー攻撃リスクの評価
自動化されたツールだけでは判断が難しい文脈や、ハッカー同士の隠語を用いたやり取りも分析対象に含まれます。調査結果は詳細なレポートとしてまとめられるため、経営層への報告や、優先して塞ぐべきセキュリティ上の弱点を特定するための根拠として活用できます。

ZERO DARKWEBとOSINTサービスはどう使い分ける?
ZERO DARKWEBとOSINTサービスはどう使い分けるかについては、自社のセキュリティ体制の現状や、調査によって達成したい目的に応じて選択するのが効果的です。日常的なアカウント管理の強化には常時監視型のツールが適しており、組織全体のリスク評価やインシデント発生時の影響調査には専門家による詳細な分析サービスが向いています。
両者の主な違いを以下の表に整理しました。
| 比較項目 | ZERO DARKWEB | SCT SECURE OSINTサービス |
|---|---|---|
| 主な目的 | 認証情報(ID/パスワード)漏洩の早期検知 | 広範な漏洩状況の把握とリスクの深掘り分析 |
| 調査対象 | 自社ドメインに関連するアカウント情報・窃取ログ | 認証情報・機密文書・取引情報・公開資産の脆弱性 |
| 実施頻度 | システムによる継続的な自動監視 | 専門家による定期診断またはスポット調査 |
| 適した場面 | 日常的な不正ログイン対策を強化したい場合 | 現状の総点検やランサムウェア被害の確認を行いたい場合 |
まずはZERO DARKWEBを導入して従業員アカウントの漏洩を継続的に監視する体制を整え、年に数回の定期診断や不審な通信を検知した際の詳細調査としてSCT SECURE OSINTサービスを併用すると、監視の抜け漏れを最小限に抑えられます。

ダークウェブの脅威から企業を守る5つの対策
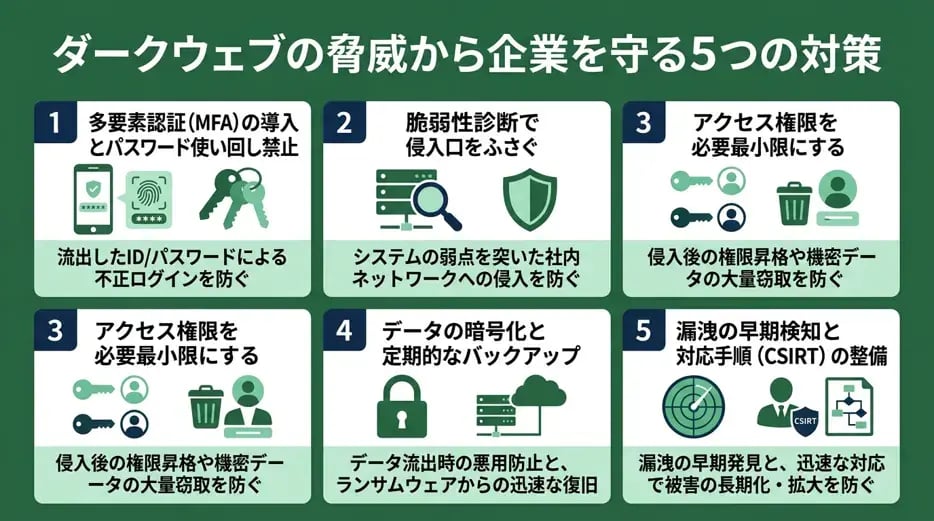
ダークウェブの脅威から企業を守るには、認証情報の悪用や社内ネットワークへの侵入を前提とした多層的な対策を講じる必要があります。万が一ダークウェブ上で自社の情報が売買されたとしても、攻撃者に悪用されない体制を整えることが重要です。
| 対策項目 | 具体的な実施内容 | 防げる主な被害 |
|---|---|---|
| 多要素認証の導入とパスワードの使い回し禁止 | ワンタイムパスワードや生体認証の追加、パスワード管理ツールの導入 | 流出したID/パスワードを使った不正ログイン |
| 脆弱性診断で侵入口をふさぐ | VPN機器や公開サーバーの診断、セキュリティパッチの即時適用 | システムの弱点を突いた社内ネットワークへの侵入 |
| アクセス権限を必要最小限にする | 業務に必要な範囲への権限絞り込み、退職者アカウントの即時削除 | 侵入後の権限昇格および機密データの大量窃取 |
| データの暗号化と定期的なバックアップ | 機密ファイルの暗号化保存、ネットワークから切り離したバックアップの取得 | 窃取データの悪用、ランサムウェアによる業務停止 |
| 漏洩の早期検知と対応手順の整備 | ダークウェブ監視サービスの導入、CSIRTの設置と対応フローの策定 | 被害の長期化・拡大、取引先への二次被害 |
多要素認証の導入とパスワードの使い回し禁止
多要素認証の導入とパスワードの使い回し禁止は、ダークウェブに流出した認証情報による不正ログインを防ぐために不可欠です。攻撃者がダークウェブから従業員のIDとパスワードを入手しても、スマートフォンアプリによるワンタイムパスワードや生体認証などの追加認証を要求することで第三者の侵入を阻止できます。
あわせて、複数のWebサービスや業務システムで同じパスワードを使い回す行為を社内規定で禁止してください。業務で利用するクラウドサービスやVPN(仮想専用線)ごとに異なる複雑なパスワードを設定し、パスワード管理ツールを用いて安全に保管する運用が求められます。
脆弱性診断で侵入口をふさぐ
脆弱性診断で侵入口をふさぐことは、攻撃者による社内ネットワークへの不正侵入を未然に防ぐ有効な手段です。ダークウェブでは、企業のVPN機器や公開サーバーに存在する脆弱性(セキュリティ上の欠陥)の情報そのものや、脆弱性を突いて確保された侵入経路が売買されています。
情報システム部門は、外部に公開しているシステムやネットワーク機器に対して定期的な脆弱性診断を実施し、発見された弱点を修正する必要があります。OSやソフトウェアの更新プログラム(セキュリティパッチ)が公開された際は、速やかに適用して最新の状態を保つことで、攻撃の足がかりをなくすことができます。
アクセス権限を必要最小限にする
アクセス権限を必要最小限にすることで、万が一アカウントを乗っ取られた場合でも情報漏洩の被害範囲を局所化できます。すべての従業員があらゆる社内データにアクセスできる状態になっていると、1つのアカウントが侵害されただけで企業の重要機密がすべて奪われかねません。
業務内容や役職に応じて閲覧・編集できるフォルダやシステムを制限し、「誰が」「どの情報に」アクセスできるかを厳格に管理する最小権限の原則を徹底することが重要です。また、部署異動に伴う権限の見直しや、退職者・休職者のアカウントを即座に停止・削除する棚卸し作業も定期的に実施してください。
データの暗号化と定期的なバックアップ
データの暗号化と定期的なバックアップは、情報が窃取された際の悪用防止と、ランサムウェア攻撃からの早期復旧に役立ちます。顧客情報や技術資料などの機密データを暗号化して保存しておけば、ファイル自体が外部へ流出しても、復号キーを持たない第三者に中身を閲覧されるリスクを低減できます。
さらに、ダークウェブで取引される攻撃ツールを用いたランサムウェア被害に備え、データのバックアップを定期的に取得する必要があります。バックアップデータは、感染の連鎖を防ぐために社内ネットワークから物理的または論理的に切り離された環境へ保管することで、万が一の際にも業務データを確実に復旧できます。
漏洩の早期検知と対応手順の整備
漏洩の早期検知と対応手順の整備を進めておくことで、自社の情報がダークウェブに流出した際の被害拡大を最小限に抑えられます。前章で紹介したダークウェブ監視ツールやOSINT(オープンソース・インテリジェンス)調査を活用し、自社の認証情報や機密データがダークウェブ上に晒されていないかを継続的に確認できる体制を構築することが大切です。
あわせて、漏洩や不正アクセスが発覚した際に「誰が」「どの順番で」動くかを定めたインシデント対応手順書を整備し、社内のCSIRT(シーサート、インシデント対応チーム)を中心に対応訓練を実施してください。独立行政法人情報処理推進機構(IPA)が公開しているガイドラインなども参考にしながら、該当アカウントの即時停止やパスワードの強制リセット、関係機関への報告を迅速に行える準備を整えておくことが求められます。
よくある質問(FAQ)
ダークウェブは見るだけでも違法になりますか?
ダークウェブは見るだけでは違法になりません。なぜなら、日本の法律ではTor(トーア)などの専用ソフトウェアをインストールする行為や、匿名化されたネットワークへ接続する行為そのものを禁止していないからです。ただし、閲覧の過程で児童ポルノなどの違法なデータを端末に保存したり、不正アクセス用の攻撃ツールをダウンロードしたりした場合は処罰の対象になります。さらに、アクセスしただけでブラウザのキャッシュに違法データが自動的に保存されてしまうケースや、マルウェアに感染してサイバー犯罪の踏み台にされる危険性もあるため、安易なアクセスは避けるべきです。
ダークウェブは今も存在していますか?
ダークウェブは今も存在しており、サイバー犯罪者による違法な取引や情報交換の場として継続的に利用されています。各国の警察機関が国際的な共同捜査を行い、違法なマーケットプレイスを閉鎖に追い込む事例はあるものの、運営者がサーバーを別の場所に移転したり、新たな取引サイトを立ち上げたりするため、ダークウェブ全体を消滅させることは困難です。独立行政法人情報処理推進機構(IPA)が公開している「情報セキュリティ10大脅威」でも、ランサムウェアによる被害が毎年上位に挙げられており、窃取された企業データの公開先や売買の場としてダークウェブが現在も使われ続けています。
自分のメールアドレスやパスワードがダークウェブに漏れているか調べられますか?
自分のメールアドレスやパスワードがダークウェブに漏れているかは、専用のチェックツールや監視サービスを使って調べられます。個人で手軽に確認したい場合は、「Have I Been Pwned」などの無料チェックツールにメールアドレスを入力することで、過去に発生した情報漏洩事件のデータに含まれていないかを検索できます。一方、企業が自社のドメインや従業員のアカウント情報の漏洩を網羅的に把握したい場合は、専用のダークウェブ監視サービスを導入し、ダークウェブ上のフォーラムやマーケットプレイスに自社の認証情報が流通していないかを継続的に調査できます。
こうした監視サービスの中でも当社がおすすめする「ZERO DARKWEB」は、企業ドメインの認証情報(クレデンシャル)の漏洩実態に加え、インフォスティーラー(情報窃取型マルウェア)への感染状況も日次で確認できるツールです。また、自社ドメインの認証情報の漏洩件数を無償で調査するサービスも実施していますので、まずはお気軽にお問い合わせください。


ダークウェブとディープウェブの違いは何ですか?
ダークウェブとディープウェブの違いは、一般的なWebブラウザでアクセスできるかどうかと、通信の匿名化が必要かどうかという点にあります。ディープウェブは検索エンジンの検索結果には表示されないものの、通常のWebブラウザでURLを直接入力したりログインしたりすれば閲覧できる領域です。これに対し、ダークウェブはディープウェブの一部でありながら、専用のソフトウェアを使って通信経路を匿名化しなければアクセスできない特殊な領域を指します。
| 比較項目 | ディープウェブ | ダークウェブ |
|---|---|---|
| 検索エンジンでの検索 | できない | できない |
| 使用する閲覧ソフト | 一般的なWebブラウザ | Torなどの専用ソフトウェア |
| 通信の匿名性 | 通常のWeb通信と同等 | 特殊な技術により高度に匿名化されている |
| 主なサイトの例 | 会員制サイト、ネットバンキング、社内イントラネット | 違法なマーケットプレイス、匿名掲示板、リークサイト |
ダークウェブに自社の情報が流出していたら、まず何をすればいいですか?
ダークウェブに自社の情報が流出していたら、まず該当するアカウントのパスワードを直ちに変更し、多要素認証を有効化して不正ログインを防ぐ必要があります。ダークウェブのサイト上で攻撃者に直接連絡を取ったり、情報の削除を求めて金銭を支払ったりする行為は、さらなる恐喝を招く恐れがあるため行ってはいけません。パスワード変更などの初期対応を行った後は、社内のセキュリティ担当部署と連携し、流出経路の特定や不正アクセスの有無に関する調査を進めます。また、顧客や従業員の個人情報が漏洩した可能性がある場合は、個人情報保護委員会への報告や対象者への通知が法律で義務付けられているため、最寄りの都道府県警察のサイバー犯罪相談窓口や外部の専門機関へ速やかに相談することが重要です。
まとめ
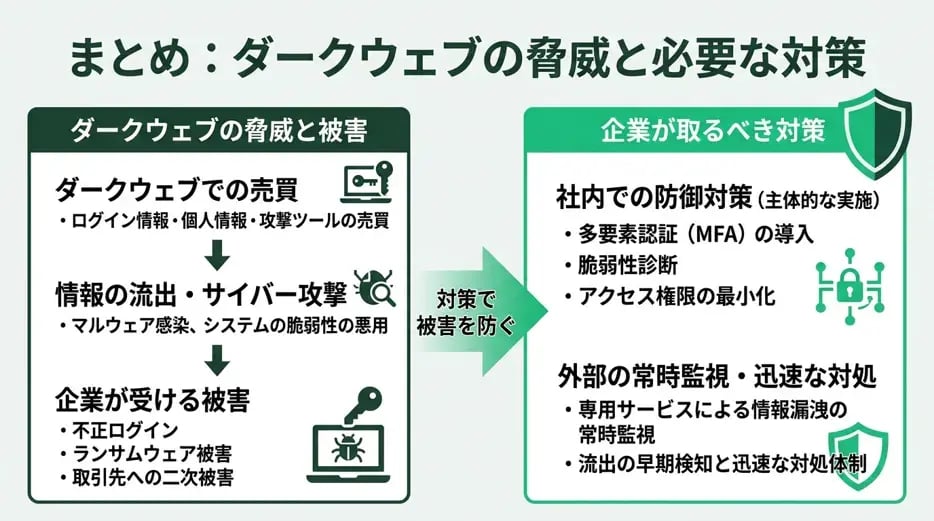
ダークウェブでは、匿名通信を悪用してログイン情報や個人情報、サイバー攻撃ツールなどが売買されています。これらはマルウェア感染やシステムの脆弱性を突かれて流出し、企業が放置すれば不正ログインやランサムウェア被害、取引先への二次被害を引き起こす原因となります。
脅威を防ぐには、企業が主体となって多要素認証の導入や脆弱性診断、アクセス権限の最小化を実施することが不可欠です。あわせて専用サービスで情報漏洩を常時監視し、流出を早期に検知して迅速に対処できる体制を整えましょう。